Фонд XRP Ledger Foundation подтвердил, что исправил критическую уязвимость, обнаруженную в еще не активированной поправке к XRP Ledger от Ripple, предотвращая потенциально серьезную эксплойт.
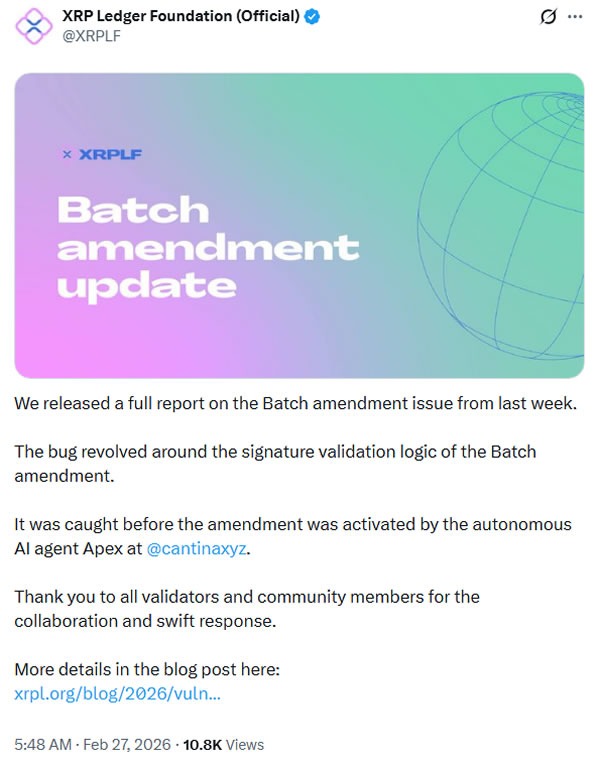
19 февраля инженер по безопасности компании Cantina, занимающейся кибербезопасностью, Пранамья Кешкамат и бот безопасности Cantina AI выявили «критическую логическую ошибку» в логике проверки подписи блокчейна Ripple, XRP Ledger, сообщило в четверг XRP Ledger Foundation.
Уязвимость в пакетном изменении кода проверки подписи позволила бы злоумышленнику выполнять транзакции со счетов жертвы, включая слив средств, даже не имея приватных ключей жертвы.
«Поправка находилась на этапе голосования и не была активирована в сети; никакие средства не подвергались риску», — заявил XRPLF.
Эксплуатация могла дестабилизировать экосистему
В дополнение к потенциальной краже средств и изменению состояния реестра, уязвимость могла «дестабилизировать экосистему», заявили в XRPLF.
«Успешный крупномасштабный эксплойт мог привести к существенной потере доверия к XRPL, что потенциально может привести к значительным нарушениям всей экосистемы».
Генеральный директор Cantina и Spearbit Хари Мулакал сказал: «Наш автономный охотник за ошибками Apex обнаружил эту критическую ошибку».
«Если бы это было использовано, это был бы самый крупный взлом безопасности в мире по долларовому эквиваленту с прямым риском почти в 80 миллиардов долларов», — добавил он, возможно, имея в виду рыночную капитализацию XRP (XRP).
Появление ИИ-сканеров кибербезопасности
Автономный инструмент безопасности искусственного интеллекта, разработанный Cantina AI, выявил уязвимость с помощью «статического анализа волнистой кодовой базы» и представил отчет о раскрытии, позволяющий инженерным командам Ripple проверить ее и начать исправлять код.
Валидаторам было рекомендовано проголосовать против поправки, и 23 февраля был опубликован экстренный выпуск (с пульсацией 3.1.1), чтобы заблокировать активацию поправки, заявил XRPLF.
ИИ все чаще используется в целях кибербезопасности, чтобы выявлять ошибки в коде, которые могут быть незамечены человеческими глазами.
20 февраля Anthropic выпустила Claude Code Security, свой сканер уязвимостей в области кибербезопасности с использованием искусственного интеллекта, который, по их утверждению, «может рассуждать как опытный исследователь безопасности» 20 февраля, что привело к падению акций публичных компаний, занимающихся информационной безопасностью.
Термины в новости
- Эксплойт (exploit)
- Атака, использующая ошибку в коде смарт-контракта или протокола, чтобы вывести средства. В отличие от взлома ключей, злоумышленник действует «по правилам» уязвимого кода.
- Приватный ключ
- Секретное число, которое даёт полный контроль над монетами на адресе. Кто знает ключ — тот распоряжается средствами.
- Рыночная капитализация (market cap)
- Цена монеты, умноженная на количество монет в обращении. Показывает, сколько рынок готов платить за все обращающиеся монеты проекта.
- Валидатор
- Участник сети на Proof-of-Stake, который создаёт и проверяет блоки, внеся залог в монетах сети.