Коротко
- Эксперты и пользователи сообщили компаниям Ledger и Trezor о модифицированных аппаратных кошельках с вредоносными чипами.
- Исследователь безопасности Джо Гранд предупреждал Ledger в марте 2026 года об импланте в Nano X, купленном через Lazada.
- Подобные проблемы затронули и кошельки Trezor, купленные у неавторизованных продавцов в социальных сетях TikTok и Facebook.
- Инциденты подчеркивают уязвимость цепочки поставок криптокошельков через сторонних реселлеров на маркетплейсах.
Французский производитель аппаратных кошельков Ledger получал многочисленные сообщения о вредоносных аппаратных имплантах за несколько месяцев до своего последнего кризиса безопасности, как утверждает Марк Карпелес, бывший генеральный директор рухнувшей бирковой платформы Mt. Gox.
Карпелес сообщил изданию Cointelegraph, что ему известно как минимум о двух людях, которые обращались в Ledger по поводу взломанных устройств еще в декабре 2025 года. По словам Карпелеса, он не видел никаких публичных предупреждений со стороны Ledger в ответ на эти обращения.
Специалист по кибербезопасности Джо Гранд рассказал Cointelegraph, что 4 марта 2026 года предупредил Ledger о вредоносном чипе в Nano X, купленном через онлайн-площадку Lazada Thailand в августе 2025 года.
Гранд отметил, что компания Ledger признала его выводы и пообещала провести внутреннее расследование, однако раскритиковал ее за то, что она не стала заблаговременно предупреждать пользователей об этой угрозе.
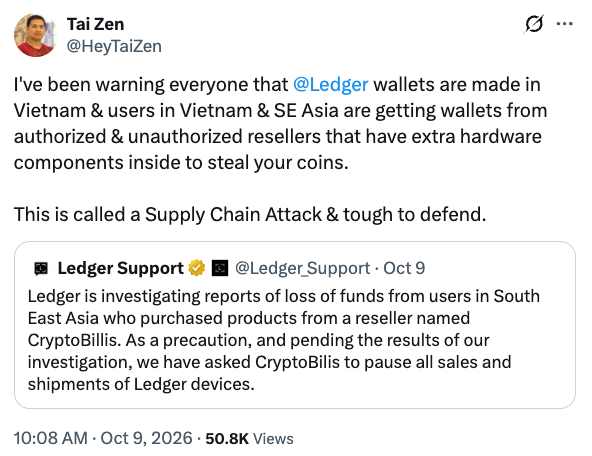
Вьетнамский криптоэнтузиаст и преподаватель Тай Зен обращался в Ledger по поводу подозрений на аппаратный имплант в декабре 2025 года, согласно информации от Марка Карпелеса. Источник: Тай Зен
Текущий кризис безопасности Ledger дал о себе знать 9 октября, когда появились сообщения о пропаже криптовалюты с кошельков, проданных через CryptoBilis, официального реселлера в Юго-Восточной Азии. В Ledger подтвердили, что одно из пострадавших устройств действительно содержало посторонний чип.
В Ledger отказались давать комментарии относительно того, как компания отреагировала на сообщение Гранда, и перенаправили Cointelegraph к своим публичным заявлениям в сети X.
Возможно, для Ledger было привычным делом не реагировать на единичный случай обнаружения импланта в устройстве, купленном у сомнительного продавца, отметил Карпелес. Он добавил:
Тем не менее, рост числа поступавших к ним жалоб и все более сложные технологии взлома должны были заставить их принять меры и хотя бы напомнить клиентам о необходимости проявлять осторожность.
Проблемы с проверкой продавцов на маркетплейсах
В презентации, предоставленной Cointelegraph, Гранд указал продавца скомпрометированного Ledger как LedgerXXX на площадке Lazada. На момент написания материала LedgerXXX не числится среди официальных дистрибьюторов в Таиланде, хотя фирменный магазин Ledger на Lazada присутствует.
Cointelegraph обратился к Гранду и в Ledger с просьбой прояснить личность продавца и его статус авторизации на момент покупки устройства.
Арчи, руководитель отдела продаж в OneKey, рассказал Cointelegraph, что на таких платформах, как Lazada, работает множество независимых продавцов, из-за чего покупателям сложно отличить официальные магазины от сторонних предложений.
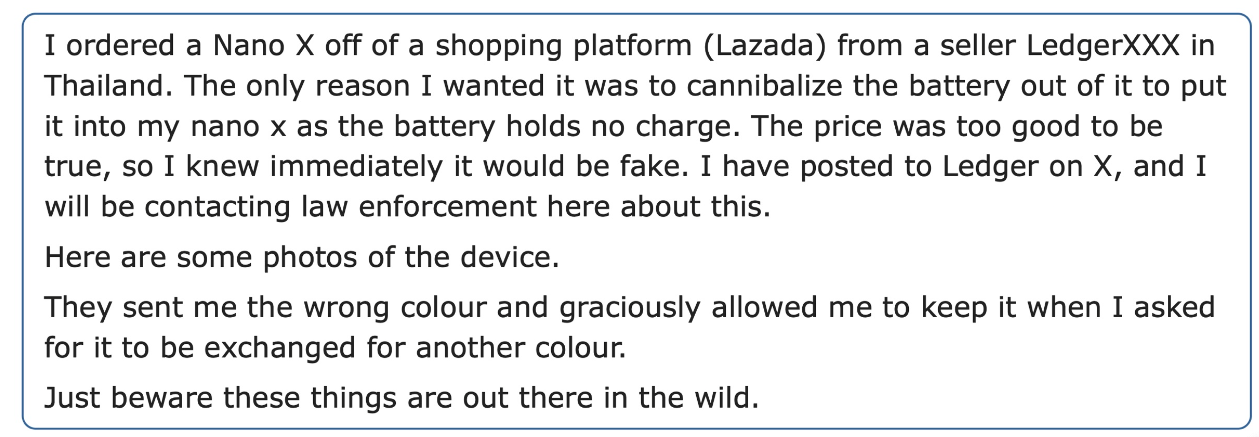
Источник: Grand Idea Studio (Джо Гранд)
В ответ на недавние инциденты компания OneKey временно убрала свои списки реселлеров до проведения более строгих проверок, заявив, что производители должны сами заботиться о безопасности клиентов, а не перекладывать эту задачу на покупателей.
Продажи неавторизованных кошельков по-прежнему вызывают опасения
Результаты исследований Гранда касались не только продукции Ledger. В августе 2026 года он также уведомил компанию Trezor о поддельных кошельках Trezor One и Model T, приобретенных у неавторизованных продавцов в TikTok и Facebook.
В Trezor пояснили Cointelegraph, что контрафактные кошельки иногда появляются на сторонних площадках, напоминая о своем предупреждении 2022 года касательно измененных устройств на российских маркетплейсах. Компания уточнила, что ее недавнее заявление об отсутствии следов взлома касалось исключительно новых кошельков, купленных у официальных партнеров.
Тем не менее, в Trezor отметили, что воспринимают сигналы от неавторизованных продавцов как ранние предупреждения и используют данные исследователей для усиления собственной безопасности.
Ситуация меняется, когда появляется принципиально новый метод или когда первый инцидент фиксируется через официальный канал, подчеркнули в Trezor. Любой из этих факторов означает, что проблема подобралась ближе к обычным покупателям, и именно тогда мы действуем быстрее всего, в том числе напрямую предупреждая пользователей.