XRP Ledger Foundation підтвердила, що виправила критичну вразливість, виявлену в поправці XRP Ledger від Ripple, яка ще не була ввімкнена, запобігши потенційно великому експлойту.
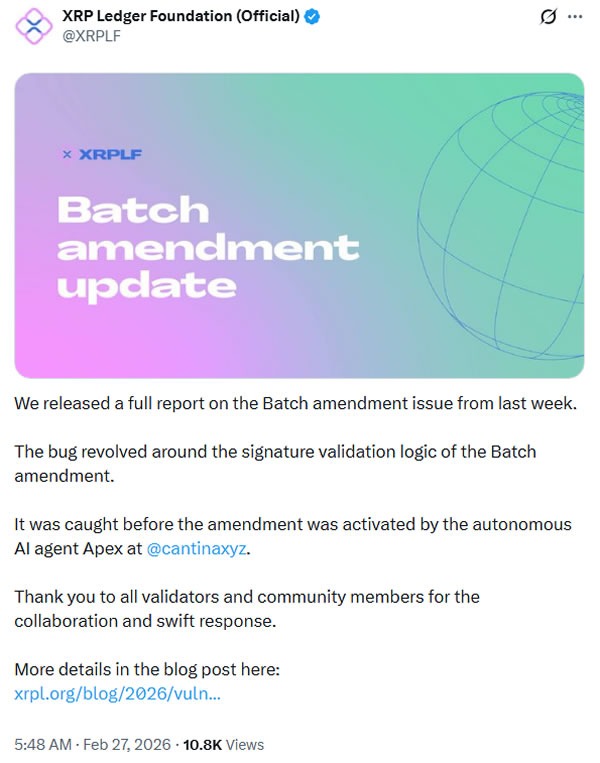
19 лютого інженер із безпеки фірми з кібербезпеки Cantina, Pranamya Keshkamat, і бот безпеки Cantina AI виявили «критичну логічну помилку» в логіці перевірки підпису блокчейну Ripple, XRP Ledger, повідомила XRP Ledger Foundation у четвер.
Уразливість у поправці пакета коду перевірки підпису дозволила б зловмиснику виконувати транзакції з облікових записів жертви, включно з виведенням коштів, навіть не маючи особистих ключів жертви.
«Поправка перебувала на етапі голосування і не була активована в основній мережі; жодні кошти не були під загрозою», — заявив XRPLF.
Експлуатація могла дестабілізувати екосистему
На додаток до потенційної крадіжки коштів і модифікації стану бухгалтерської книги, уразливість могла «дестабілізувати екосистему», – заявили в XRPLF.
«Успішне масштабне використання могло спричинити суттєву втрату довіри до XRPL із потенційно значним порушенням ширшої екосистеми».
Генеральний директор Cantina та Spearbit Харі Мулакал сказав: «Наш автономний мисливець за помилками Apex знайшов цю критичну помилку».
«Якби цим скористалися, це був би найбільший злом системи безпеки за доларовою вартістю у світі, з майже 80 мільярдами доларів прямого ризику», — додав він, мабуть, маючи на увазі ринкову капіталізацію XRP (XRP).
Поява сканерів кібербезпеки ШІ
Автономний інструмент захисту штучного інтелекту, розроблений Cantina AI, виявив уразливість за допомогою «статичного аналізу рифленої кодової бази» та надав звіт про розкриття інформації, який дозволив командам інженерів Ripple перевірити її та розпочати виправлення коду.
Валідаторам було рекомендовано проголосувати проти поправки, і 23 лютого було опубліковано екстрений випуск (з різьбленням 3.1.1), щоб заблокувати активацію поправки, заявив XRPLF.
Штучний інтелект все частіше розгортається в цілях кібербезпеки, щоб винюхувати помилки в коді, які люди можуть не помітити.
20 лютого Anthropic випустила Claude Code Security, свій сканер вразливостей кібербезпеки зі штучним інтелектом, який, як стверджує, «може міркувати, як досвідчений дослідник безпеки», що спричинило падіння акцій публічних компаній з ІТ-безпеки.
Терміни в новині
- Валідатор
- Учасник мережі на Proof-of-Stake, який створює та перевіряє блоки, внісши заставу в монетах мережі.
- Експлойт (exploit)
- Атака, що використовує помилку в коді смарт-контракту чи протоколу, щоб вивести кошти. На відміну від зламу ключів, зловмисник діє «за правилами» вразливого коду.
- Блокчейн
- Розподілена база даних із послідовно пов'язаних блоків з транзакціями. Копію зберігають тисячі учасників, тому змінити записи заднім числом практично неможливо.
- Транзакція
- Операція в блокчейні: переказ монет або виклик смарт-контракту, підписаний ключем відправника. Стає незворотною після підтвердження в блоці.