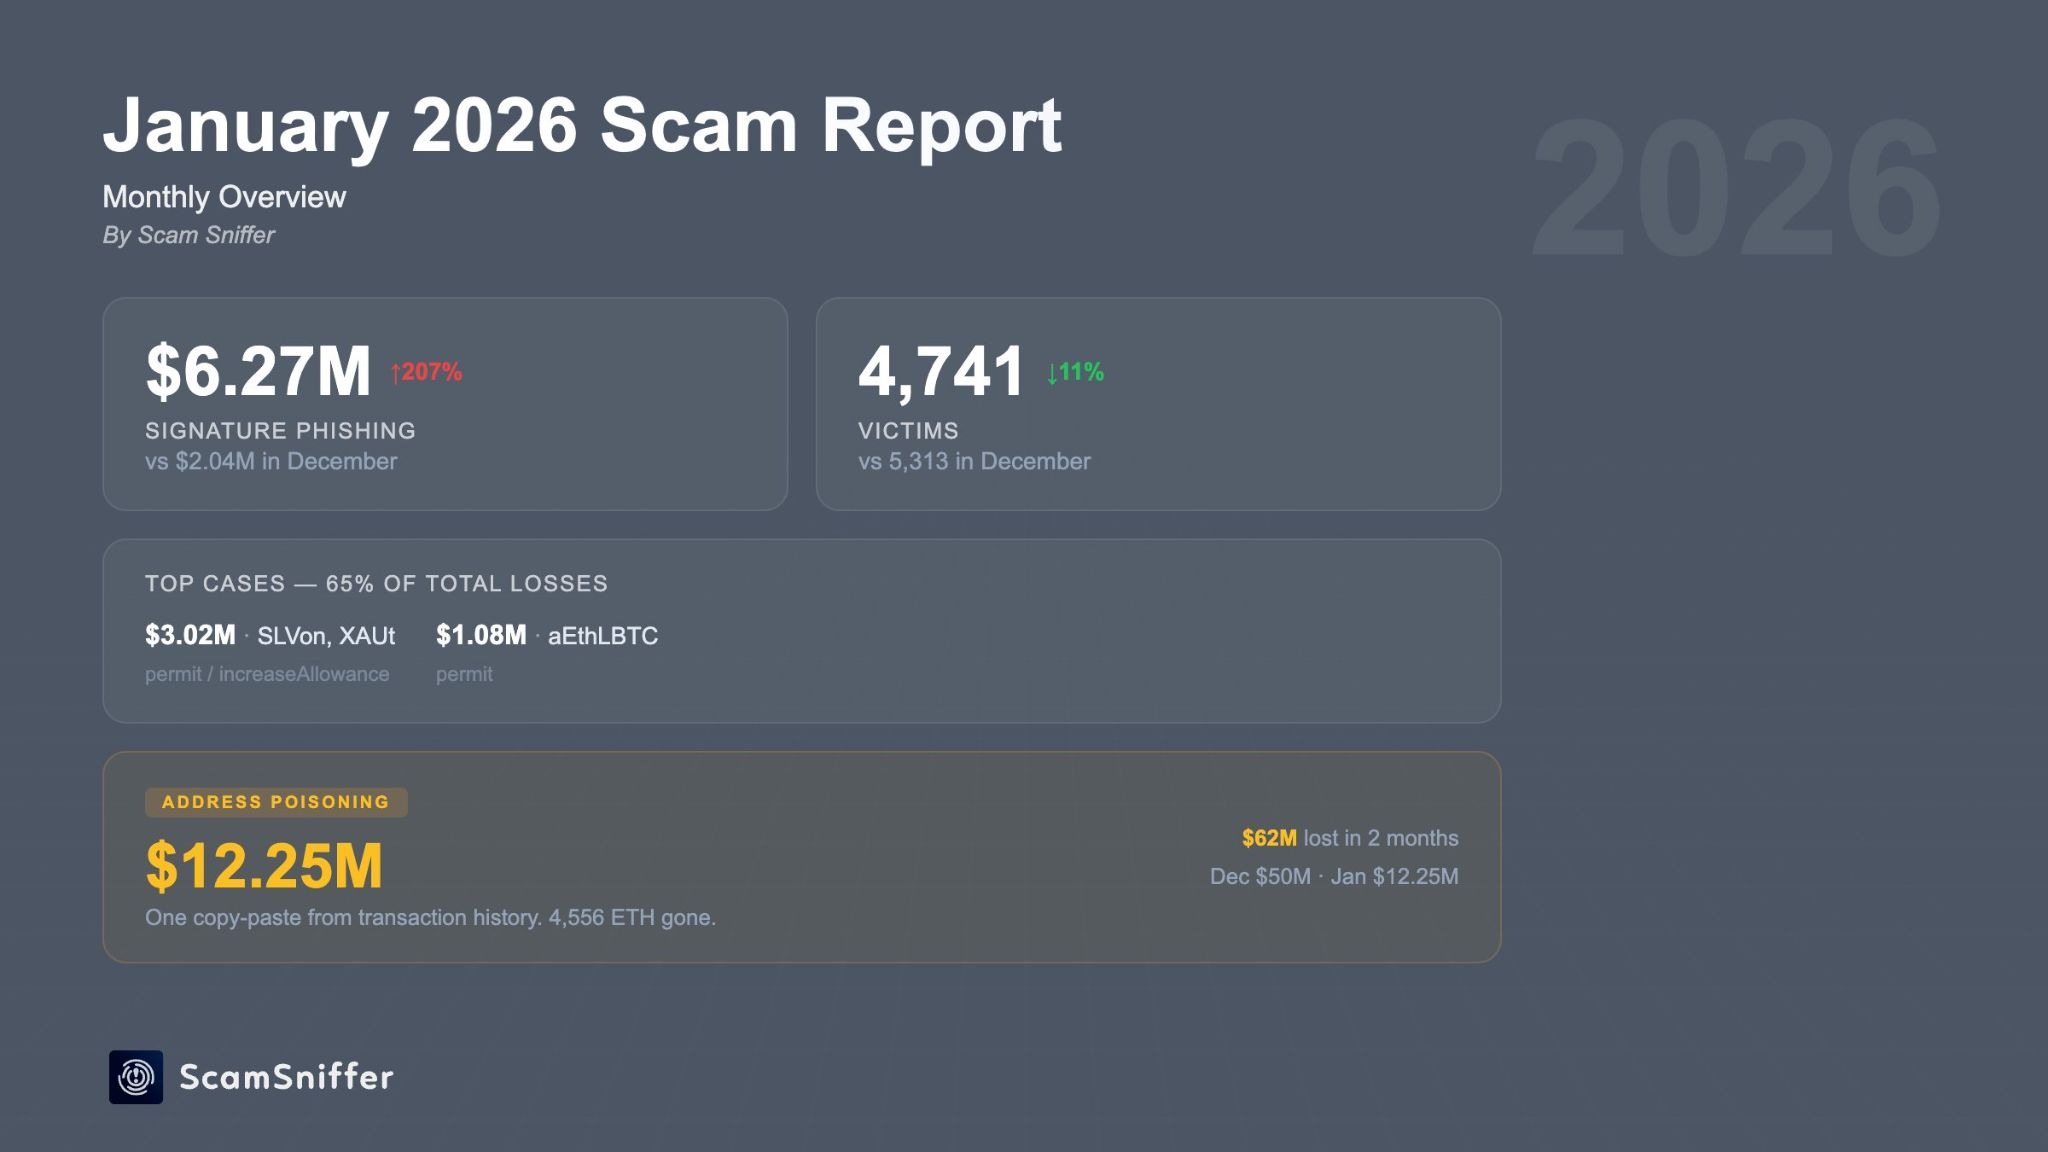
За даними Scam Sniffer, лише одна жертва втратила 12,2 мільйона доларів у січні, скопіювавши неправильну адресу зі своєї історії транзакцій під час «атаки з отруєнням адреси», що додало до аналогічної атаки на 50 мільйонів доларів у грудні.
Отруєння адреси відбувається, коли зловмисники надсилають невеликі транзакції або «пил» з адрес, схожих на адреси в історії транзакцій цілі, сподіваючись, що жертва скопіює неправильну адресу.
Scam Sniffer додав, що нещодавно також різко зріс сигнатурний фішинг: у січні було викрадено 6,27 мільйона доларів у 4741 жертви, що на 207% більше, ніж у грудні.
На два гаманці припадає 65% усіх втрат сигнатур під час фішингу.
Фішинг підпису дещо відрізняється, оскільки він обманом змушує користувачів підписувати зловмисні транзакції блокчейну, наприклад необмежену кількість схвалень токенів.
Вирішити тенденцію до отруєння не сповільнюється
«Отруєння адреси — це один із найбільш послідовних способів втрати великої кількості криптовалюти», — повідомила у четвер фірма безпеки Web3 Antivirus.
Деякі з найбільших збитків від отруєння адресами, які вона відстежила за певний час, коливалися від 4 до 126 мільйонів доларів США. «Останні інциденти показують, що ця тенденція не сповільнюється», – заявили вони.
Дослідники пояснили, що отруйники адрес «генерують повні адреси, які відповідають тим самим першим/останнім символам, які ви бачите, але середина інша, тому виглядає «ідентично». »
Пилові атаки на Ethereum зросли
Аналітики припускають, що грудневе оновлення Ethereum Fusaka сприяло збільшенню кількості атак, оскільки воно здешевило використання мережі з точки зору транзакційних витрат.
Згідно з даними Coin Metrics раніше в лютому, пилова активність, пов’язана зі стейблкойнами, становить 11% усіх транзакцій Ethereum і 26% активних адрес в середньому в день.
Фірма проаналізувала понад 227 мільйонів оновлень балансу для гаманців стейблкойнів на Ethereum з листопада 2025 року по січень 2026 року, виявивши, що 38% були менше одного пенні — «що відповідає мільйонам гаманців, які отримували крихітні депозити для отруєння», — заявили в компанії.
Фірма Whitestream, яка спеціалізується на блокчейні, повідомила в неділю, що децентралізований стейблкойн DAI «набув репутації бажаного стейблкойну для незаконних діячів, слугуючи «парковкою» для незаконно отриманих коштів».
«Це пов’язано з керівництвом протоколу, яке не співпрацює з владою щодо заморожування гаманців DAI», — йдеться в повідомленні, посилаючись на нещодавні атаки з отруєнням адреси.
Терміни в новині
- Скам (scam)
- Шахрайський проєкт чи схема в криптовалюті: фальшиві біржі, «інвестиційні» боти, підроблені аірдропи, rug pull. Головна ознака — обіцянка гарантованого доходу.
- Транзакція
- Операція в блокчейні: переказ монет або виклик смарт-контракту, підписаний ключем відправника. Стає незворотною після підтвердження в блоці.
- Фішинг
- Шахрайство через підроблені сайти, листи й повідомлення, мета якого — виманити seed-фразу, пароль або підпис транзакції.
- Блокчейн
- Розподілена база даних із послідовно пов'язаних блоків з транзакціями. Копію зберігають тисячі учасників, тому змінити записи заднім числом практично неможливо.