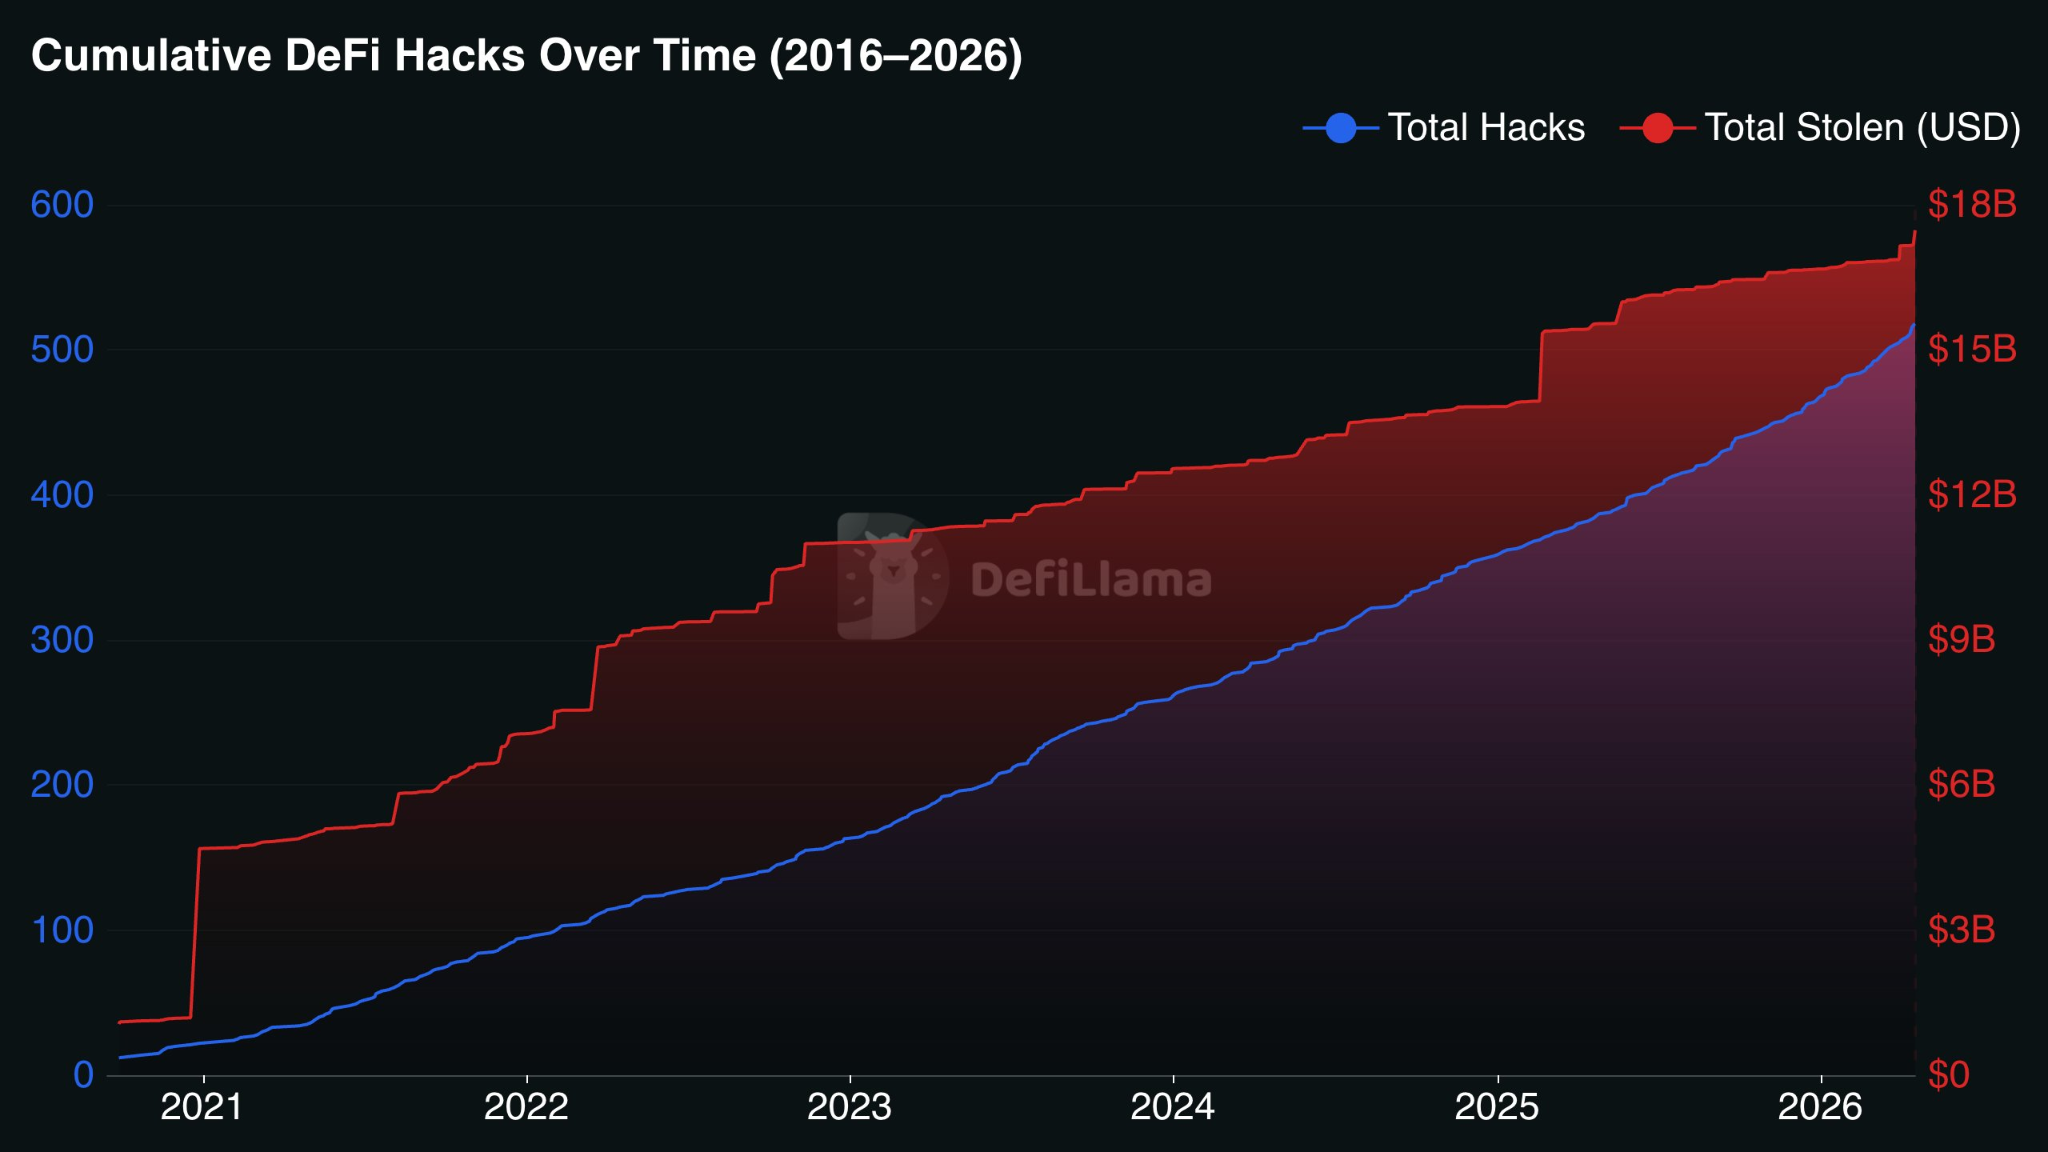
По данным платформы данных DefiLlama, компрометация закрытых ключей становится одним из самых дорогостоящих векторов крипто-атак: хакеры украли более 17 миллиардов долларов в результате 518 зарегистрированных инцидентов за последнее десятилетие.
Данные Dashboard от DefiLlama, опубликованные во вторник, показывают, что большая доля этих инцидентов связана с скомпрометированными закрытыми ключами, а также с фишингом и другими атаками на основе учетных данных.
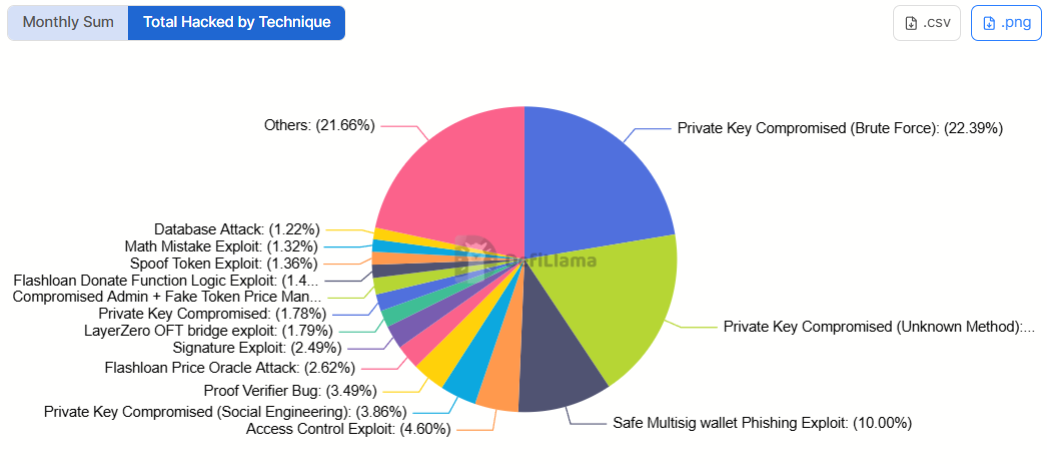
Около 22,3% инцидентов были связаны с компрометацией приватных ключей с помощью «грубой силы», 18,2% — с компрометацией приватных ключей «неизвестными методами», а 10% произошли из-за фишинговых атак на кошельки с мультиподписями.
Эти цифры доказывают, что некоторые из крупнейших потерь в отрасли все чаще происходят из-за слабых мест в безопасности кошельков, инфраструктуры подписи и поведения пользователей, а не только из-за ошибок в коде протокола.
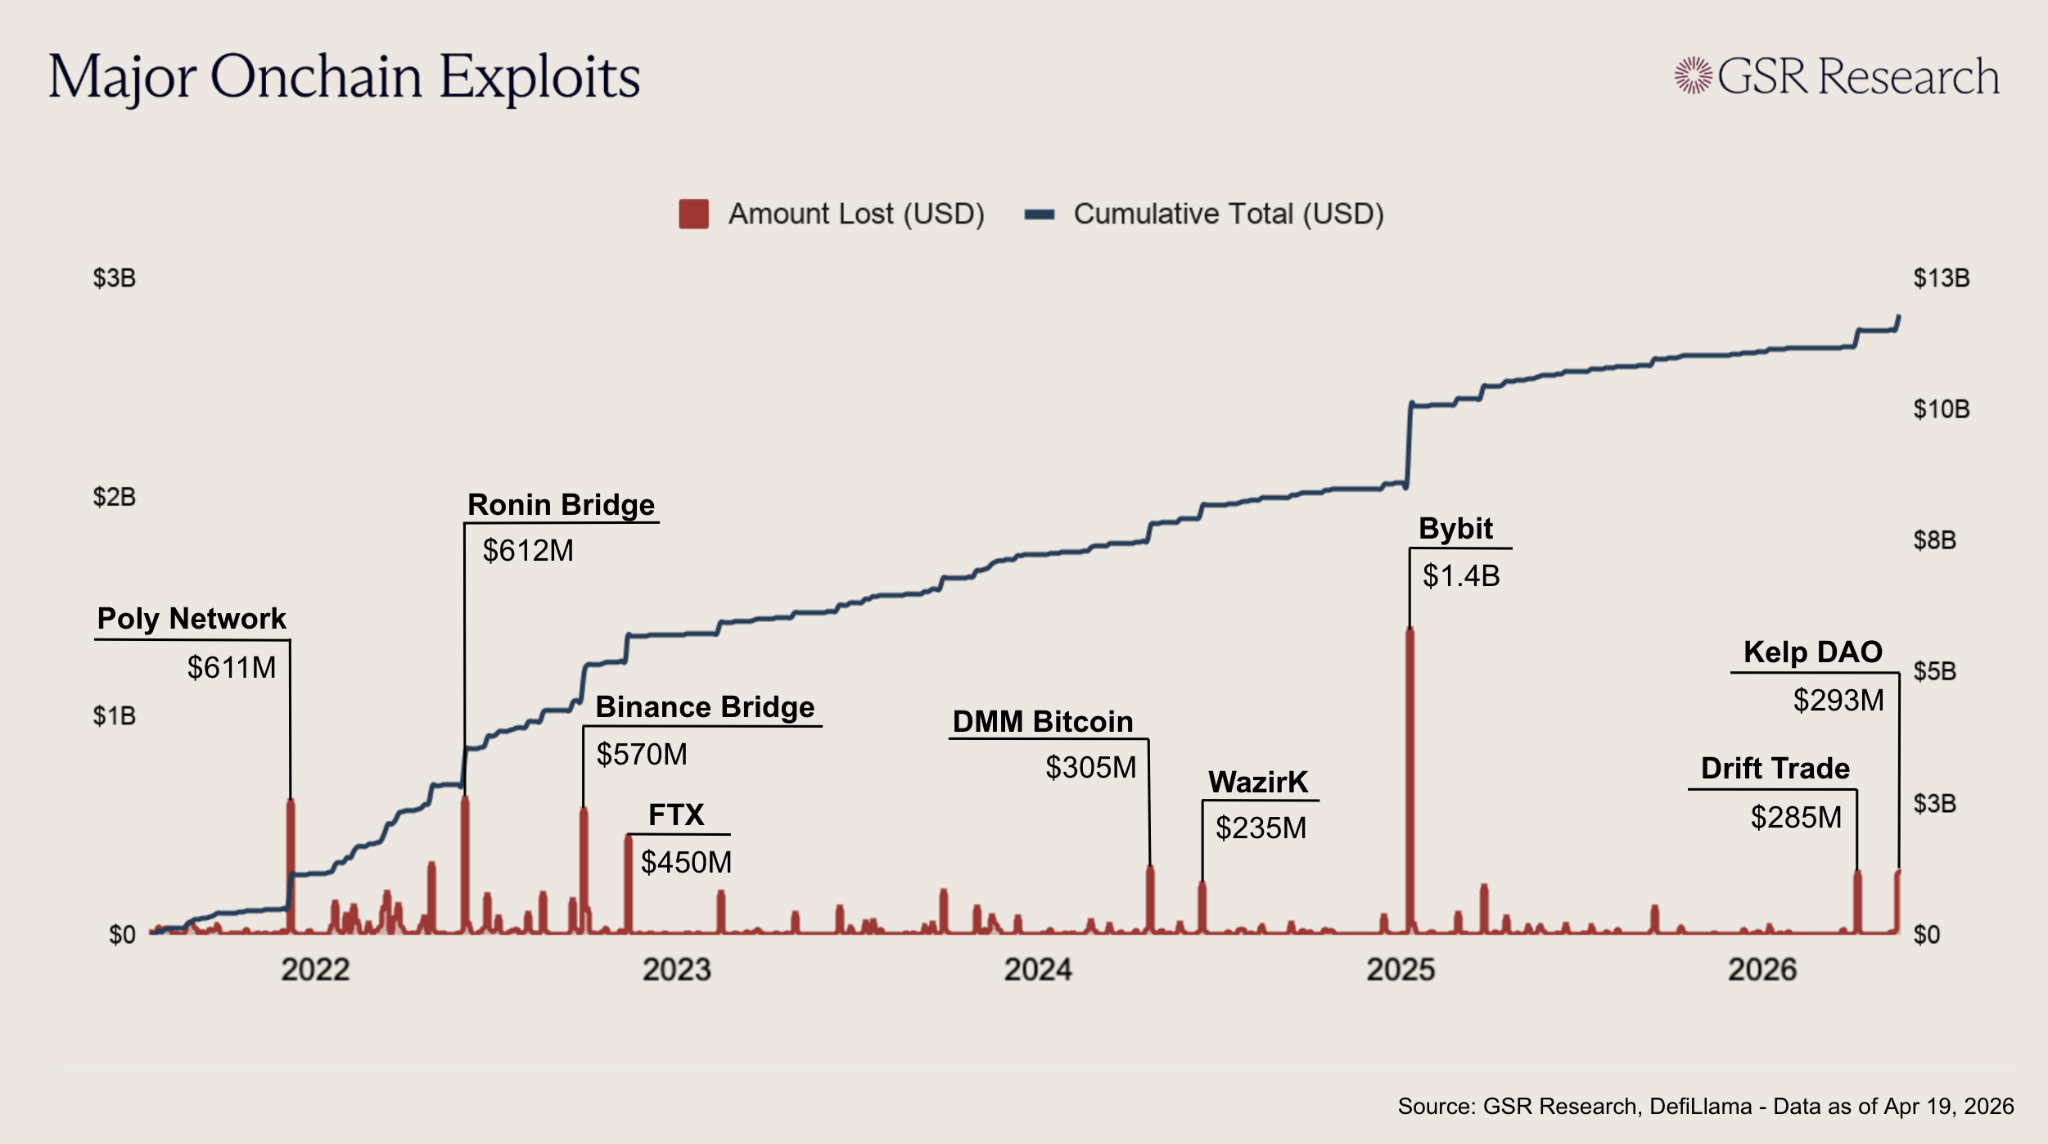
Выводы были сделаны через несколько дней после того, как индустрия криптовалют подверглась крупнейшему взлому в 2026 году в субботу, когда злоумышленник истощил около 116 500 рестейк-эфиров (rsETH) на сумму от 290 до 293 миллионов долларов на тот момент из моста rsETH компании Kelp DAO на базе LayerZero.
Протоколы DeFi потеряли 600 миллионов долларов за два месяца: GSR Research
Недавняя волна потерь также сильно ударила по децентрализованным финансам. Согласно отчету криптовалютной торговой компании GSR, опубликованному в понедельник, за последние 60 дней из протоколов DeFi было украдено более 600 миллионов долларов, причем большая часть этой суммы приходится на эксплойт Kelp и эксплойт от 1 апреля с участием децентрализованной биржи Drift Protocol на базе Solana.
Атаки поднимают новые вопросы о том, достаточно ли улучшения аудита смарт-контрактов для защиты пользователей. В своем отчете GSR заявила, что злоумышленники, похоже, смещаются в сторону «операционной безопасности, инфраструктуры подписи, инструментов разработчика и людей, стоящих за ними», поскольку безопасность смарт-контрактов продолжает улучшаться.
Этот сдвиг оказывает давление на сектор, который уже сталкивается с уменьшением доходности. «Доходность DeFi снизилась до ставок TradFi, что ставит вопрос о том, стоит ли рисковать депозитами в сети», — пишет GSR.
«Ленивые» хаки распространяются благодаря искусственному интеллекту и вредоносному ПО
Компании, занимающиеся кибербезопасностью, заявляют, что достижения в области вредоносного ПО и искусственного интеллекта упрощают масштабирование атак с использованием социальной инженерии и атак на кошельки, в которых мошенники обманом заставляют жертв отправлять криптовалюту на незаконные адреса, сначала отправляя им небольшие транзакции, надеясь, что инвесторы скопируют и вставят адрес злоумышленника из истории транзакций.
По словам Димы Будорина, соучредителя и генерального директора компании по кибербезопасности Hacken, появление инструментов «хакинг как услуга» также снижает входной барьер для потенциальных злоумышленников.
«Если люди получают эти ссылки, их кошельки могут быть полностью опустошены», — сказал Будорин Cointelegraph в интервью на EthCC 2026. «Платформа в даркнете возьмет комиссию за свои инструменты, а [мошенники] получат большую часть опустошенных кошельков».
Будорин добавил, что хакеры обычно ищут самые простые цели, которые требуют наименьших усилий для мошенничества.
Согласно отчету Hacken, в первом квартале 2026 года проекты Web3 потеряли 482 миллиона долларов, поскольку фишинг и мошенничество в области социальной инженерии привели к тому, что 306 миллионов долларов из этих потерь стали крупнейшими векторами атак.
Несмотря на это, некоторые аспекты картины угроз улучшились. В январском отчете Scam Sniffer говорится, что потери, связанные с фишинговыми атаками на криптовалюту, резко сократились в 2025 году, что позволяет предположить, что пользователи стали лучше осознавать угрозу, даже несмотря на то, что скрипты, истощающие кошельки, и новые штаммы вредоносных программ продолжали циркулировать.
Термины в новости
- Приватный ключ
- Секретное число, которое даёт полный контроль над монетами на адресе. Кто знает ключ — тот распоряжается средствами.
- Фишинг
- Мошенничество через поддельные сайты, письма и сообщения, цель которого — выманить seed-фразу, пароль или подпись транзакции.
- Мультиподпись (multisig)
- Адрес или кошелёк, для траты средств с которого нужны подписи нескольких ключей, например двух из трёх.
- DAO
- Децентрализованная автономная организация: решения принимают держатели токенов голосованием, а исполняет их смарт-контракт.