Команда разработчиков Core Lightning, ПО с открытым исходным кодом для биткоин-сети Lightning Network, настоятельно призвала операторов устаревших версий немедленно выполнить обновление. Это произошло после сообщений о том, что злоумышленники нацелились на уязвимые узлы.
Срочное обновление безопасности: если вы используете версию 26.06.7 или более раннюю, пожалуйста, как можно скорее перейдите на последний релиз, заявила команда в пятницу.
В Core Lightning не стали уточнять, какие именно уязвимости эксплуатируют хакеры и каков может быть масштаб ущерба. Редакция Cointelegraph обратилась к разработчикам за комментариями.
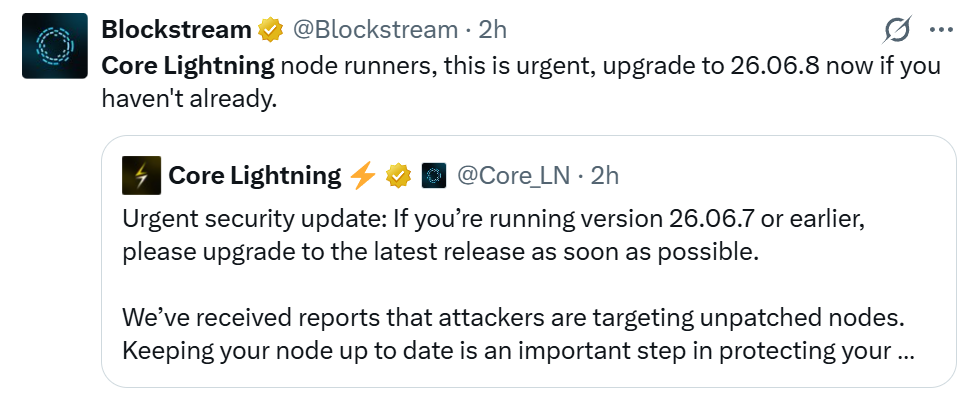
Источник: Blockstream
16 сентября представители Core Lightning сообщили, что изучают информацию о потенциальной проблеме в экспериментальных функциях, которая способна затронуть средства пользователей. Спустя примерно шесть дней вышла версия 26.06.8.
Обновление от 22 сентября содержало исправления ошибок и патчи для уязвимостей, о которых ответственно сообщили различные источники. В примечаниях к релизу упомянуты Bitcoin Red Team, 12 независимых экспертов и групп, а также анонимные исследователи.
Согласно списку изменений, некоторые патчи устраняли недоработки, способные приводить к сбоям нод у отправителей, запросы, перегружающие память REST-интерфейса, а также баг закрытия каналов, грозивший потерей средств из-за штрафов.
Тем не менее, разработчики намеренно скрыли часть тестов, чтобы злоумышленникам было сложнее провести реверс-инжиниринг и использовать уязвимости, пока администраторы обновляют ПО.
В августе команда Core Lightning объявила, что готовит комплексный патч после анализа большого потока отчетов CVE, сгенерированных искусственным интеллектом в течение предшествующих недель.
Спустя два дня они выпустили версию 26.06.7 для устранения подтвержденных брешей в защите.