После того, как на прошлой неделе подозреваемые северокорейские хакеры воспользовались услугами криптовалютной биржи Bitget на сумму 387,5 миллионов долларов, следователи смогли быстро пометить и отследить адреса получателей.
Генеральный директор Bitget Грейси Чен затем потребовала, чтобы децентрализованная платформа кросс-чейн свопов THORChain «отказала от обслуживания этих адресов». THORChain ответил:
“THORChain децентрализован и не требует разрешений, как Биткоин, Ethereum и BNB Chain. Какую ответственность должны нести Биткоин, Ethereum и BNB Chain при обращении с известными украденными средствами?”
Этот шаг вызвал споры, особенно с учетом того, что протокол был немедленно остановлен в мае, когда были использованы 10,7 миллиона долларов собственных средств. Ситуация усложняется тем, что THORChain удалил свой ключ администратора и не имеет простого способа цензурировать адреса, даже если бы захотел.
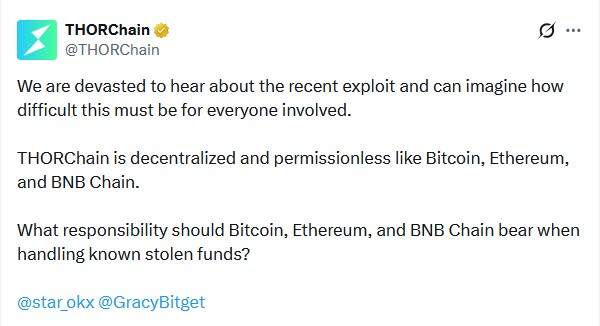
Источник: ТОРчейн
Этот конкретный спор уже возникал раньше, поскольку THORChain использовался для обмена около 1,2 миллиарда долларов США из средств, украденных в результате взлома Bybit на сумму 1,46 миллиарда долларов. Так уж получилось, что ключ администратора THORChain был удален всего 11 дней назад. NEAR Intents использовала подход, противоположный THORChain. Его автоматизированная программа SHIELD заблокировала адреса, связанные со взломом, от обмена на платформе 50 миллионов долларов и даже отказалась от 5%-го вознаграждения, которое Bitget предлагал за это. Теперь NEAR Intents находится под огнем критики со стороны максимизированной децентрализации за то, что он недостаточно беспрепятственен. Для обсуждения юридических вопросов, связанных с этим делом, журнал поговорил с Юрием Брисовым из D&A Partners. Это отредактированная версия разговора.
Брисов: Это зависит от уровня децентрализации. Поэтому, когда они это делают — когда они блокируют некоторые адреса — они показывают, что их узлы на самом деле не децентрализованы. Это хорошо для сообщества, когда они могут использовать эту власть для предотвращения некоторых вредоносных действий. Однако в то же время они открываются для любых других юридических претензий. Их единственная защита — «мы децентрализованы». В случае с Uniswap они сказали: «Мы действительно децентрализованы и ничего не можем сделать».[Инвесторы подали в суд на Uniswap после покупки 38 токенов Rugpull и мошенничества, но в марте судья отклонил дело — Ред.]
И это самая сильная защита для любого протокола DeFi. Если они докажут, что могут блокировать, контролировать или каким-либо образом вмешиваться (даже добросовестно пытаясь предотвратить мошенничество), они все равно откроются для подобных претензий. Что если у вас есть контроль, то, возможно, ваш контроль не должен ограничиваться только очевидными случаями мошенничества. Вы должны подразумевать [контроль над] вопросами комплексной проверки. Вам следует применять защитные меры KYC и AML.
Если вы покажете, что имеете контроль над активами, то вы потенциально откроете себя для всех потенциальных претензий, касающихся схем «накачки и сброса», волатильности или любых других потенциальных претензий со стороны любых инвесторов, которым каким-либо образом был нанесен ущерб. И теперь они могут сказать, что у вас есть контроль. Почему вы используете его в одном случае и не используете в другом?Почему бы вам не проверить всех эмитентов токенов на своей платформе?Почему они не предоставляют формы KYC, как на любой централизованной бирже?
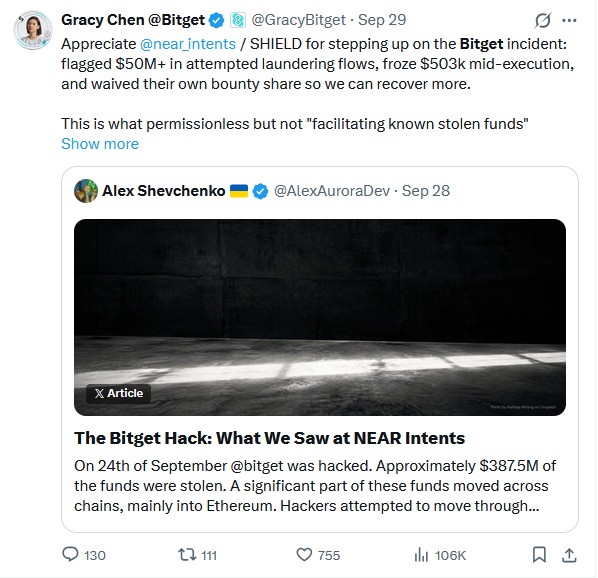
Источник: Грейси Чен
Брисов: Возможно. Мы пока не знаем, потому что это еще не было оспорено. Но любой уровень контроля делает любой проект DeFi слабее по сравнению с любым претендентом.
Это зависит от того, как это сделано с технической стороны. Допустим, есть оракул, который может обнаружить любой северокорейский IP и автоматически заблокировать его, и нет человека, который сидит и нажимает кнопку — «есть северокорейский хакер, давайте его заблокируем». Тогда все в порядке. Если есть команда, которая наблюдает за ситуацией и говорит: «Хорошо, мы видим, что это незаконная деятельность, мы блокируем эти адреса, нажимаем кнопку вручную». С юридической точки зрения, даже несмотря на то, что это хороший поступок и приносит пользу сообществу, он по-прежнему делает проект не полностью децентрализованным с юридической точки зрения и лишает вас защиты, которую обеспечивают такие правила, как MiCA [Законы ЕС о рынках криптовалютных активов] или общее понимание SEC и CFTC, согласно которым, если вы полностью децентрализованы, вы не можете нести ответственность за действия участников вашей экосистемы.
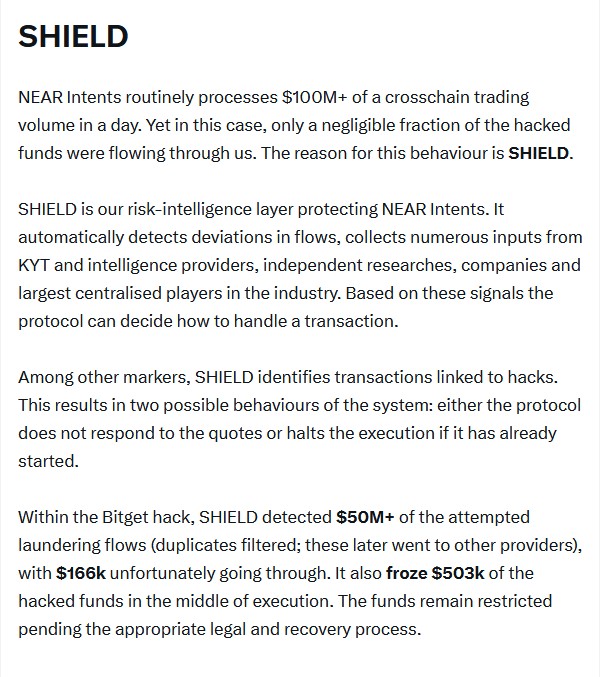
Источник: Алексей Шевченко
Брисов: Определенно. Они показывают, что являются добросовестными субъектами, пытающимися [добавить] защитные меры в свои протоколы. Нет комплаенс-команды, людей, которые сидят и контролируют работу вручную. Это разумное решение, и именно его мы рекомендуем всем компаниям DeFi.
Брисов: Скорее всего, но мы не можем сказать этого наверняка. Я бы сказал да.
Брисов: Я не понимаю, как они могут нести ответственность за отмывание денег, потому что даже Tornado Cash, который в определенной степени был создан для отмывания денег [избежал санкций США, поскольку неизменяемые смарт-контракты не являются объектом санкций с точки зрения отмывания денег — Ред.].
Американское законодательство рассматривает что-либо как собственность или не собственность. А отмывание денег – это незаконное перемещение собственности по законным каналам. Вы получаете доходы от незаконной деятельности и это собственность, а затем перемещаете их по каким-то каналам и пытаетесь сделать их законными. Но смарт-контракты вообще не являются собственностью. Вы не контролируете их. Вы не являетесь их владельцем. Именно так Tornado Cash выиграла дело в суде по поводу санкций OFAC. Они только что доказали, что не имеют никакого контроля над своими смарт-контрактами.
Брисов: Это определенно может произойти в будущем. После дела Bybit они серьезно открылись для потенциальных претензий.