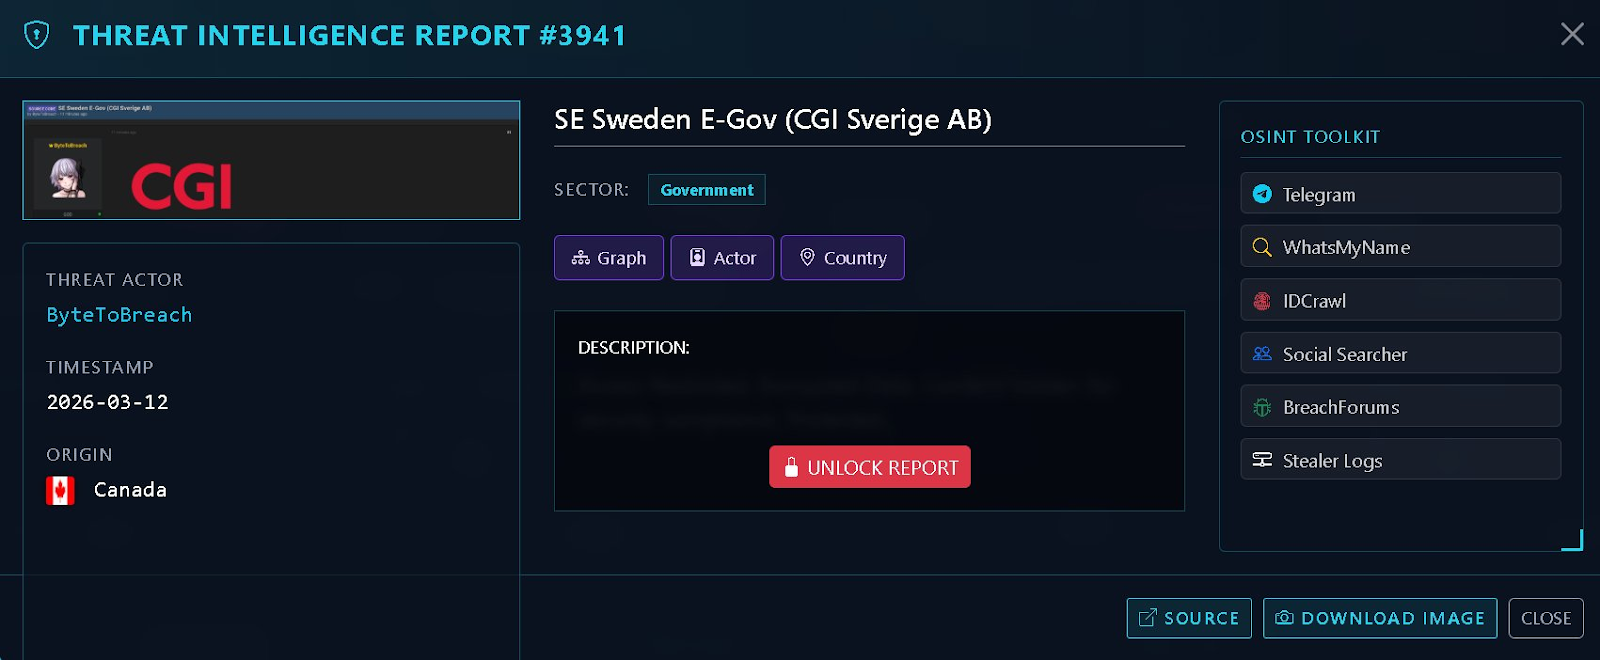
Злоумышленник заявил, что совершил утечку исходного кода и других конфиденциальных материалов, связанных с платформой электронного правительства Швеции, что побудило шведские власти провести расследование и отреагировать на инцидент со стороны CGI Sverige.
В четверг аккаунты кибербезопасности на X и в местных СМИ сообщили, что злоумышленник, называющий себя ByteToBreach, опубликовал материалы, которые, по его словам, пришли от CGI Sverige, шведской дочерней компании глобального ИТ-гиганта CGI Group, и шведской инфраструктуры электронного правительства, согласно местному новостному агентству Aftonbladet.
В компании CGI сообщили Aftonbladet, что ее команда по кибербезопасности обнаружила инцидент с двумя внутренними тестовыми серверами в Швеции, которые не использовались в производстве. Компания заявила, что старая версия приложения и ее исходный код были доступны, но нет никаких признаков того, что это затронуло производственные данные клиентов или операционные услуги. Пресс-секретарь CGI Агнета Ханссон подтвердила изданию, что власти расследуют утечку.
По данным Евростата, в 2024 году около 95% из 10,7-миллионного населения Швеции пользовались услугами электронного правительства.
Утечка файлов могла включать в себя исходный код и файлы конфигурации платформы, внутреннюю базу данных сотрудников, базы данных с личной информацией граждан, документы с электронной подписью и другие конфиденциальные данные.
Cointelegraph связался с CGI Group и шведским национальным центром ИТ-инцидентов CERT-SE для комментариев по поводу сообщенной утечки.
Министр гражданской обороны Швеции подтвердил инцидент с кибербезопасностью
Однако Карл-Оскар Болин, министр гражданской обороны Швеции, подтвердил утечку данных и заявил, что правительство работает с CERT-SE и Национальным центром кибербезопасности для выявления виновных.
Эксперт по ИТ-безопасности Андерс Нильссон подтвердил, что взломанные ресурсы кажутся подлинными. «Похоже, что исходный код нескольких программ существует, и, насколько я вижу, взлом выглядит подлинным», — написал Нильссон в электронном письме СМИ SVT.
Хакеры атаковали шведскую и европейскую инфраструктуру
Хакеры все чаще нападают на общедоступную киберинфраструктуру по всей Швеции и Европе, предупреждает платформа анализа угроз Threat Landscape.
«Это не единичный инцидент», — говорится в отчете платформы в четверг.
«ByteToBreach — это тот же субъект, ответственный за нарушение Viking Line, опубликованное всего днем ранее, что предполагает продолжающуюся кампанию, нацеленную на шведскую и европейскую инфраструктуру через управляемые сервисы CGI».
Злоумышленник заявил, что раскрыл полный исходный код платформы электронного правительства, поделившись множеством вспомогательных материалов.
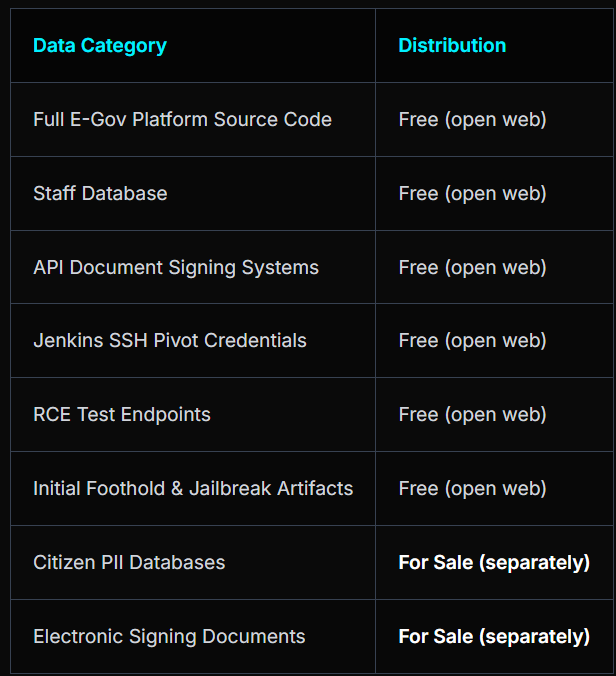
Исследователи по анализу угроз заявили, что раскрытие все равно может нести последующий риск, если злоумышленники будут использовать утекший код или документацию для выявления слабых мест в общедоступных системах, хотя полное содержимое дампа не было проверено независимыми экспертами.