ЕС сообщает поставщикам оборудования и программного обеспечения для криптовалютных кошельков, что у них есть 24 часа с момента получения уведомления, чтобы сообщить об активно эксплуатируемых ошибках или серьезных уязвимостях безопасности, влияющих на их продукты.
Согласно сообщению Европейской комиссии, эта мера является частью Закона ЕС о киберустойчивости (CRA), который вступил в силу в пятницу.
Производители должны предоставить раннее предупреждение о серьезных уязвимостях в течение 24 часов, а затем полное уведомление в течение 72 часов. Окончательный отчет потребуется через 14 дней после принятия корректирующих или смягчающих мер и в течение одного месяца в случае серьезных инцидентов.
В ЕК заявили, что новые требования к отчетности направлены на лучшую защиту потребителей и бизнеса от киберугроз. Эта мера распространяется на все продукты «с цифровыми элементами, доступные в ЕС» и основывается на более широкой стратегии ЕС в области кибербезопасности.
Cointelegraph обратился в Европейскую комиссию за более подробной информацией о мерах кибербезопасности.
Штрафы могут достичь $17 млн.
Согласно разделу о штрафах окончательного проекта, компаниям, которые не соблюдают меры кибербезопасности согласно статьям 13 и 14, может грозить административный штраф в размере до 15 миллионов евро (17,3 миллиона долларов США) или 2,5% мирового годового оборота, в зависимости от того, какая цифра выше.
Предоставление неверной, неполной или вводящей в заблуждение информации также повлечет за собой административный штраф на сумму до 5 миллионов евро.
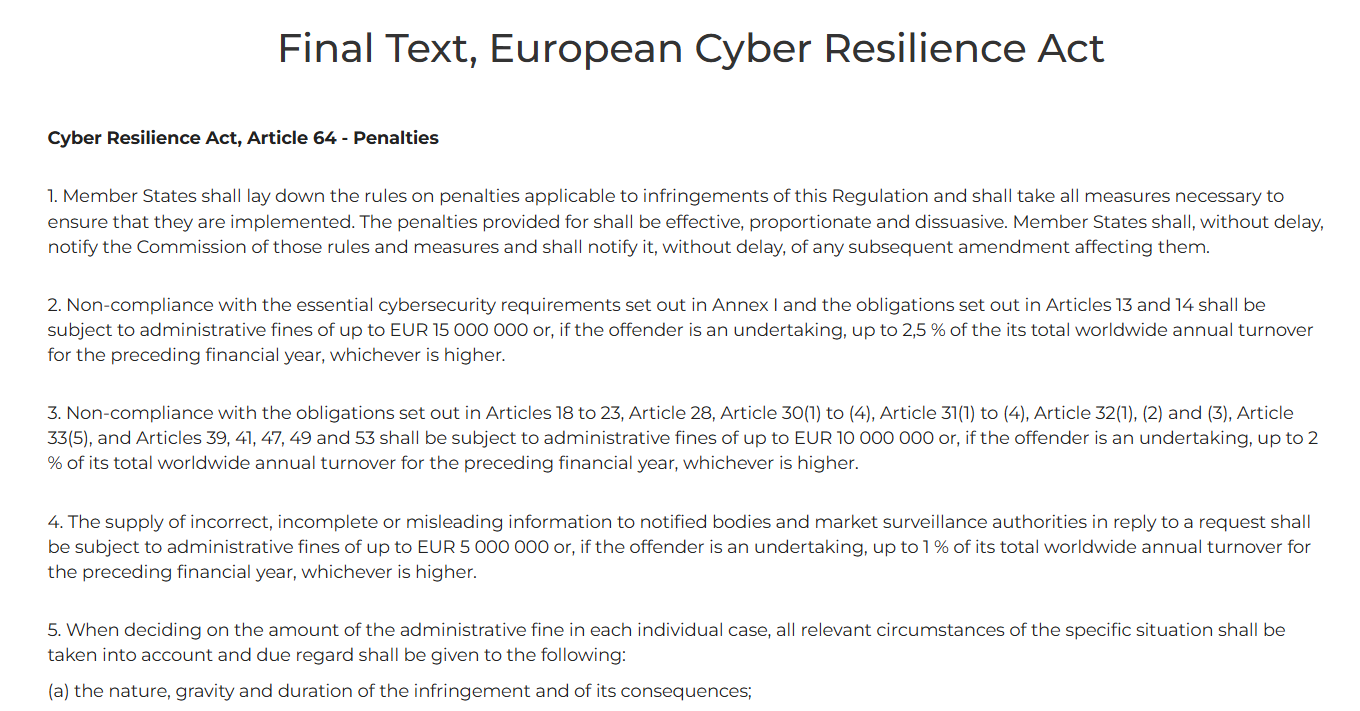
Выдержка из окончательного текста Европейского закона о киберустойчивости. Источник: European-Cyber-Resilience-Act.com.
Эта мера была объявлена через несколько недель после того, как два популярных поставщика аппаратных кошельков сообщили об утечках пользовательских данных, которые могли привести к попыткам фишинга или социальной инженерии.
4 сентября поставщик аппаратных кошельков Trezor сообщил, что еще 67 000 клиентов в США подверглись риску из-за утечки данных, пострадавшей от его провайдера доставки ShipMonk, что превышает первоначальную оценку в 14 000 пользователей.
В среду Trezor и BitBox предупредили пользователей о фишинговых письмах, замаскированных под срочные уведомления о безопасности, после подозрений в компрометации с участием сторонних почтовых служб.
В июне сеть блокчейн первого уровня Zilliqa предупредила, что уязвимость в приложении Zilliqa Ledger может позволить злоумышленникам восстановить закрытые ключи пользователей, используя общедоступные данные в цепочке.
Cointelegraph обратился к производителям кошельков Trezor и Ledger с просьбой прокомментировать, как поставщики кошельков будут соблюдать новые требования к отчетности.
Термины в новости
- Фишинг
- Мошенничество через поддельные сайты, письма и сообщения, цель которого — выманить seed-фразу, пароль или подпись транзакции.
- Приватный ключ
- Секретное число, которое даёт полный контроль над монетами на адресе. Кто знает ключ — тот распоряжается средствами.
- Блокчейн
- Распределённая база данных из последовательно связанных блоков с транзакциями. Копию хранят тысячи участников, поэтому изменить записи задним числом практически невозможно.