Криптовалютные хакеры, пытающиеся использовать атаки «ClickFix» для кражи криптовалюты, в своих двух последних атаках теперь прибегли к выдаче себя за венчурные фирмы и взлому расширений браузера.
Согласно отчету компании по кибербезопасности Moonlock Lab, представленному в понедельник, мошенники используют поддельные венчурные компании, такие как SolidBit, MegaBit и Lumax Capital. Хакеры используют компании для связи с пользователями через LinkedIn с предложениями о партнерстве, а затем направляют их на поддельные ссылки Zoom и Google Meet.
Когда цель нажимает на мошенническую ссылку, она попадает на страницу мероприятия с поддельным флажком Cloudflare «Я не робот». Нажатие на нее копирует вредоносную команду в буфер обмена и предлагает пользователю открыть терминал своего компьютера и вставить так называемый проверочный код, который выполняет атаку.
«Техника ClickFix делает последний шаг таким эффективным», — заявила команда Moonlock Lab.”Превратив жертву в исполнительный механизм, заставив ее самостоятельно вставить и запустить команду, злоумышленники обходят те самые средства контроля, на создание которых индустрия безопасности потратила годы. Никаких эксплойтов. Никаких подозрительных загрузок”.
Moonlock Lab утверждает, что человек, использующий имя Михаил Гуреев, указанный в качестве соучредителя и управляющего партнера SolidBit Capital, был основным контактным лицом на начальном этапе мошенничества с LinkedIn. Два пользователя X также сообщили о подозрительных разговорах с учетной записью Хуреева.
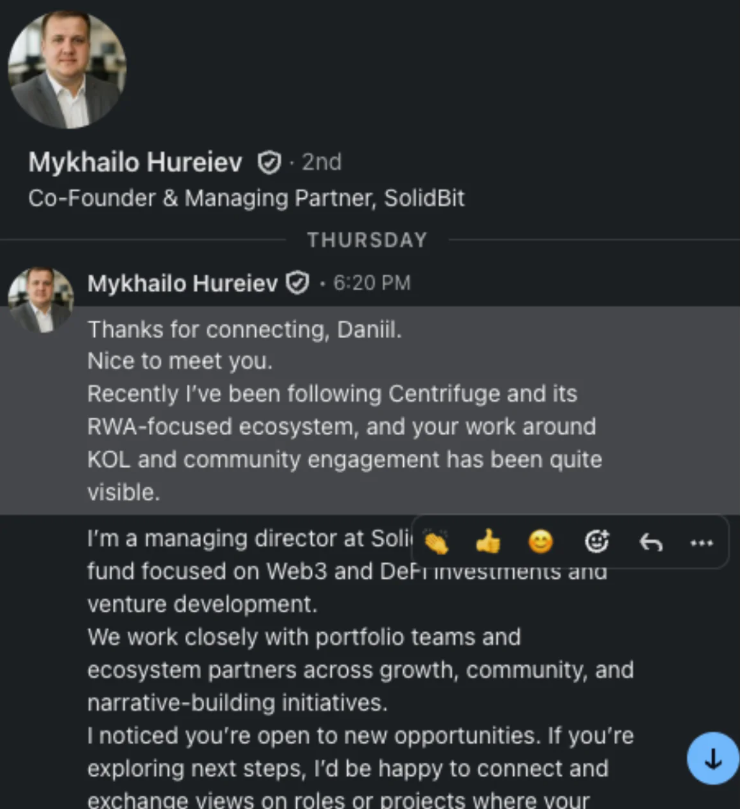
Однако Moonlock Lab отмечает, что инфраструктура кампании сложна и предназначена для смены личностей, как только один фронт будет раскрыт.
Расширение Chrome взломали с целью кражи криптовалюты
Между тем, хакеры криптовалюты до недавнего времени распространяли вредоносное расширение Chrome с углом атаки «ClickFix».
QuickLens, расширение, которое позволяет пользователям выполнять поиск в Google Lens непосредственно в своем браузере, было удалено из интернет-магазина после того, как оно было скомпрометировано для распространения вредоносного ПО, сообщил в отчете от 23 февраля Джон Такнер, основатель компании по кибербезопасности Приложение Security.
После смены владельца QuickLens 1 февраля две недели спустя была выпущена новая версия, содержащая вредоносные скрипты, которые запускали атаки ClickFix и другие инструменты для кражи информации. Такнер отметил, что у расширения около 7000 пользователей.
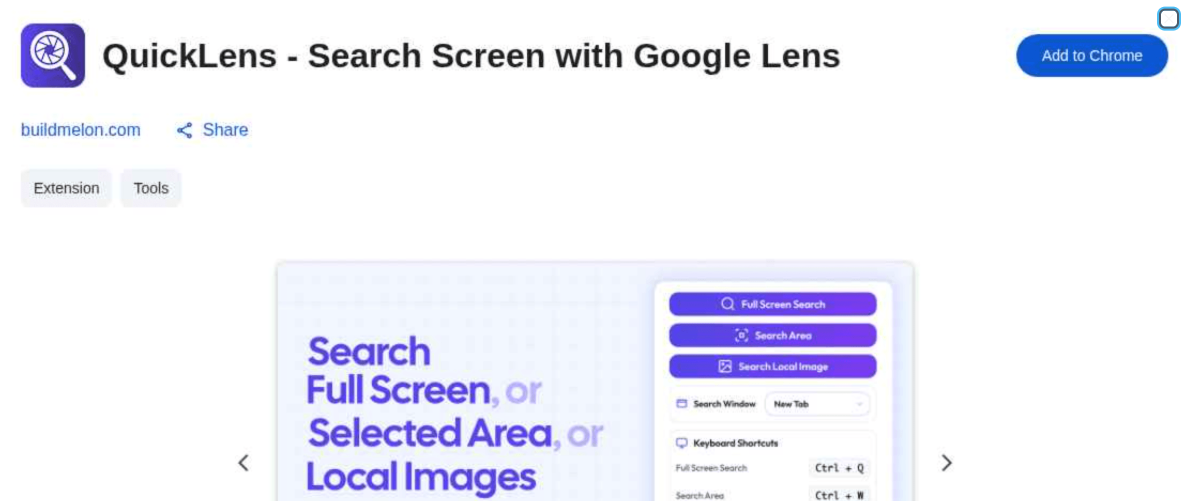
Сообщается, что захваченное расширение искало данные криптовалютного кошелька и начальные фразы для кражи средств. Согласно отчету eSecurity Planet от 2 марта, он также скопировал содержимое почтовых ящиков Gmail, данные каналов YouTube и другие учетные данные для входа или платежную информацию, введенную в веб-формы.
Атаки ClickFix используются во многих отраслях
По данным Moonlock Lab, метод ClickFix приобрел популярность среди злоумышленников с прошлого года, поскольку он заставляет жертв запускать вредоносную полезную нагрузку вручную, минуя стандартные инструменты безопасности.
Однако исследователи безопасности отслеживают его использование как минимум с 2024 года, охватывая широкий спектр отраслей.
В августе прошлого года служба Microsoft Threat Intelligence разослала предупреждение о том, что она ежедневно отслеживает «кампании, нацеленные на тысячи корпоративных устройств и устройств конечных пользователей по всему миру».
Между тем, в июле прошлого года компания Unit42, занимающаяся разведкой киберугроз, сообщила, что «относительно новый метод социальной инженерии» влияет на такие отрасли, как производство, оптовая и розничная торговля, государственные и местные органы власти, а также коммунальные услуги и энергетика.
Термины в новости
- Эксплойт (exploit)
- Атака, использующая ошибку в коде смарт-контракта или протокола, чтобы вывести средства. В отличие от взлома ключей, злоумышленник действует «по правилам» уязвимого кода.
- Криптокошелёк
- Программа или устройство, которое хранит ключи доступа к криптовалюте и позволяет подписывать транзакции. Сами монеты всегда находятся в блокчейне.