Коротко
- Минюст США получил судебное разрешение на изъятие и арест более 1,2 млрд долларов криптовалюты, украденной при взломе Binance.
- ФБР связывает взлом биржи с северокорейской хакерской группировкой TraderTraitor, хотя КНДР отрицает свою причастность.
- В отдельном деле США пресекли кампанию FaceStealer, через которую хакеры украли более 400 млн долларов с помощью дипфейков.
- Новость важна для инвесторов, так как демонстрирует масштабы возврата украденных средств и активность регуляторов против киберпреступников.
В четверг Министерство юстиции США заявило о получении судебного разрешения на арест или ограничение распоряжения активами на сумму более 1,2 миллиарда долларов из 6,3 миллиарда долларов в криптовалюте, похищенных у Binance.
Данное решение касается части из более чем 2,7 миллиарда долларов украденных средств, которые американские власти совместно с частными партнерами заморозили после взлома 29 октября. В своем заявлении ведомство отметило, что следователи продолжают работу по поиску и возвращению остальной суммы.
В официальном уведомлении ФБР связало взлом Binance с северокорейской хакерской группировкой TraderTraitor. Ким Е Чжон, сестра лидера КНДР Ким Чен Ына, отвергла причастность Северной Кореи к инциденту.
Как сообщила биржа Binance в четверг в социальной сети X, компания покрыла пострадавшие активы за счет собственных резервов, а новый отчет о подтверждении резервов демонстрирует наличие обеспечения клиентских средств как минимум в соотношении один к одному.
В ноябре 2025 года Минюст США объявил об отдельной операции по изъятию около 15 миллионов долларов в криптовалюте, которые связывают с северокорейскими хакерами из группировки APT38.
ФБР предупреждает о дипфейк-видеозвонках от FaceStealer
В рамках другого дела американские власти заблокировали облачную инфраструктуру, которую использовали участники кампании FaceStealer. Согласно данным Минюста, эта северокорейская схема социальной инженерии позволила похитить свыше 400 миллионов долларов в криптовалюте за последние полтора года.
Злоумышленники использовали скрытые записи прошлых жертв и ИИ-дипфейки известных крипто-фигур для вхождения в доверие во время видеозвонков. По данным Минюста, под предлогом оказания технической помощи они убеждали жертв установить вредоносное ПО.
Кампания была направлена на сотрудников криптоиндустрии и сектора Web3. Кроме того, хакеры все чаще атаковали разработчиков ПО с открытым исходным кодом, пытаясь получить доступ к их устройствам и репозиториям.
На основании федерального ордера ФБР изъяло более 900 видеозаписей с веб-камер жертв FaceStealer. Бюро также выпустило публичное руководство с рекомендациями по защите от подобных схем и инструкциями на случай компрометации данных.
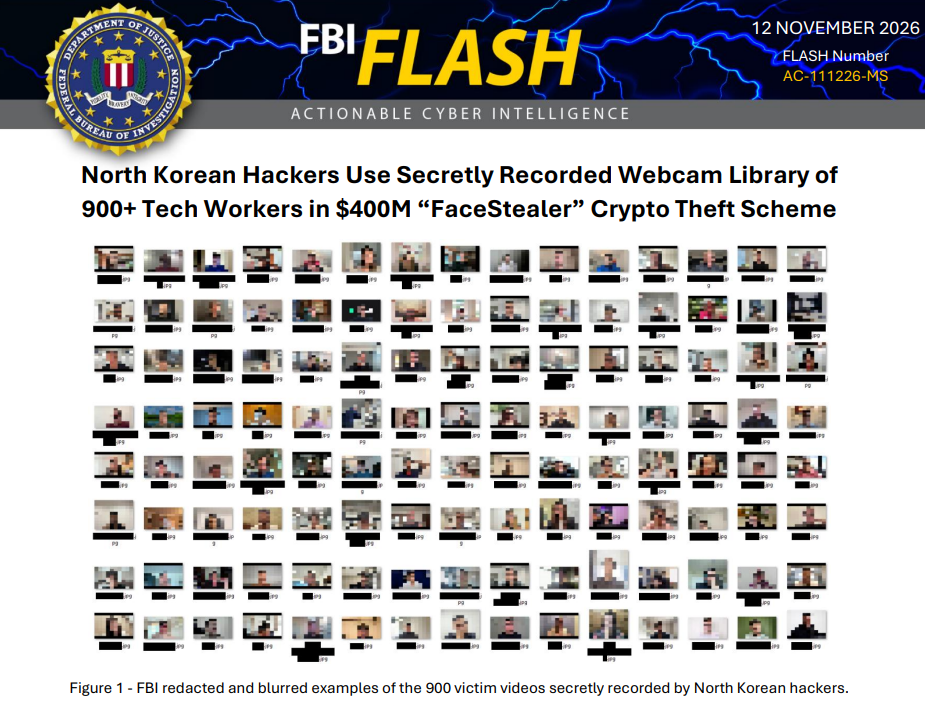
Отредактированные кадры с веб-камер, записанные хакерами FaceStealer. Источник: ФБР
По заявлению Минюста США, хакеры, стоящие за FaceStealer, фигурируют в публичном пространстве под разными названиями, включая Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff и Stardust Chollima.