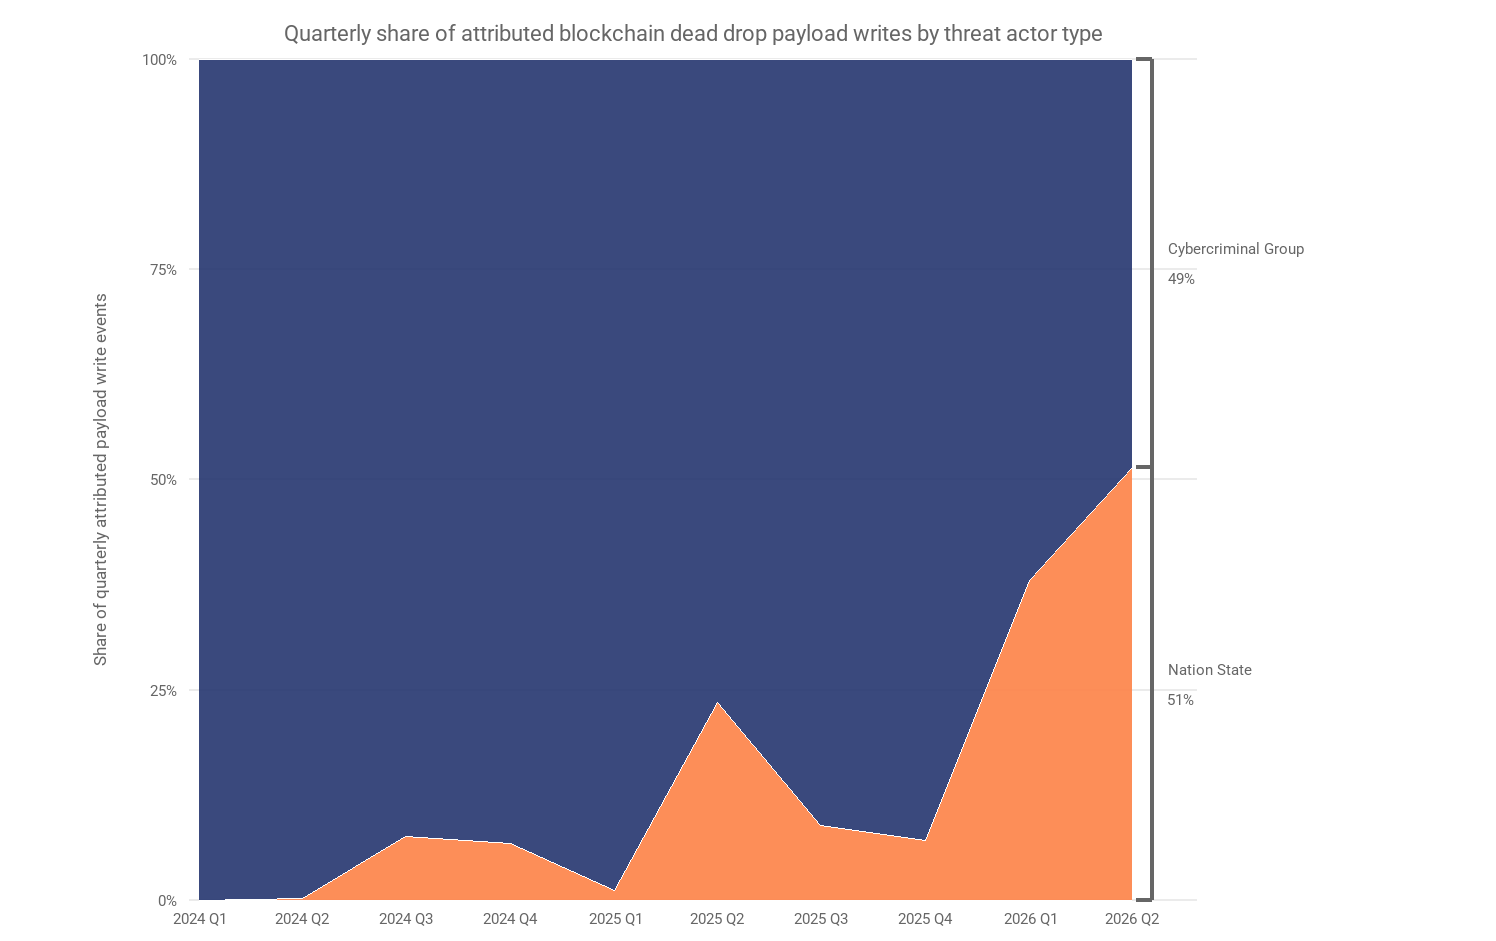
На хакеров, связанных с государством, приходилось примерно две трети новой активности каждый квартал, поскольку количество раз, когда злоумышленники хранили инструкции по вредоносному ПО или информацию об инфраструктуре в общедоступных блокчейнах, выросло на 420% за последние 12 месяцев, согласно отчету Chainaанализа.
Chainaанализ выявил операторов Северной Кореи и Ирана среди государственных субъектов, принявших эту технику. В одном из выводов отчета аналитическая фирма связала ранее неназванную деятельность, охватывающую Tron, Aptos и BNB Smart Chain (BSC), с UNC5342, связанной с Северной Кореей группой, отслеживаемой Google Threat Intelligence.
Закодированные указатели в транзакциях Tron и Aptos направляли зараженные устройства к одной и той же транзакции BSC, при этом Tron служил первым маршрутом, а Aptos — резервным, сообщает Chainaанализ. Транзакция BSC содержала зашифрованные адреса серверов и данные конфигурации, которые подключали скомпрометированные устройства к автономной инфраструктуре, используемой для удаленного доступа и кражи данных.
По данным Chainaанализа, использование публичных блокчейн увеличивает долговечность кампаний по распространению вредоносного ПО, поскольку хранимая информация остается доступной даже после отключения доменов, серверов или репозиториев кода. В 2025 году северокорейские хакеры использовали аналогичную технику под названием EtherHiding, чтобы разместить код кражи криптовалюты в смарт-контрактах.
Инструменты искусственного интеллекта ускоряют вредоносную запись
Компания также зафиксировала увеличение количества вредоносных записей в блокчейне на 440% с июля 2025 года, когда она заявила, что высокопроизводительные китайские модели искусственного интеллекта с открытым исходным кодом стали способны создавать вредоносный код с ограниченными мерами защиты.
Эрик Джардин, руководитель исследования киберпреступности в Chainaанализе, рассказал Cointelegraph, что они обнаружили «четкую связь на определенный момент времени», но не смогли доказать, что субъекты, публикующие вредоносные транзакции и контракты, использовали модели для увеличения своей производительности.
Связанные с Ираном субъекты размещают вредоносное ПО на Биткоине
Chainaанализ также выявил субъектов угроз, которые, как он подозревает, связаны с Министерством разведки Ирана, записывающим закодированные данные маршрутизации командования и контроля в блокчейн Биткоин.
Компания заявила, что ее оценка была основана на семействе вредоносных программ, методе декодирования, времени и серверной инфраструктуре, связанной с ранее сообщенными иранскими операциями, а не только на активности блокчейна.
Согласно отчету, кошельки, контролируемые злоумышленниками, отправляли небольшие платежи на известный биткоин-адрес, исторически связанный с создателем Биткоин Сатоши Накамото. Chainaанализ заявил, что этот адрес не имел никакого отношения к злоумышленникам и служил постоянным общедоступным местом, где зараженные устройства могли проверять обновленные маршруты.
Злоумышленники могли изменить свою серверную инфраструктуру, опубликовав еще одну биткоин-транзакцию, после чего зараженные устройства автоматически получат новую информацию. Как только вредоносное ПО получило эти инструкции, операция была переведена в офчейн для действий, которые могли включать удаленный доступ, кражу учетных данных и доставку дополнительного вредоносного ПО.