Сообщается, что новый поток загадочных вредоносных программ нацелен на видеогеймеров и опустошает их биткоин-кошельки (BTC) в рамках новой кампании по краже информации, которая также нацелена на мошенников.
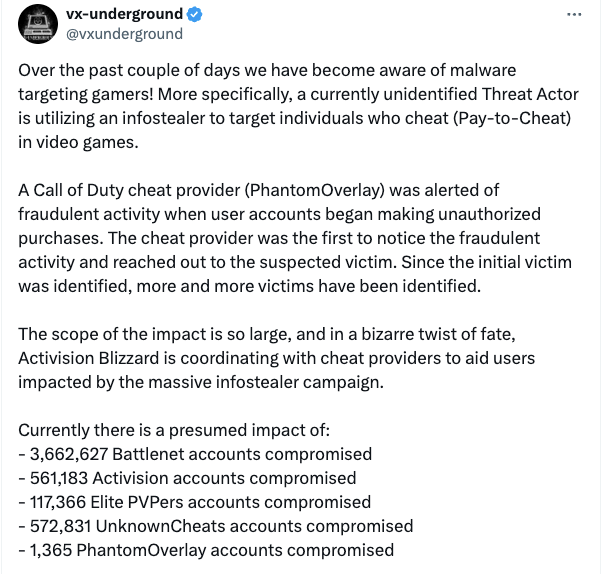
Хранилище информации о вредоносном ПО vx-underground сообщило в сообщении X от 28 марта, что ему известно о «неустановленном в настоящее время злоумышленнике», использующем вредоносное ПО для кражи логина и других учетных данных тех, кто использует платное читерское программное обеспечение для видеоигр.
Атаки нацелены на игроков, в том числе на тех, кто покупает читерское программное обеспечение, и скомпрометировали более 4,9 миллионов учетных записей пользователей Activision Blizzard и ее игрового магазина Battle.net, а также учетные записи игрового торгового сайта Elite PVPers и рынков читерского программного обеспечения PhantomOverlay и UnknownCheats.
«Пострадавшие пользователи начали сообщать о том, что стали жертвами утечки криптовалюты — их кошельки Electrum BTC были опустошены. У нас нет никакой информации о сумме украденных денег», — написал vx-underground.
В сообщении Telegram от 27 марта компания PhantomOverlay заявила, что количество взломанных аккаунтов «завышено», поскольку более половины логинов в базе данных, которую они просмотрели, «являются недействительным мусором».
Он добавил, что вредоносное ПО «похоже, представляет собой целую сеть бесплатного/дешевого программного обеспечения», созданного «какой-то программой с задержкой, VPN или чем-то еще, что используют миллионы геймеров».
«Это крупнейшая кампания по краже информации в истории игрового/читерского сообщества».
В отдельном сообщении PhantomOverlay заявил, что у него «достаточно хорошее представление о том, откуда исходит вредоносное ПО, но банда вредоносных программ знает о подозрениях в отношении них [и] затрудняет что-либо доказать».
Activision Blizzard связалась с сайтом по продаже читов и «поможет нам помочь миллионам зараженных пользователей», заявили в PhantomOverlay.
Представитель Activision Blizzard сообщил Cointelegraph, что ему известно об утверждениях о том, что учетные данные «во всей отрасли могут быть скомпрометированы из-за вредоносного ПО в результате загрузки или использования неавторизованного программного обеспечения».
Связанный: Prisma Finance использовала взлом на 10 миллионов долларов
В компании заявили, что ее серверы «остаются безопасными и нескомпрометированными», и рекомендовали пользователям сменить пароль, если они хотят обеспечить защиту своих учетных записей.
В своем сообщении vx-underground написало, что PhantomOverlay «был предупрежден о мошеннической деятельности, когда учетные записи пользователей начали совершать несанкционированные покупки».
PhantomOverlay связался с предполагаемой жертвой, и с тех пор были идентифицированы еще несколько человек, говорится в сообщении.