Зловмисник скористався спеціальним модулем, підключеним до гаманця Ethereum Safe, щоб отримати приблизно 7,7 мільйона доларів США в rsETH, але ці кошти перехопив бот MEV.
За даними фірми з безпеки блокчейну Blockaid, зловмисник використовував багаторазовий виклик загальнодоступного кіпера, щоб спрямувати спеціальний модуль ліквідності Uniswap v4 у створений зловмисником підключений пул, де aEthrsETH було розгорнуто в rsETH.
Blockaid ідентифікував зачеплений гаманець як сейф, що належить невстановленому користувачеві, і повідомив, що на момент початкового звіту було втрачено близько 7,73 мільйона доларів у rsETH.
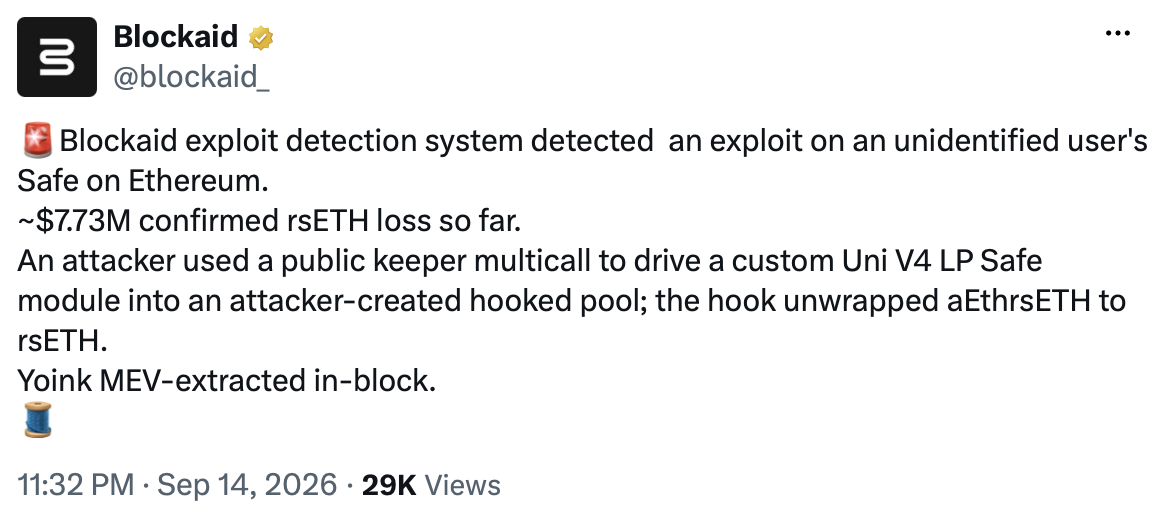
Джерело: Blockaid
Атака була здійснена ботом MEV, відомим як Yoink, автоматизованою програмою, яка відстежує транзакції блокчейну для прибуткових можливостей. Бот захопив rsETH до того, як початковий експлуататор міг взяти під контроль кошти, тоді як дані Etherscan показують, що Yoink переказав близько 18,93 ETH, вартістю приблизно 46 000 доларів США, на адресу, позначену як конструктор блоків у тій самій транзакції.
Kelp, протокол, що стоїть за rsETH, згодом призупинив адресу, на яку надійшли кошти, на 24 години, тимчасово запобігши передачі токенів. «Це запобіжний захід лише на рівні гаманця», — сказав Келп. «Контракти Kelp безпечні, rsETH залишається повністю забезпеченим».
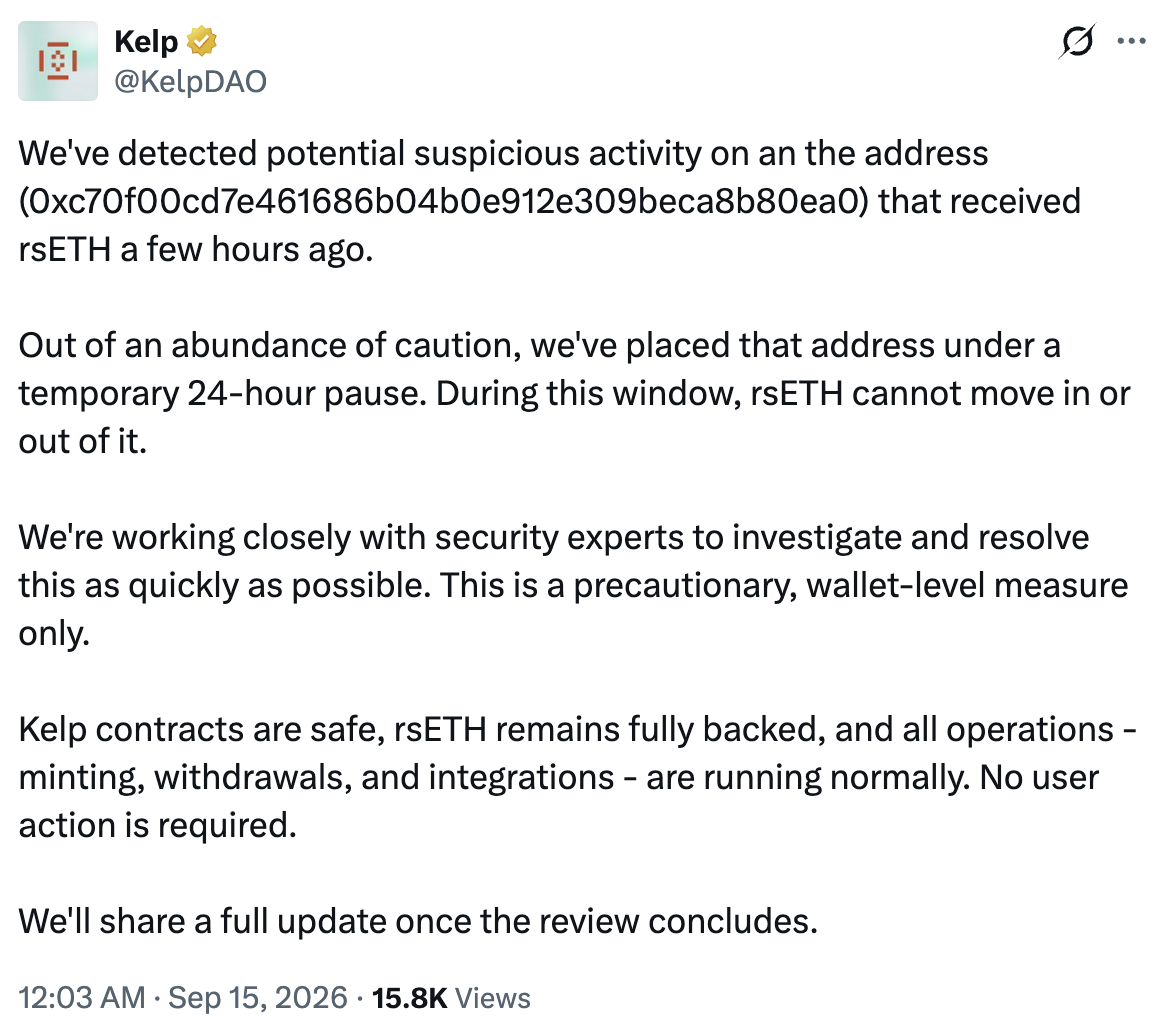
Джерело: KelpDAO
У протоколі зазначено, що карбування, виведення та інтеграція тривають нормально, поки він працює з експертами з безпеки для розслідування інциденту. Очевидний вектор атаки включав спеціальний модуль, підключений до сейфа жертви, тоді як Kelp сказав, що його власні контракти не постраждали.
Cointelegraph зв’язався з Blockaid і Kelp для додаткових коментарів, але не отримав відповіді на публікацію.