Після того як минулого тижня ймовірні північнокорейські хакери зламали криптовалютну біржу Bitget на 387,5 мільйона доларів, слідчим вдалося оперативно виявити та відстежити адреси отримувачів.
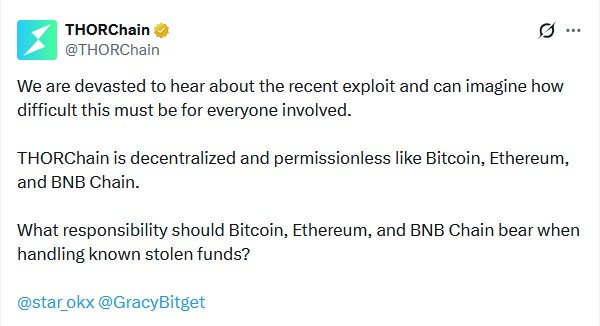
Генеральна директорка Bitget Грейсі Чен висунула спірну вимогу до децентралізованої платформи кроссчейн-обмінів THORChain «відмовити в обслуговуванні цим адресам». THORChain відповіла:
THORChain є децентралізованим і не потребує дозволів, подібно до Bitcoin, Ethereum та BNB Chain. Яку відповідальність мають нести Bitcoin, Ethereum і BNB Chain під час роботи з відомими викраденими коштами?
Цей крок викликав чимало дискусій, особливо з огляду на те, що протокол було екстрено зупинено в травні через злам на 10,7 мільйона доларів власних коштів. Ситуацію ускладнює те, що THORChain відкликав свій адміністративний ключ і не має простого способу цензурувати адреси, навіть якби захотів цього.
Джерело: THORChain
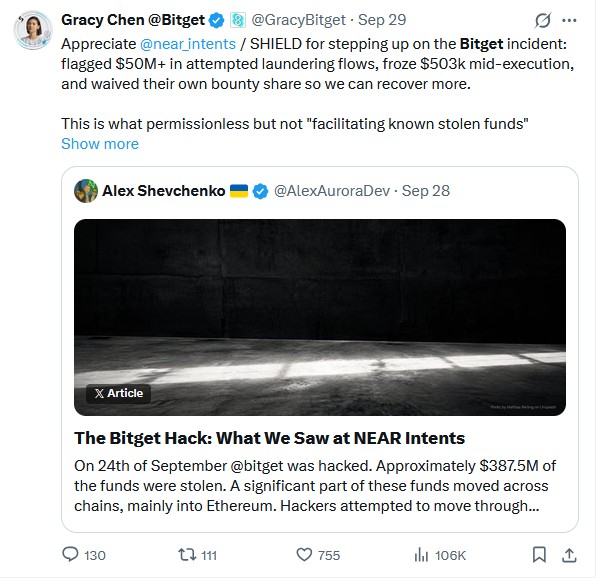
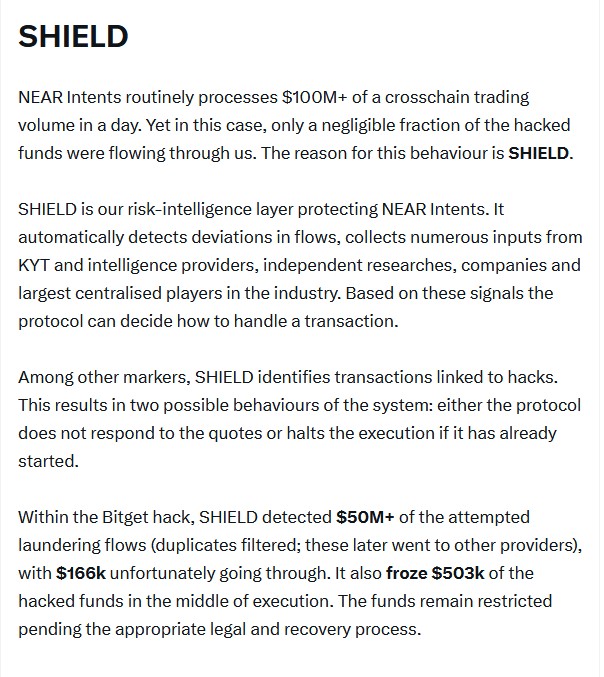
Подібна суперечка вже виникала раніше, оскільки через THORChain провели обмін приблизно 1,2 мільярда доларів, викрадених під час хакерської атаки на Bybit на суму 1,46 мільярда доларів. Так склалося, що адміністративний ключ THORChain було деактивано всього за 11 днів до цього. NEAR Intents застосувала протилежний до THORChain підхід. Її автоматизована програма SHIELD заблокувала адреси, пов’язані зі зламом, не дозволивши їм обміняти 50 мільйонів доларів на платформі, і навіть відхилилася від 5-відсоткової винагороди, яку пропонувала Bitget за такі дії. Тепер NEAR Intents зазнає жорсткої критики з боку прихильників абсолютної децентралізації за недостатній рівень бездозвільності. Щоб обговорити юридичні нюанси цієї справи, видання Magazine поспілкувалося з Юрієм Брісовим із D&A Partners. Це відредагована версія розмови.
Брісов: Усе залежить від рівня децентралізації. Коли вони вчиняють так — блокуючи певні адреси — вони демонструють, що їхні ноди не є по-справжньому децентралізованими. Це добре для спільноти, якщо вони можуть використати цей вплив для запобігання шкідливій діяльності. Водночас вони наражають себе на будь-які інші судові позови. Їхній єдиний захист — те, що вони децентралізовані. У справі Uniswap вони заявляли, що є повністю децентралізованими і нічого не можуть вдіяти. [Інвестори подали позов проти Uniswap після купівлі 38 токенів-скамів, але в березні суддя відхилив справу — Прим. ред.]
І це найсильніший захист для будь-якого DeFi-протоколу. Якщо вони показують, що здатні блокувати, контролювати чи якось втручатися — навіть із найкращими намірами запобігти шахрайству, — вони все одно відкриваються для подібних позовів. Виходить, що якщо у вас є контроль, то, можливо, він не повинен обмежуватися лише очевидними випадками шахрайства. Ви повинні передбачати належну обачність щодо питань комплаєнсу. Слід застосовувати заходи захисту KYC та AML.
Якщо ви демонструєте контроль над активами, ви потенційно відкриваєтеся для будь-яких позовів щодо схем пампу і дампу, волатильності чи будь-яких інших претензій від інвесторів, які зазнали збитків. Тепер вони можуть заявити: у вас є контроль, чому ж ви використали його в одному випадку, але не застосували в іншому? Чому ви не перевіряєте всіх емітентів токенів на своїй платформі? Чому вони не надають форми KYC, як на будь-якій централізованій біржі?
Джерело: Грейсі Чен
Брісов: Можливо, й так. Ми поки що не знаємо точно, оскільки це ще не оскаржувалося в суді. Але будь-який ступінь контролю робить будь-який DeFi-проект слабшим перед обличчям потенційних позивачів.
Усе залежить від того, як це реалізовано з технічного боку. Припустімо, існує оракул, який здатен автоматично виявити будь-яку північнокорейську IP-адресу та заблокувати її, причому жодна людина не сидить і не натискає кнопку на кшталт «тут північнокорейський хакер, давайте його заблокуємо». Тоді все гаразд. Якщо ж існує команда, яка стежить за ситуацією і каже: «Гаразд, ми бачимо тут незаконну діяльність, блокуємо ці адреси й натискаємо кнопку вручну». З юридичної точки зору, хоча це й благородний вчинок, корисний для спільноти, він усе одно робить проєкт не повністю децентралізованим із правового погляду. Це позбавляє вас захисту, який надають такі регуляторні норми, як MiCA [закони ЄС про ринки криптоактивів] або загальне розуміння з боку SEC і CFTC про те, що за повної децентралізації ви не можете нести відповідальність за дії учасників вашої екосистеми.
Джерело: Алекс Шевченко
Брісов: Безумовно. Вони доводять, що діють сумлінно та намагаються впровадити захисні заходи у свої протоколи. Тут немає команди з комплаєнсу чи людей, які сидять і керують процесом вручну. Це розумне рішення, і саме його ми радимо всім DeFi-компаніям.
Брісов: Швидше за все так, хоча стверджувати на сто відсотків ми не можемо. Я б сказав, що так.
Брісов: Я не розумію, як їх можна притягнути до відповідальності за відмивання грошей, адже навіть Tornado Cash, який певною мірою створювався для легалізації коштів [уникнув санкцій США, оскільки незмінні смартконтракти не є майном, що підлягає санкціям у контексті відмивання грошей — Прим. ред.].
Американське законодавство розглядає об’єкти або як майно, або ніяк. А відмивання коштів — це незаконне переміщення майна через легальні канали. Ви отримуєте доходи від протиправної діяльності, це майно, а потім переводите його через певні канали, намагаючись легалізувати. Проте смартконтракти взагалі не є майном. Ви їх не контролюєте. Ви ними не володієте. Саме так Tornado Cash виграла свою справу в суді щодо санкцій OFAC. Вони просто довели, що не мають жодного контролю над своїми смартконтрактами.
Брісов: Певно, таке може статися в майбутньому. Після кейсу Bybit вони серйозно підставили себе під потенційні позови.