Розробники Core Lightning, програмного забезпечення з відкритим кодом для біткоїн-мережі Lightning Network, закликали операторів застарілих версій негайно оновитися через повідомлення про зловмисників, які атакують вразливі ноди.
Термінове оновлення безпеки: якщо ви використовуєте версію 26.06.7 або ранішу, будь ласка, якомога швидше встановіть останній реліз, заявили розробники у п’ятницю.
Команда Core Lightning не уточнила, на які саме вразливості спрямовані атаки та якими можуть бути наслідки. Журналісти Cointelegraph звернулися до проєкту за коментарем.
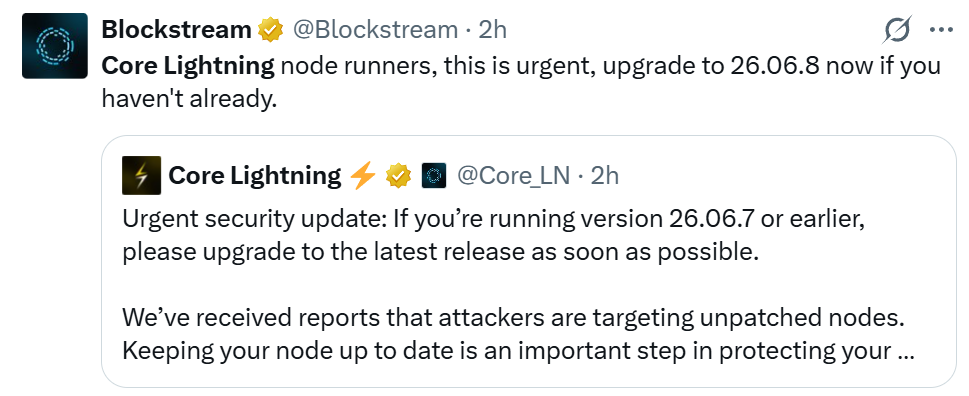
Джерело: Blockstream
16 вересня у Core Lightning повідомили про розслідування потенційної проблеми з експериментальними функціями, яка могла загрожувати коштам користувачів. Приблизно через шість днів було випущено версію 26.06.8.
Оновлення від 22 вересня містило виправлення помилок та патчі для вразливостей, про які відповідально повідомили різні джерела. У примітках до релізу згадуються Bitcoin Red Team, 12 осіб та груп, а також анонімні інформатори.
Згідно зі списком змін, деякі виправлення стосувалися збоїв у роботі нод відправників, запитів, що вичерпували пам’ять у REST-інтерфейсі, а також помилки закриття каналів, через яку користувачі могли втратити кошти через штраф.
Водночас розробники навмисно приховали частину тестів, щоб ускладнити зловмисникам реверс-інжиніринг та експлуатацію вразливостей під час оновлення нод операторами.
У серпні в Core Lightning заявили, що працюють над скоординованим виправленням після аналізу великої кількості згенерованих штучним інтелектом звітів про вразливості та загрози CVE за попередні тижні.
Через два дні вони випустили версію 26.06.7 для усунення підтверджених вразливостей.