За словами Мітчелла Амадора, генерального директора платформи безпеки Web3 Immunefi, майже чотири з п’яти криптовалютних проектів, які постраждали від серйозного зламу, ніколи повністю не відновлять свої позиції.
Амадор сказав Cointelegraph, що більшість протоколів переходять у стан паралічу в момент виявлення експлойту. «Більшість протоколів принципово не знають про те, якою мірою вони піддаються хакерським атакам, і оперативно не готові до великого інциденту безпеки», — сказав він.
За словами Амадора, перші години після злому часто є найруйнівнішими. Без заздалегідь визначеного плану інциденту команди вагаються, обговорюють наступні кроки та недооцінюють, наскільки глибоким може бути компроміс. «Ухвалення рішень сповільнюється, оскільки команди намагаються зрозуміти, що сталося, що призводить до імпровізації та затримки дій», — сказав він, додавши, що це часто відбувається, коли виникають додаткові втрати.
Проекти часто уникають призупинення смарт-контрактів через побоювання завдати шкоди репутації, тоді як спілкування з користувачами повністю переривається. Амадор попередив, що мовчання посилює паніку, а не стримує її.
«Майже 80% проектів, які постраждали від злому, ніколи не відновлюються повністю», — сказав він. «Основною причиною є не початкова втрата коштів, а порушення операцій і довіри під час реагування».
Більшість проектів не виживають навіть після виправлення великого злому
Довіра стала найбільш крихким активом у криптовалюті. Алекс Кац, генеральний директор і співзасновник фірми безпеки Web3 Kerberus, сказав, що навіть технічно вирішені інциденти часто знаменують початок кінця. «Завжди є винятки, але в більшості випадків серйозний експлойт — це смертний вирок», — сказав Кац, зазначивши, що користувачі залишають, ліквідність висихає, а репутаційна шкода стає постійною.
У той час як використання смарт-контрактів колись домінувало в заголовках, останні втрати все частіше виникають через операційні збої та збої на людському рівні. «Людська помилка, безсумнівно, є найслабшою ланкою в безпеці криптовалют», — сказав Кац, пояснивши, що більшість втрат зараз відбувається через схвалення зловмисних транзакцій користувачами, взаємодію з підробленими інтерфейсами або несвідоме розкриття своїх ключів.
Раніше цього місяця користувач криптовалюти втратив біткойн (BTC) і лайткойн (LTC) на суму понад 282 мільйони доларів США в одній із найбільших атак соціальної інженерії, коли-небудь зареєстрованих у секторі криптовалют. Повідомляється, що користувача ошукав зловмисник, видаючи себе за службу підтримки Trezor, який обманом змусив його відкрити початкову фразу апаратного гаманця.
Зломи, пов’язані з криптовалютою, різко зросли у 2025 році, коли зловмисники атакували основні платформи та окремі гаманці, що призвело до загальних збитків до 3,4 мільярда доларів США, найвищого рівня з 2022 року. Лише три інциденти, включаючи злом Bybit на суму 1,4 мільярда доларів, спричинили 69% усіх збитків до початку грудня.
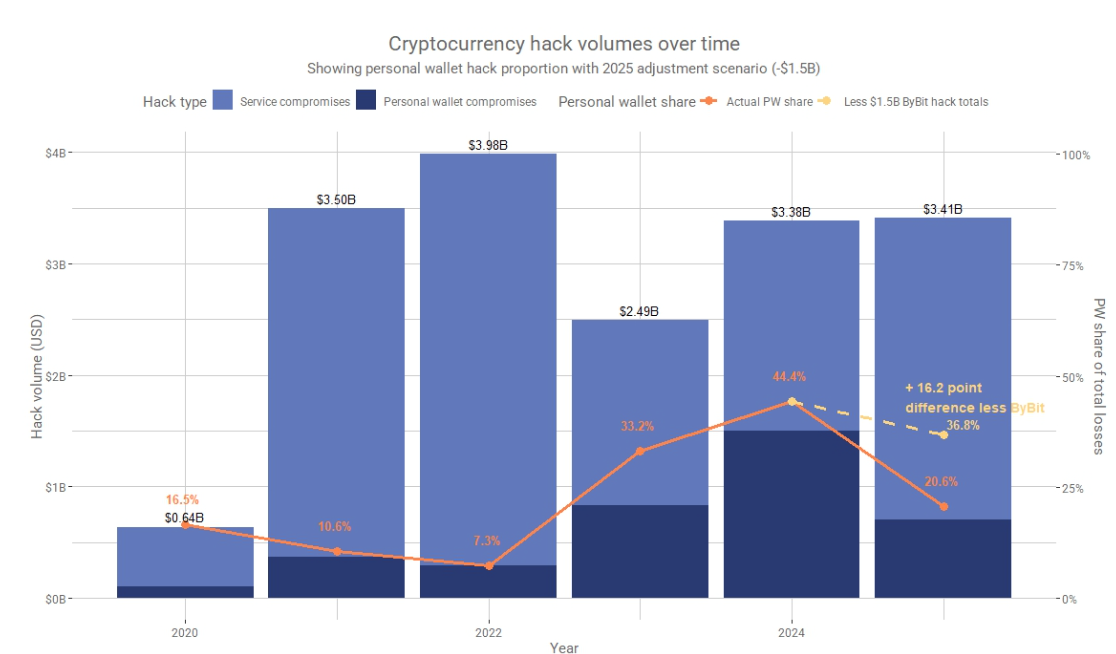
«Окрім Bybit, ми спостерігаємо зростання подібних атак, які повністю обходять смарт-контракти та використовують уразливості протоколів», — зазначив Амадор.
Прогрес штучного інтелекту лише зробив ці атаки ефективнішими. Амадор сказав, що кампанії соціальної інженерії тепер можуть швидко масштабуватися, дозволяючи зловмисникам надсилати тисячі спеціальних фішингових повідомлень на день.
2026 рік може стати найсильнішим роком криптовалют
Незважаючи на сумну статистику, експерти з криптовалют залишаються оптимістами. Амадор вважає, що безпека смарт-контрактів покращується швидше, ніж будь-коли, завдяки кращим практикам розробки, ефективнішим аудитам і більш зрілим інструментам. «Я вважаю, що 2026 рік буде найсильнішим роком для безпеки смарт-контрактів», — сказав він, вказавши на зростаюче впровадження onchain моніторингу, брандмауера та аналізу загроз.
Проте невирішеною проблемою є готовність до реагування. Амадор підкреслив, що команди повинні діяти рішуче та негайно повідомляти про інцидент, навіть якщо повний масштаб неясний. Він стверджував, що раннє призупинення протоколів завдає набагато меншої шкоди, ніж дозволити невизначеності розростатися.
Терміни в новині
- Експлойт (exploit)
- Атака, що використовує помилку в коді смарт-контракту чи протоколу, щоб вивести кошти. На відміну від зламу ключів, зловмисник діє «за правилами» вразливого коду.
- Смарт-контракт
- Програма в блокчейні, яка автоматично виконує задані умови: переказує кошти, випускає токени, видає позики. Її код не можна таємно змінити.
- Ліквідність
- Можливість швидко купити чи продати актив за ціною, близькою до ринкової, без помітного руху ціни.
- Транзакція
- Операція в блокчейні: переказ монет або виклик смарт-контракту, підписаний ключем відправника. Стає незворотною після підтвердження в блоці.