Кіберзлочинці виявили новий спосіб розповсюдження зловмисного програмного забезпечення серед користувачів, які нічого не підозрюють, цього разу шляхом маніпулювання смарт-контрактами BNB Smart Chain (BSC), щоб приховати зловмисне програмне забезпечення та поширити шкідливий код.
Порушення техніки, відомої як «EtherHiding», — про яку поділилися дослідники безпеки з Guardio Labs у звіті від 15 жовтня — пояснюючи, що атака передбачає компрометацію веб-сайтів WordPress шляхом впровадження коду, який отримує часткові корисні навантаження з контрактів блокчейну.
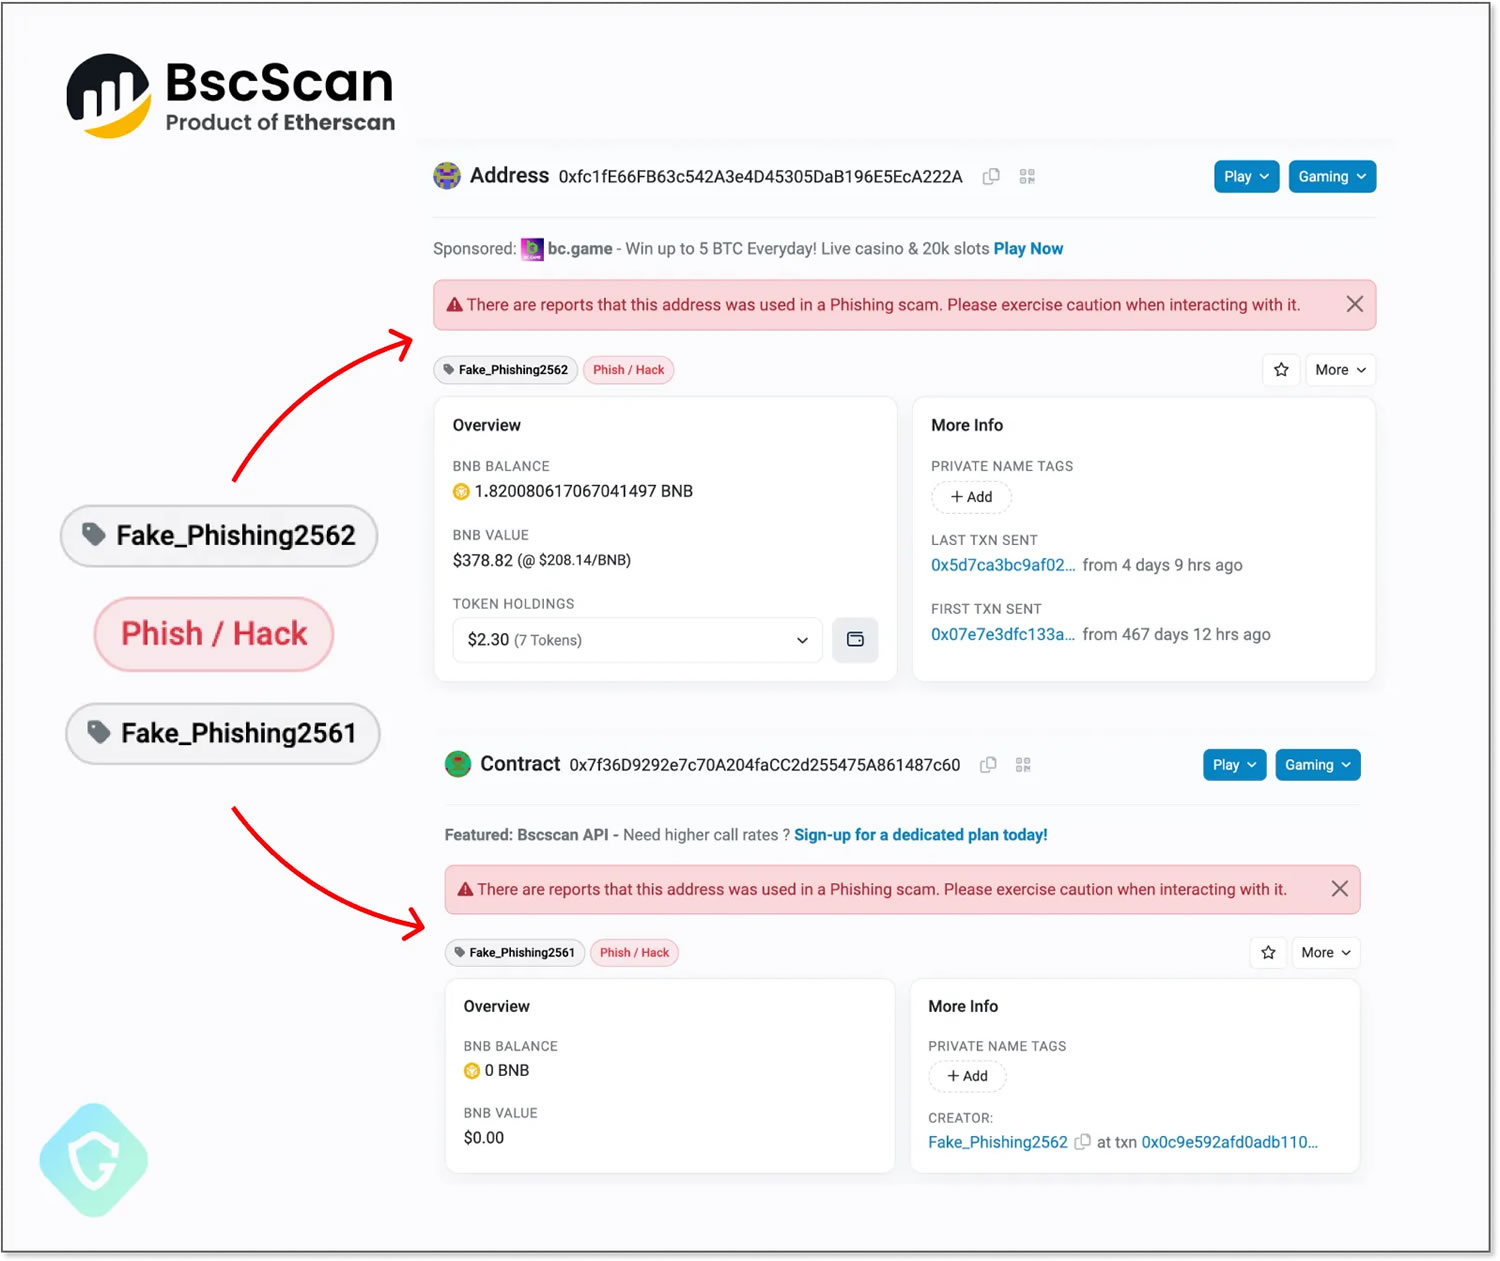
Зловмисники приховують корисне навантаження в смарт-контрактах Binance, по суті, слугуючи для них анонімними безкоштовними хостинговими платформами.
Guardio Labs exposes "EtherHiding" – a new threat hiding in Binance's Smart Chain, a technique that evades detection, targeting compromised WordPress sites. Read about this game-changing method! @BNBCHAIN #BNBChain #CyberSecurity https://t.co/alNI5KqKUO
— Guardio (@GuardioSecurity) October 15, 2023
Хакери можуть оновлювати код і змінювати методи атаки за бажанням. Останні атаки відбувалися у формі підроблених оновлень веб-переглядачів, коли жертвам пропонується оновити свої браузери за допомогою підробленої цільової сторінки та посилання.
Корисне навантаження містить JavaScript, який отримує додатковий код із доменів зловмисника. Зрештою це призводить до повної псування сайту з підробленими сповіщеннями про оновлення браузера, які поширюють шкідливе програмне забезпечення.
Цей підхід дозволяє суб’єктам загрози змінювати ланцюг атак, просто замінюючи шкідливий код з кожною новою транзакцією блокчейну. За словами керівника Guardio Labs з кібербезпеки Наті Тала та його колеги-дослідника Олега Зайцева, це ускладнює пом’якшення.
Після розгортання інфікованих смарт-контрактів вони працюють автономно. Все, що може зробити Binance, це покластися на свою спільноту розробників, яка позначатиме шкідливий код у контрактах після виявлення.
Гуардіо заявив, що власники веб-сайтів, які використовують WordPress, на якому працює приблизно 43% усіх веб-сайтів, повинні бути особливо пильними щодо власних методів безпеки, перш ніж додавати:
«Сайти WordPress настільки вразливі та часто скомпрометовані, оскільки вони служать основними шлюзами для цих загроз, щоб охопити величезну кількість жертв».
За темою: інвестори в криптовалюту атакуються новим шкідливим програмним забезпеченням, повідомляє Cisco Talos
Фірма дійшла висновку, що Web3 і блокчейн створюють нові можливості для безконтрольної роботи зловмисних кампаній. «Для протидії цим новим загрозам необхідні адаптивні засоби захисту», — йдеться в повідомленні.
Терміни в новині
- Смарт-контракт
- Програма в блокчейні, яка автоматично виконує задані умови: переказує кошти, випускає токени, видає позики. Її код не можна таємно змінити.
- Блокчейн
- Розподілена база даних із послідовно пов'язаних блоків з транзакціями. Копію зберігають тисячі учасників, тому змінити записи заднім числом практично неможливо.
- Транзакція
- Операція в блокчейні: переказ монет або виклик смарт-контракту, підписаний ключем відправника. Стає незворотною після підтвердження в блоці.