Компанія Ancilia, що займається криптовалютною безпекою, опинилася в неприємному стані після того, як випадково поділилася посиланням, яке вказувало на систему зливу криптовалютного гаманця, намагаючись допомогти користувачам, які втратили кошти в результаті використання протоколу кредитування Radiant Capital на суму 52 мільйони доларів.
Користувачі Radiant Capital поспішали відкликати дозволи на протокол, намагаючись запобігти крадіжці своїх коштів після того, як протокол кредитування став жертвою злому 16 жовтня, коли зловмисники вкрали близько 51,5 мільйона доларів.
Псевдонімний криптовалютний коментатор «Spreek» поділився знімком екрана видаленого допису Ancilia, який повторно опублікував те, що, на їхню думку, було «шахрайським посиланням» із самозваного облікового запису Radiant X.
Ancilla наказала користувачам Radiant Capital, які хотіли відкликати свої дозволи на використаний протокол, «перейдіть за посиланням з цього офіційного повідомлення».
Посилання в дописі призвело до витоку гаманця, який міг би викачати кошти будь-якого користувача, який натиснув посилання та прийняв дозволи.
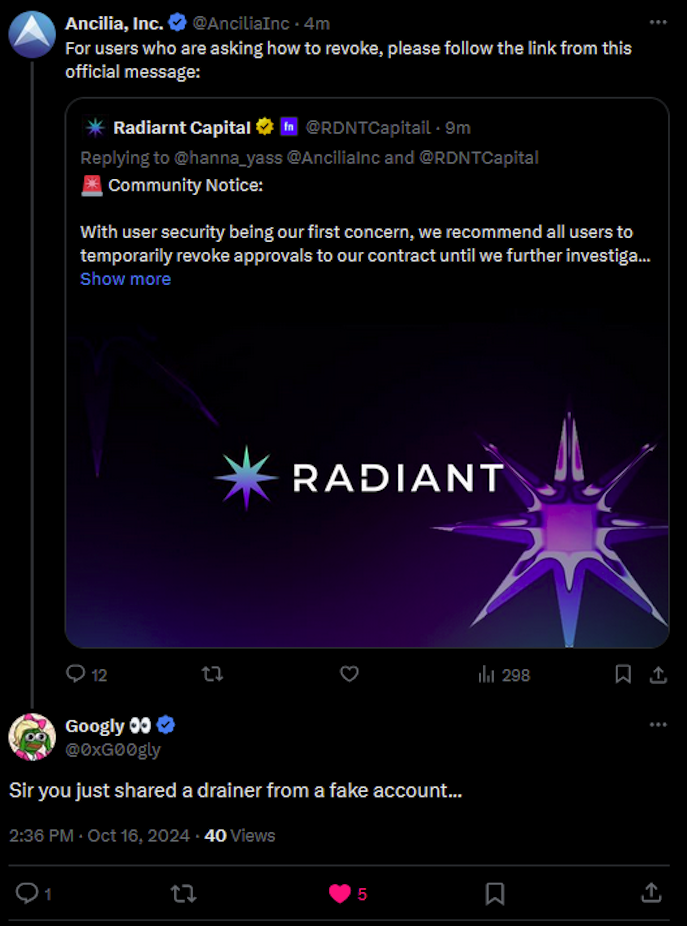
«На біса, якщо ви є «довіреним» обліковим записом безпеки, ви повинні переконатися, що ніколи цього не робите», — написав Шпрік у дописі X.
Фірма безпеки криптовалют De. Fi попередила користувачів про злом Radiant Capital у дописі X від 16 жовтня, повідомивши, що через експлойт зловмисники змінили смарт-контракти протоколу на Binance Smart Chain і Arbitrum.
Зміни в смарт-контрактах дозволили зловмисникам викрасти активи на суму приблизно 51,5 мільйона доларів, включаючи монети USD (USDC), Wrapped BNB (WBNB) і ефір (ETH).
Охоронна фірма пояснила, що гаманець із кількома підписами контролює Radiant Capital із загалом 11 підписантами. Повідомляється, що хакери отримали доступ до трьох особистих ключів підписантів, що дозволило їм змінити смарт-контракти протоколу та викрасти кошти користувачів.
За темою: вчені зламали криптографічні алгоритми за допомогою квантового комп’ютера
Ця атака знаменує собою другий раз цього року, коли Radiant зазнав експлойту. У січні Radiant втратив 4,5 мільйона доларів після того, як хакери скористалися іншою вадою в його смарт-контрактах.
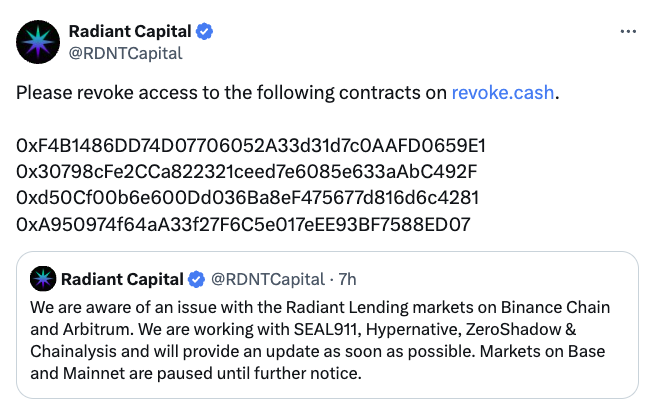
Radiant повідомила, що «знає про проблему» і працює з кількома охоронними фірмами, включаючи SEAL911, Hyperactive, ZeroShadow і Chainalysis, щоб вирішити проблему.
У пізнішому дописі на X Radiant наказав користувачам відкликати дозволи на смарт-контракт за допомогою програми під назвою revoke.cash, яка допомагає користувачам розривати зв’язки між своїми гаманцями та смарт-контрактами.
Терміни в новині
- Експлойт (exploit)
- Атака, що використовує помилку в коді смарт-контракту чи протоколу, щоб вивести кошти. На відміну від зламу ключів, зловмисник діє «за правилами» вразливого коду.
- Смарт-контракт
- Програма в блокчейні, яка автоматично виконує задані умови: переказує кошти, випускає токени, видає позики. Її код не можна таємно змінити.