Radiant Capital оприлюднив посмертний аналіз атаки 16 жовтня, яка призвела до викрадення цифрових активів на суму понад 50 мільйонів доларів із мереж BNB Chain і Arbitrum. За даними Radiant, зловмисник скомпрометував пристрої трьох її давніх розробників.
Хакерам вдалося скомпрометувати пристрої за допомогою «складної ін’єкції зловмисного програмного забезпечення», яке використовується для підписання зловмисних транзакцій.
«Пристрої були скомпрометовані таким чином, що інтерфейс Safe{Wallet} (fka Gnosis Safe) відображав дані легітимних транзакцій, тоді як зловмисні транзакції підписувалися та виконувалися у фоновому режимі», — пояснила команда Radiant у дописі в блозі.
Radiant Capital — це децентралізована фінансова платформа (DeFi), яка дозволяє користувачам отримувати відсотки та позичати активи в кількох мережах блокчейну. Він працює як «омнічейн грошовий ринок», уможливлюючи міжланцюгові транзакції на ринках кредитування в різних мережах, таких як Ethereum, BNB і Arbitrum. За темою: Radiant Capital припиняє кредитування після експлойту
Напад
За словами компанії, порушення сталося під час звичайного коригування викидів за допомогою мультисигнатури, процесу, який відбувається «періодично для адаптації до ринкових умов і рівня використання».
Мультипідпис є домінуючим засобом захисту протоколів Web3. для авторизації транзакції потрібні кілька підписів.
Після схвалення транзакцій скомпрометовані пристрої перехоплювали ці схвалення та замінювали їх зловмисною транзакцією, яка потім пересилалася на апаратні гаманці для підпису. Як тільки безпечний гаманець виявив проблему, він відобразив повідомлення про помилку, пропонуючи користувачам спробувати підпис ще раз.
Цей тип збою може виникнути внаслідок ряду факторів, таких як коливання цін на газ, невідповідність одноразових запитів, перевантаження мережі та недостатній ліміт газу тощо.
«Як наслідок, така поведінка не викликала миттєвих підозр», — заявила команда. Цей процес зрештою дозволив зловмисникам зібрати три дійсні підписи.
За темою: Дослідники зламують роботів із підтримкою ШІ, щоб завдати шкоди «реальному світу».
Згідно з Radiant, підписані транзакції все ще виглядали легітимними в інтерфейсі користувача, що ускладнювало виявлення атаки. Порушення також не вдалося виявити під час ручного перегляду Gnosis Safe UI та етапів симуляції Tenderly рутинної транзакції.
«Це було підтверджено зовнішніми групами безпеки, включаючи SEAL911 і Hypernative», — зазначається в посмертному висновку.
Окрім виведення активів на 50 мільйонів доларів, хакери використовували відкриті дозволи для зняття коштів з рахунків користувачів. Пристрої інших розробників ядра Radiant також могли зламати. Протокол попросив користувачів відкликати схвалення в усіх ланцюгах, щоб пом’якшити подальші інциденти:
«Усім користувачам платформи Radiant наполегливо рекомендовано відкликати будь-які дозволи на ВСІХ мережах — Arbitrum, BSC, Ethereum & Base».
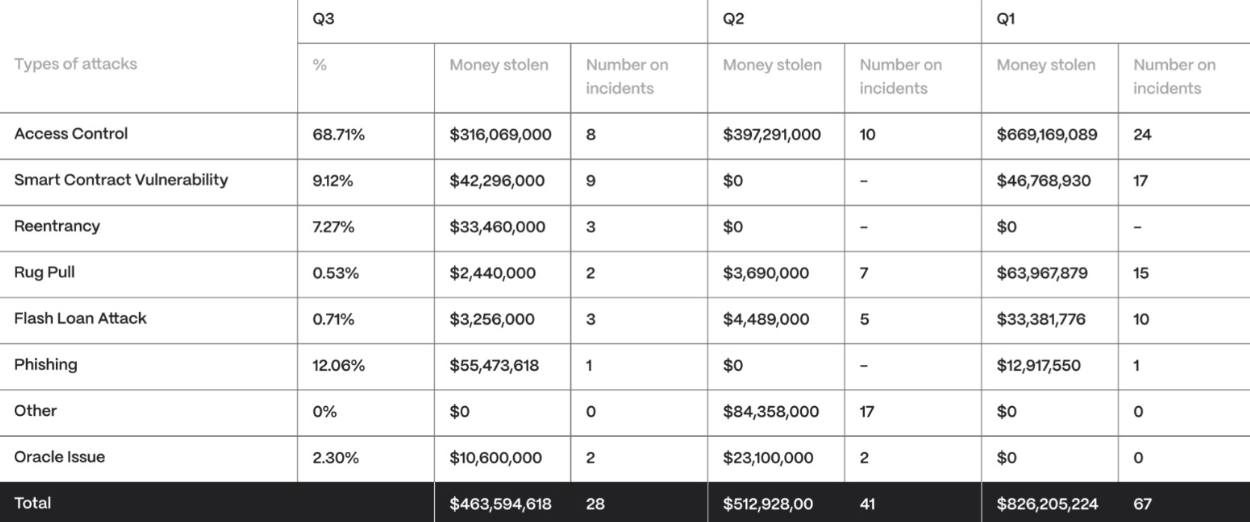
Згідно зі звітом фірми з кібербезпеки Hacken, експлойти контролю доступу спричинили втрату коштів на суму 316 мільйонів доларів протягом третього кварталу. Це становить майже 70% усіх криптовалютних коштів, вкрадених протягом кварталу.
Терміни в новині
- Транзакція
- Операція в блокчейні: переказ монет або виклик смарт-контракту, підписаний ключем відправника. Стає незворотною після підтвердження в блоці.
- DeFi
- Децентралізовані фінанси: обмін, кредити, депозити та інші фінансові сервіси на смарт-контрактах, без банків і брокерів.
- Блокчейн
- Розподілена база даних із послідовно пов'язаних блоків з транзакціями. Копію зберігають тисячі учасників, тому змінити записи заднім числом практично неможливо.
- Експлойт (exploit)
- Атака, що використовує помилку в коді смарт-контракту чи протоколу, щоб вивести кошти. На відміну від зламу ключів, зловмисник діє «за правилами» вразливого коду.