ЄС повідомляє постачальникам гаманців апаратного та програмного забезпечення для криптовалюти, що вони мають 24 години, щоб повідомити про активно використовувані помилки або серйозні вразливості безпеки, які впливають на їхні продукти.
Згідно з повідомленням Європейської комісії, цей захід є частиною Закону ЄС про кібернебезпечність (CRA), який набув чинності в п’ятницю.
Виробники повинні надіслати раннє попередження про серйозні вразливості протягом 24 годин, а потім повне повідомлення протягом 72 годин. Остаточний звіт потрібно буде надати через 14 днів після того, як будуть доступні коригувальні або пом’якшувальні заходи, і протягом одного місяця для серйозних інцидентів.
У ЄК заявили, що нові вимоги до звітності спрямовані на кращий захист споживачів і підприємств від кіберзагроз. Ця міра поширюється на всі продукти «з цифровими елементами, доступними в ЄС» і базується на ширшій стратегії ЄС щодо кібербезпеки.
Cointelegraph звернувся до Європейської комісії для отримання додаткової інформації щодо заходів кібербезпеки.
Штрафи можуть досягти 17 мільйонів доларів
Компанії, які не дотримуються заходів кібербезпеки згідно зі статтями 13 і 14, можуть зіткнутися з адміністративним штрафом у розмірі до 15 мільйонів євро (17,3 мільйона доларів США) або 2,5% світового річного обороту, залежно від того, яка цифра є вищою, відповідно до розділу штрафів остаточного проекту.
За надання невірної, неповної або оманливої інформації на компанії також буде накладено адміністративний штраф у розмірі до 5 мільйонів євро.
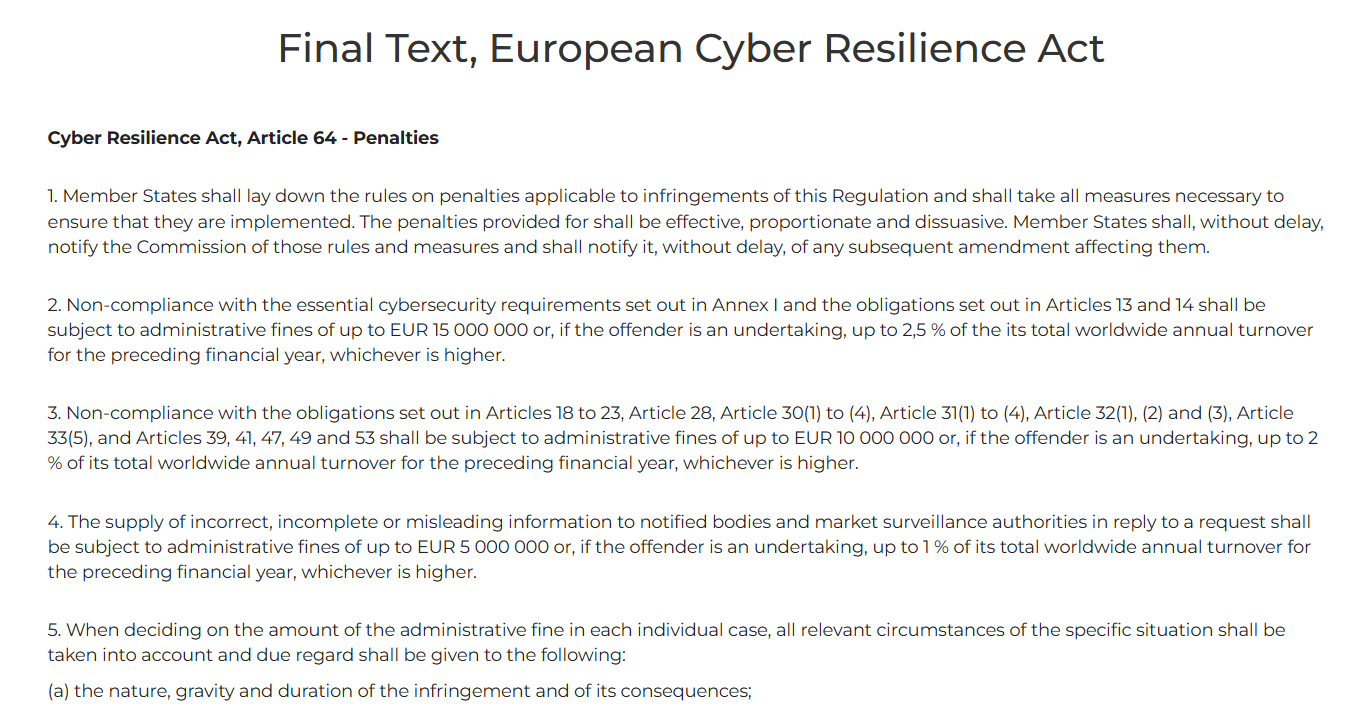
Витяг із остаточного тексту Європейського акту про кібернебезпечність. Джерело: European-Cyber-Resilience-Act.com
Цей захід було оприлюднено через кілька тижнів після того, як два популярних постачальники апаратних гаманців оприлюднили порушення даних користувачів, які могли призвести до спроб фішингу або соціальної інженерії.
4 вересня постачальник апаратних гаманців Trezor виявив, що додаткові 67 000 клієнтів у США опинилися під загрозою через витік даних, який постраждав від його постачальника доставки, ShipMonk, перевищивши початково оцінені 14 000 користувачів.
У середу Trezor і BitBox попередили користувачів про фішингові електронні листи, замасковані під термінові повідомлення безпеки після підозрілих компрометацій із залученням сторонніх поштових служб.
У червні мережа блокчейнів рівня 1 Zilliqa попередила, що вразливість у додатку Zilliqa Ledger може дозволити зловмисникам відновити особисті ключі користувачів, використовуючи загальнодоступні дані onchain.
Cointelegraph звернувся до виробників гаманців Trezor і Ledger, щоб отримати коментар щодо того, як постачальники гаманців будуть відповідати новим вимогам до звітності.