Китайський організований злочинний синдикат відмив понад 1 мільярд доларів, викрадених під час численних криптовалютних зломів хакерським угрупованням Lazarus Group з КНДР, повідомляє блокчейн-дослідник ZachXBT.
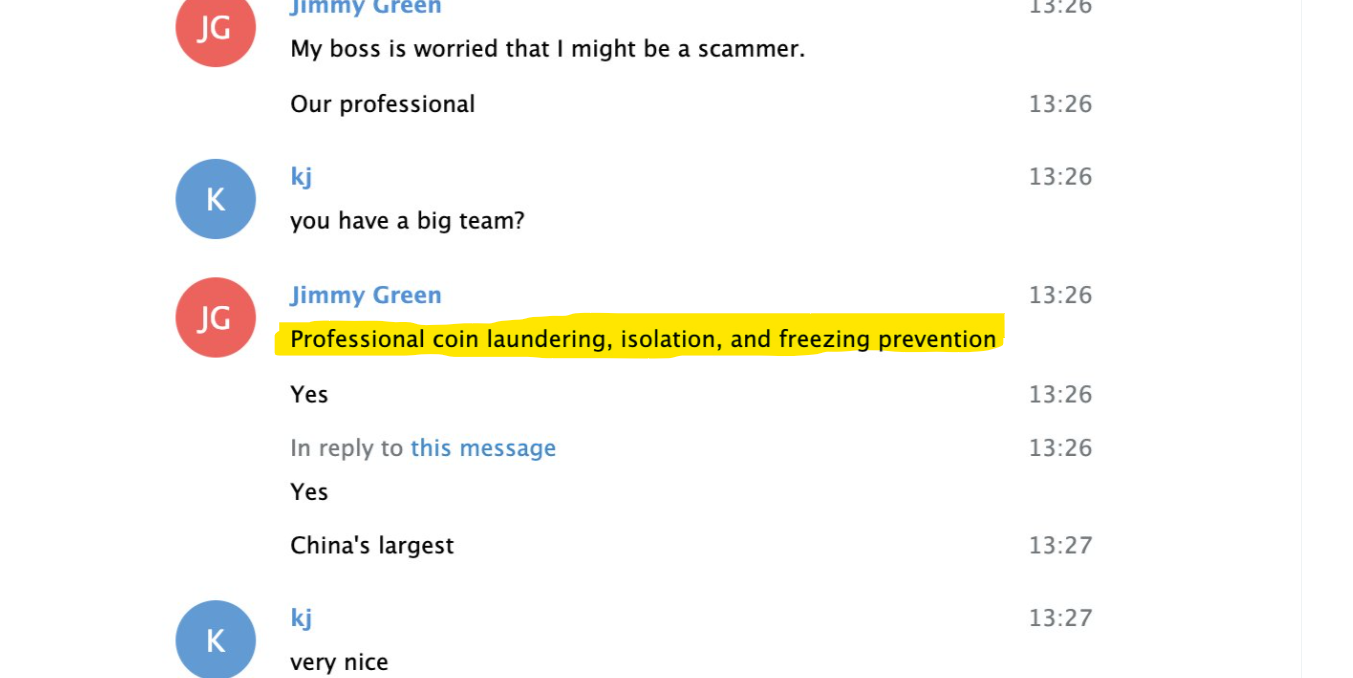
У дописі на платформі X від 5 жовтня псевдонімний блокчейн-дослідник ZachXBT розповів, що у лютому 2025 року, всього за кілька днів після атаки на біржу Bybit, він видав себе за клієнта, щоб проникнути в мережу відмивання коштів. Він вклав 349 700 доларів у стейблкоїнах і ніс 5% збитків з кожного ордера, щоб завоювати довіру одного з операторів мережі на псевдо «Джіммі Грін».
За словами ZachXBT, діяльність охоплювала Гонконг та материковий Китай, а інформація від відмивачів допомогла йому виявити скупчення пов’язаних із Bybit коштів на суму понад 12 мільйонів доларів, причому згодом компанія Tether заморозила 442 000 доларів у пов’язаних USDt (USDT).
Це розслідування дає рідкісне уявлення про ймовірних посередників, які займаються переведенням у готівку вкраденої Північною Кореєю крипти. Згідно з даними Chainalysis, хакери, пов’язані з цією країною, до 2025 року викрали цифрових активів щонайменше на 6,75 мільярда доларів.
Як Північна Корея переміщує вкрадену криптовалюту
Південнокорейські хакери відомі використанням багатоетапного процесу відмивання. Один із методів передбачає міжланцюгові перекази та обмін токенів через децентралізовані біржі, мости та інші сервіси для приховування рухів капіталу.
Китайські посередники стали важливою ланкою у цьому ланцюжку. У 2020 році американські прокурори висунули обвинувачення двом громадянам Китаю у відмиванні понад 100 мільйонів доларів, викрадених північнокорейськими хакерами з криптобіржі у 2018 році.
Джерело: ZachXBT
У 2023 році Управління з контролю за іноземними активами (OFAC) Міністерства фінансів США запровадило санкції проти двох криптовалютних трейдерів — з Гонконгу та Китаю — за допомогу КНДР у конвертації вкрадених активів в обхід фінансових обмежень.
Китайські суб’єкти нібито відмивають кошти Bitget
ZachXBT також пов’язав китайських фігурантів із відмиванням коштів, викрадених у вересні під час хакерської атаки на Bitget на суму 387,5 мільйона доларів.
У дописі в X від 28 вересня ZachXBT повідомив, що особи з Китаю, які ймовірно відмивали гроші в інтересах хакерів з КНДР, відкрито шукали підтримки у публічних серверах Discord та каналах Telegram, що належали використовуваним ними сервісам. Дослідник зазначив, що один із таких операторів також брав участь у легалізації коштів, викрадених у квітні внаслідок злому Kelp DAO на 292 мільйони доларів.