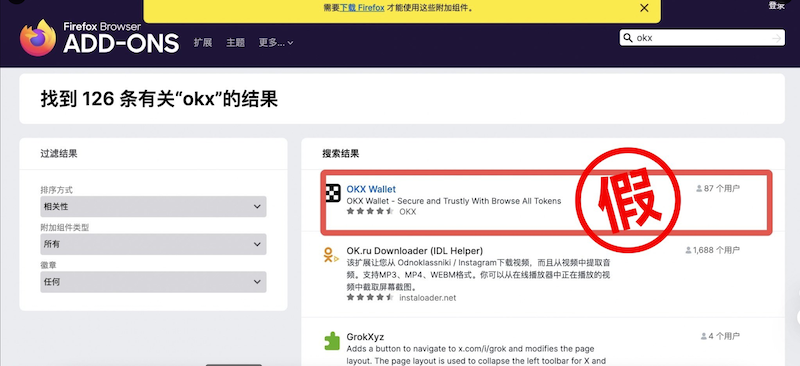
Криптовалютна біржа OKX попередила користувачів про шахрайські розширення для браузера OKX, які з’явилися в магазині плагінів браузера Firefox. Розширення інтегрують функції сторонніх розробників в інтерфейс веб-браузера.
За даними OKX, компанія не випускала жодних плагінів для браузера Firefox і порадила користувачам, які помилково завантажили плагін, переказати будь-які кошти в гаманці, підключені до шахрайського розширення.
OKX зв’язався з Firefox, щоб видалити програми та нагадав користувачам ніколи не завантажувати програмне забезпечення OKX від третіх сторін.
Шкідливі розширення браузера можна використовувати для викрадення конфіденційної інформації та коштів. За даними CertiK, у 2024 році фішингові шахрайства були однією з головних причин втрат криптовалюти.
Обережно: фішинг стає все більш витонченим
CertiK нещодавно опублікував Hack3d: Звіт про безпеку Web3 за 2024 рік, у якому описано найбільш значні загрози кібербезпеці для цифрових активів у 2024 році.
Відповідно до звіту, фішингові шахрайства в 296 кампаніях атак загалом завдали користувачам криптовалюти збитків понад 1 мільярд доларів у 2024 році, що на 21% більше, ніж у 2023 році.
У вересні 2024 року дослідники фірми з кібербезпеки McAfee виявили різновид шкідливого програмного забезпечення, яке вражало смартфони Android під назвою SpyAgent.
Фірма з кібербезпеки виявила зловмисне програмне забезпечення, вміло замасковане під здавалося б законними програмами Android, у понад 280 шахрайських програмах.
Пов’язане: сервер Virtuals Protocol Discord зламано, опубліковано підроблені посилання Google
SpyAgent використовує оптичне розпізнавання символів (OCR), щоб сканувати зображення, що зберігаються в пам’яті пристрою, і витягувати конфіденційну інформацію, таку як закриті ключі криптовалюти, що зберігається в зображеннях.
Дослідники також заявили, що зловмисне програмне забезпечення поширювалося через посилання в текстових повідомленнях, які пропонували користувачам завантажити шкідливі програми, дозволяючи шахраям обійти контроль безпеки в магазині додатків Google.
Decentraland — 3D-метавсесвіт віртуальної реальності, побудований на мережі Ethereum — зазнав зламу своєї сторінки X у соціальних мережах 19 вересня 2024 року.
Хакери використовували скомпрометовану сторінку для просування фішингових посилань підписникам і рекламували фальшивий токен MANA, який є рідною криптовалютою Decentraland.
Будь-який користувач, який клацнув посилання, щоб взяти участь у розвантаженні та підключив свої гаманці, втратив би свої кошти через зловмисне програмне забезпечення.