Коротко
- Джереми Рубин предложил использовать функциональное шифрование для управления расходованием средств в сети биткоина.
- Метод позволяет внедрять правила ковенантов без необходимости софтфорка сети за счет переноса логики в ключ подписи.
- Текущие криптографические технологии не позволяют реализовать данный дизайн на практике из-за огромных вычислительных затрат.
- Исследование представляет академический интерес, но пока остается теоретической моделью, непригодной для реального использования в блокчейне.
Это шестая часть серии технических статей Cointelegraph Research о ковенантах в Биткоине. Чтобы прочитать предыдущий материал, нажмите здесь.
Изменение правил консенсуса Биткоина — это не просто техническая задача. Она требует слаженных действий со стороны операторов узлов, майнеров, разработчиков и других экономических субъектов сети. Достичь такого консенсуса сложно, именно поэтому базовый уровень Биткоина со временем стал довольно инертным.
Исследователи уже несколько лет изучают возможность внедрения ковенантов без внесения изменений в протокол консенсуса. В мае 2024 года Джереми Рубин, автор предложения OP_CTV (BIP-119), представил статью под названием FE’d Up Covenants. Его подход предполагает использование функционального шифрования (FE) для переноса логики ковенантов из скрипта Биткоина непосредственно в ключ подписи.
В классической криптовалюты с открытым ключом закрытый ключ позволяет подписать любое сообщение. В гипотетической модели ковенантов на базе FE подписание ограничивается заранее определенным набором допустимых транзакций. Биткоин-узлы проверяют подпись с помощью OP_CHECKSIG так же, как и сейчас, что исключает необходимость софт-форка.
Функциональное шифрование: ключи, которые подписывают только то, что разрешено правилами.
Функциональное шифрование (FE) является развитием концепции шифрования с открытым ключом. В обычных схемах закрытый ключ позволяет полностью расшифровать зашифрованные данные. В FE мастер-секрет используется для создания функциональных ключей: каждый из них позволяет извлечь лишь определенную функцию от исходного текста. Владелец такого ключа для функции f и зашифрованных данных x может вычислить f(x), не получая при этом самого значения x.
В научной литературе основы FE были впервые заложены Дэном Боне, Амитом Сахаем и Брентом Уотерсом в 2011 году. С 2013 года появились конструкции для произвольных функций, однако они обладали вычислительной сложностью, значительно превышающей возможности современных технологий. Кроме того, их безопасность базировалась на новых, непроверенных концепциях, таких как мультилинейные отображения. Лишь в 2021 году исследователи разработали конструкции на основе надежных криптографических допущений, что в теории открывает путь к практической реализации FE.
Функция f в схеме FE может быть любым вычислимым алгоритмом. В контексте Биткоин-ковенантов f — это функция подписания. Результатом ее работы является биткоин-подпись для транзакции tx. Поскольку эта подпись зависит и от закрытого ключа, и от подписываемой транзакции, требуется как минимум два входных параметра, поэтому Рубин использует FE с несколькими входами (multi-input FE). Для ковенанта, разрешающего только одну транзакцию расходования, аналогично OP_CTV, достаточно двух параметров. Общие же конструкции требуют большего количества аргументов, как в случае f(k, tx, program, proof) Рубина.
Важно отметить, что f не подписывает напрямую закрытым ключом k, который подается в зашифрованном виде. Вместо этого функция выводит новую пару ключей, модифицируя k хэшем политики расходования ковенанта. Подписи, созданные через f, действительны для этого модифицированного ключа, а не для базового публичного ключа P.
Настройка ковенантов на базе FE.
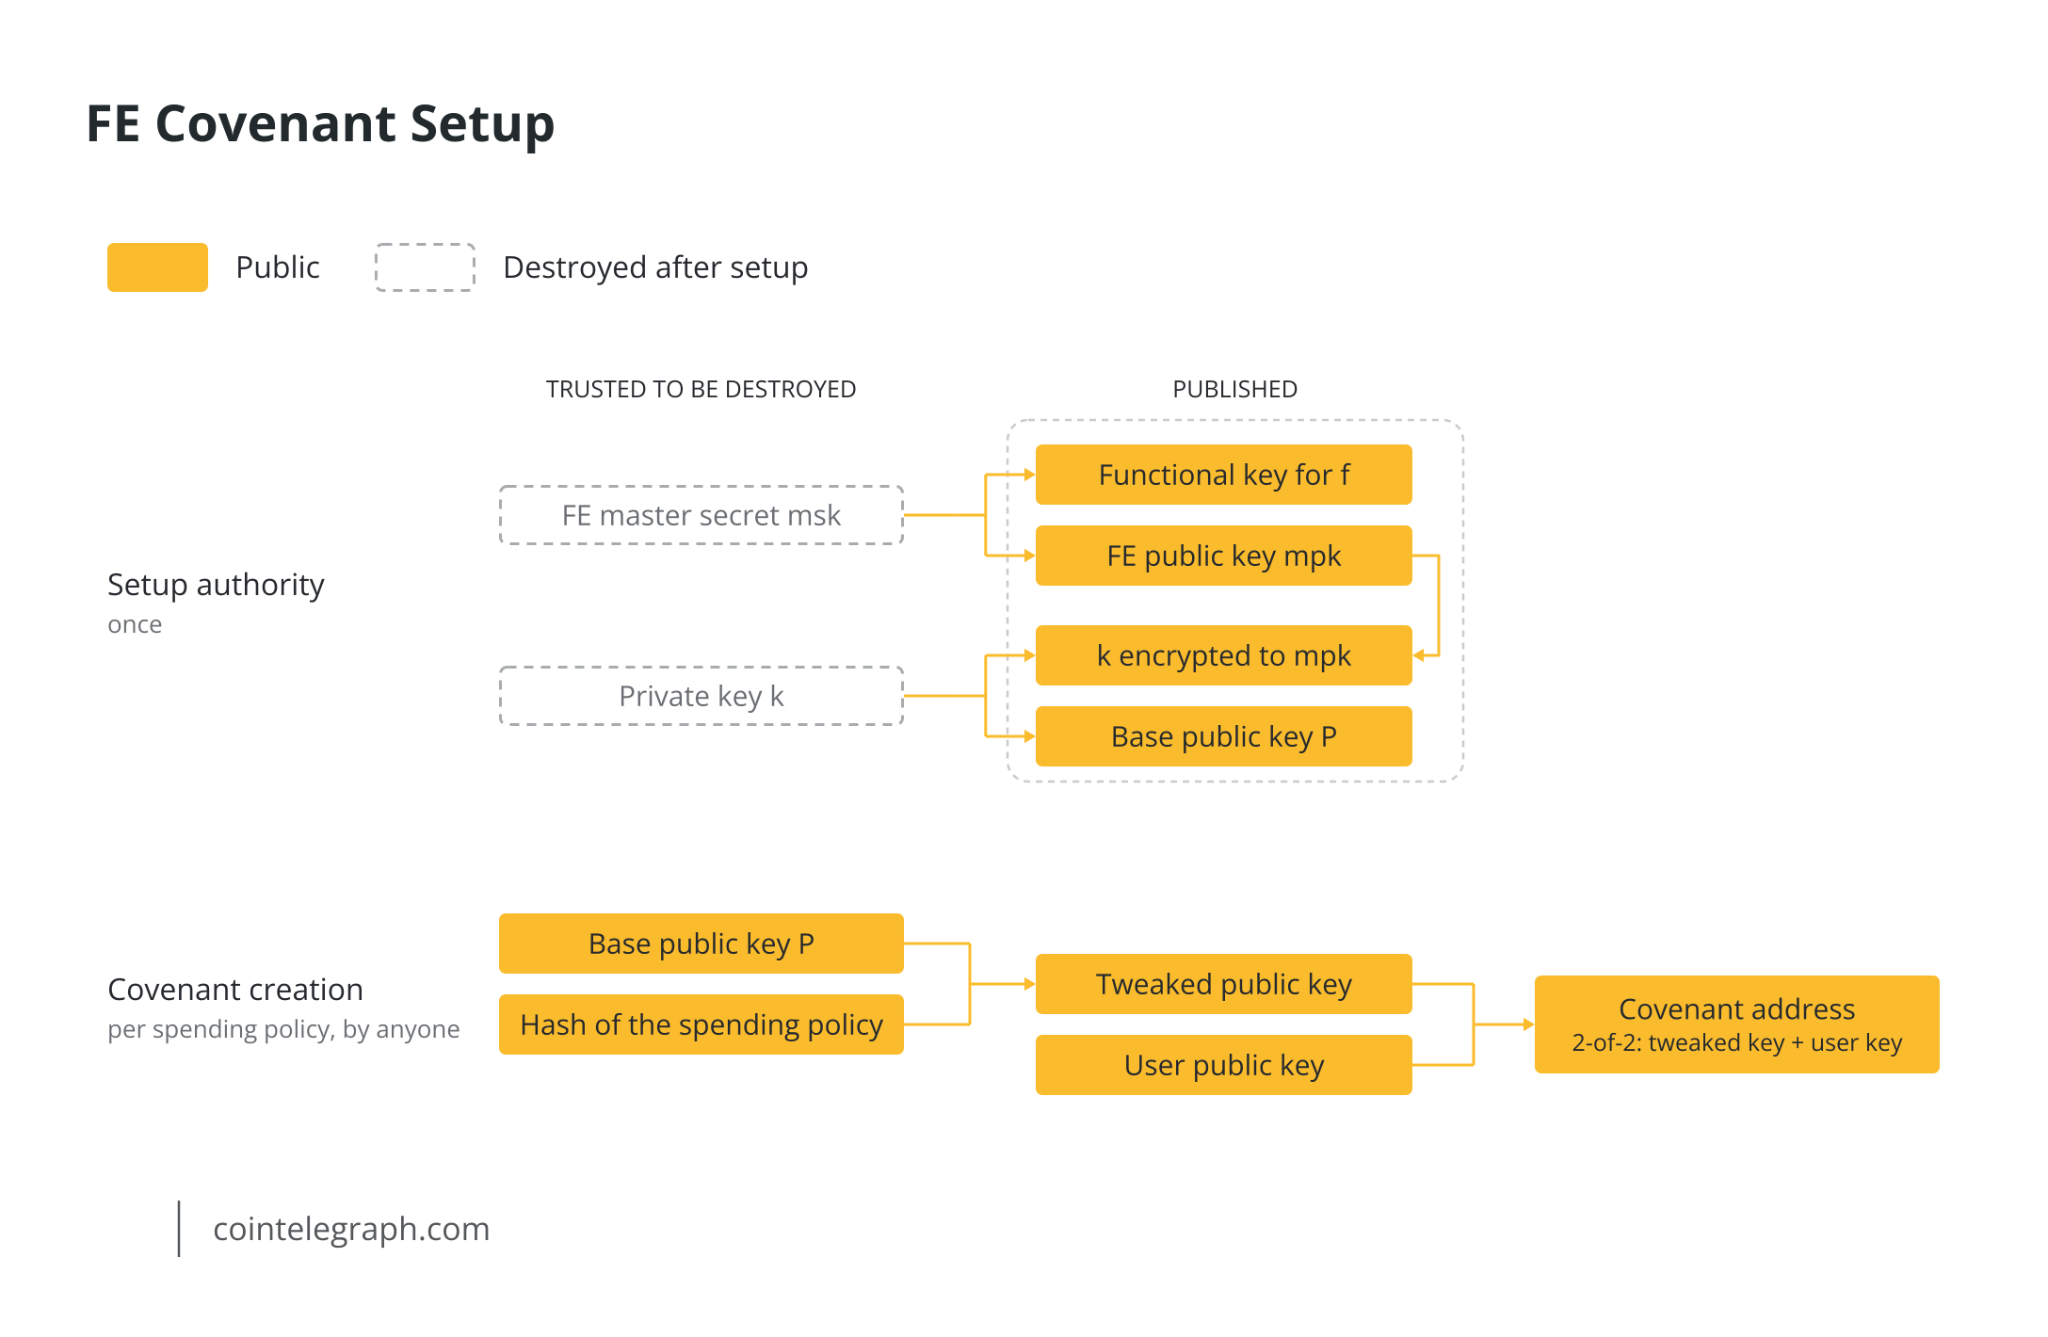
Для внедрения ковенантов на базе FE требуется доверенная сторона для первоначальной настройки. Она генерирует пару биткоин-ключей (закрытый ключ k и публичный ключ P), а также пару FE-ключей (мастер-секрет msk и публичный ключ FE mpk). Затем публикуются P, mpk, зашифрованный с помощью mpk ключ k, а также функциональный ключ для f, полученный из msk. На этом этапе доверенная сторона должна гарантированно уничтожить k и msk, иначе она сможет подписывать транзакции в обход ковенанта. После завершения настройки можно создавать неограниченное число новых ковенантов.
Каждый ковенант имеет собственную пару ключей, полученную путем модификации (k, P) в соответствии с правилами расходования. Закрытый ключ этой модифицированной пары существует только внутри функции f и не разглашается. Публичный ключ может быть вычислен любым, кто знает хэш нужной политики расходования. Таким образом генерируются адреса получения средств. На практике адрес может требовать 2-из-2 подписей: одной от ключа пользователя и второй — FE-подписи. Это предотвращает использование средств неуполномоченными лицами.
Для создания FE-подписи в рамках ковенанта подписывающий берет транзакцию tx, соответствующую политике, и шифрует ее для mpk. Используя зашифрованную tx, зашифрованный k и опубликованный функциональный ключ, он вычисляет f. Функция f подписывает tx ключом, модифицированным хэшем политики. Транзакция, нарушающая политику адреса, в лучшем случае будет подписана для другого, неправильно модифицированного ключа, который не контролирует средства. Функция f также может быть настроена на полное блокирование таких подписей.
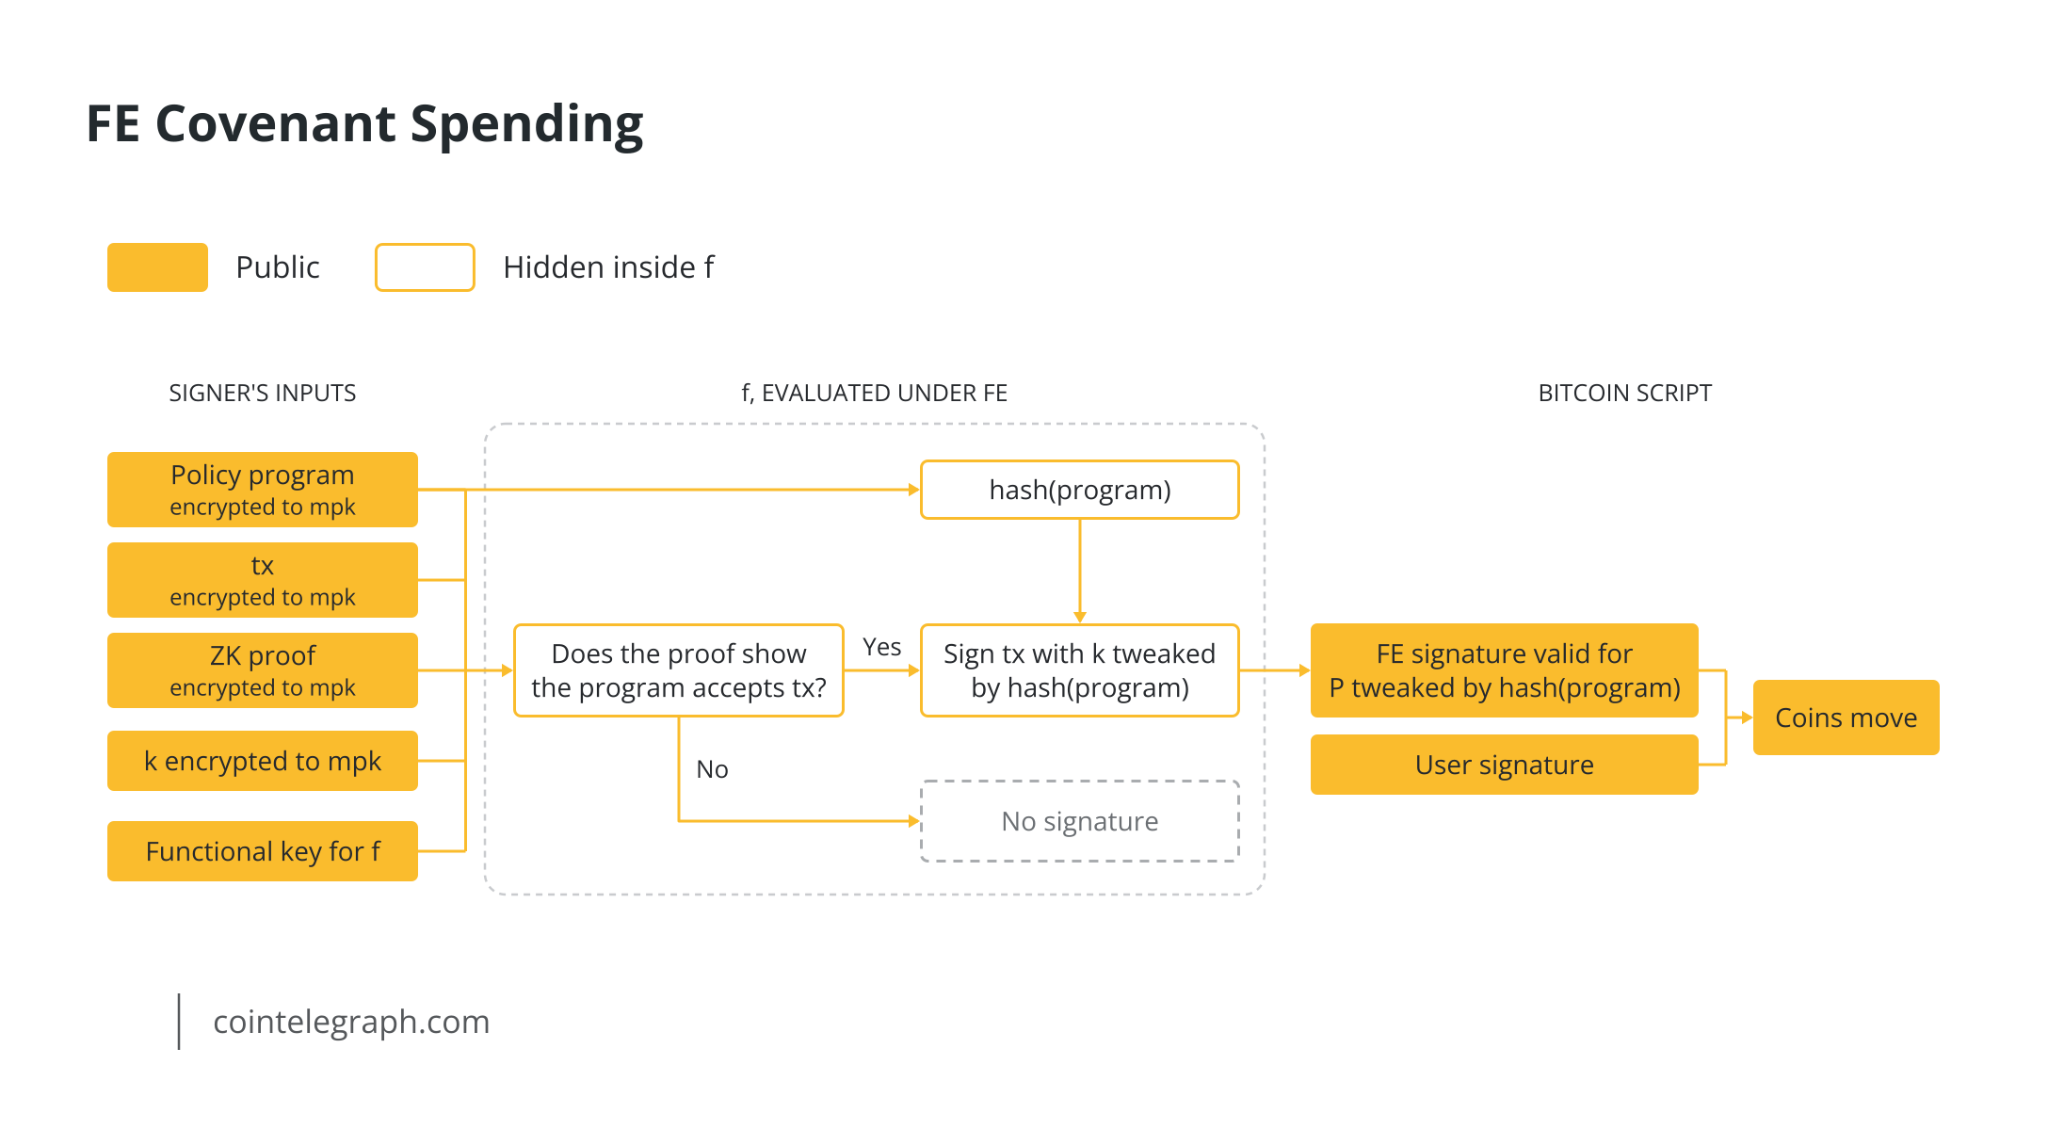
Общая версия FE-ковенантов с f(k, tx, program, proof) гораздо выразительнее, чем OP_CTV. Предложенная Рубином общая функция принимает программу, которая проверяет условия расходования транзакции, и доказательство с нулевым разглашением, подтверждающее, что программа одобряет транзакцию.
Доказательство с нулевым разглашением упрощает реализацию схемы FE, хотя концептуально ничего к ней не добавляет. Фиксированная f работает в любом случае. Без доказательства f должна была бы быть полноценным интерпретатором, исполняющим любую программу для tx, что крайне ресурсозатратно. С доказательством f лишь проверяет его краткость. Это позволяет внедрять сколь угодно сложные ковенанты без усложнения самой f. Доказательство также позволяет связывать политику расходования с данными вне транзакции, например, с результатами вычислений вне блокчейна.
Почему ковенанты на основе FE пока непрактичны.
Голдвассер и соавторы (2014) представили мульти-входовое FE, построив его на концепции обфускации неразличимости. Мульти-входовое FE и обфускация оказались взаимозависимыми. Анант и Джайн (2015) доказали, что даже одно-входовое FE для общих схем приводит к обфускации, если его сделать компактным. Следовательно, криптографическая база для этого дизайна как минимум так же сложна, как и сама обфускация неразличимости. Реализации этого принципа пока находятся на экспериментальной стадии.
Кармер, Малоземофф и Райкова (2017) потратили 3,7 часа на обфускацию 12-битной псевдослучайной функции — простейшей схемы из 62 000 логических элементов с 64-битным ключом. Это несопоставимо меньше того, что требуется для подписи ECDSA с 256-битными числами. Обфусцированная программа заняла 120 ГБ на диске, а ее выполнение потребовало 67 минут и 128 ГБ оперативной памяти. Затраты на такие вычисления лягут на того, кто создает подпись, а не на узлы Биткоина. Авторы назвали это решение «далеким от практического применения».
Более того, практические схемы FE покрывают лишь узкие классы функций, например, скалярные произведения (Абдалла и соавторы, 2015), а тип подписей ECDSA, необходимый для биткоин-ковенантов, в этот список не входит. Статья Рубина признает эти сложности, указывая на незрелость криптовалюты и необходимость доверия при настройке как на существенные недостатки. Опкоды в стиле CTV остаются гораздо более эффективными по размеру и проверке, но требуют внесения изменений в базовый протокол.
В следующей статье мы рассмотрим «Un-FE’d Covenants», которые Рубин предложил как способ имитации поведения ковенантов без использования непрактичных схем FE. Они заменяют FE оракулами, связанными через BitVM. Проект [alloc]init’s Bitcoin PIPEs начался в 2024 году как дизайн на базе FE, а в 2026 году перешел к свидетельскому шифрованию (witness encryption). Об этом предложении мы также расскажем в продолжении.
Термины в новости
- Майнинг
- Создание новых блоков в сетях на Proof-of-Work: компьютеры перебирают хеши, а победитель получает награду в монетах сети.
- Приватный ключ
- Секретное число, которое даёт полный контроль над монетами на адресе. Кто знает ключ — тот распоряжается средствами.
- Публичный адрес
- Адрес для получения криптовалюты, который можно безопасно сообщать другим. Получен из публичного ключа.
- Хеш
- Результат работы хеш-функции — «цифровой отпечаток» данных фиксированной длины. Малейшее изменение данных полностью меняет хеш.