Агентство кибербезопасности (CSA) Сингапура подчеркнуло, что плагин виджета криптовалюты для платформы веб-разработки WordPress содержит уязвимость, которую можно использовать для извлечения конфиденциальной информации.
Бюллетень по безопасности, выпущенный Сингапурской группой реагирования на киберчрезвычайные ситуации (SingCERT), предупредил о плагине под названием «Виджеты криптовалюты — ценовой тикер и список монет», отметив его на наличие критических уязвимостей.
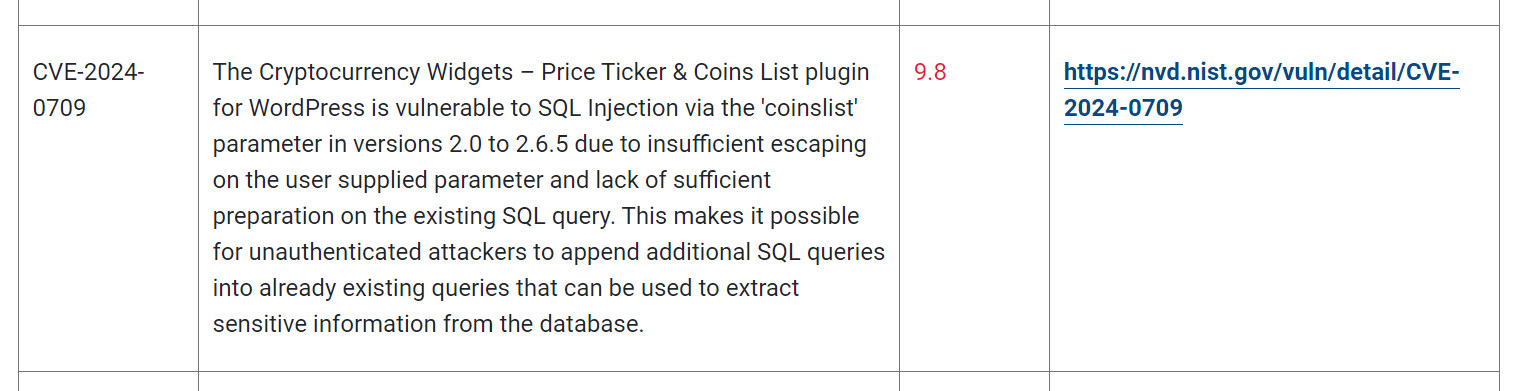
Как показано выше, виджет криптовалюты получил базовую оценку 9,8 из 10, что соответствует «критическому» — самому высокому спектру уязвимостей.
Национальная база данных уязвимостей (NVD) — правительственный репозиторий данных управления уязвимостями на основе стандартов — объяснила, что плагин криптовалюты WordPress «уязвим для SQL-инъекций через параметр «coinslist» в версиях 2.0–2.6.5 из-за недостаточного экранированияпредоставленный пользователем параметр и отсутствие достаточной подготовки существующего SQL-запроса».

Указанная уязвимость позволяет извлекать конфиденциальную информацию из базы данных, позволяя неаутентифицированным злоумышленникам добавлять дополнительные SQL-запросы к уже существующим запросам.
По данным охранной фирмы CVE Program, виджет был предоставлен поставщиком под названием «narinder-singh», и было обнаружено, что версии с 2.0 по 2.6.5 содержат уязвимость.
Связанный: Ошибка в биткоин-банкомате могла дать хакерам «полный контроль»
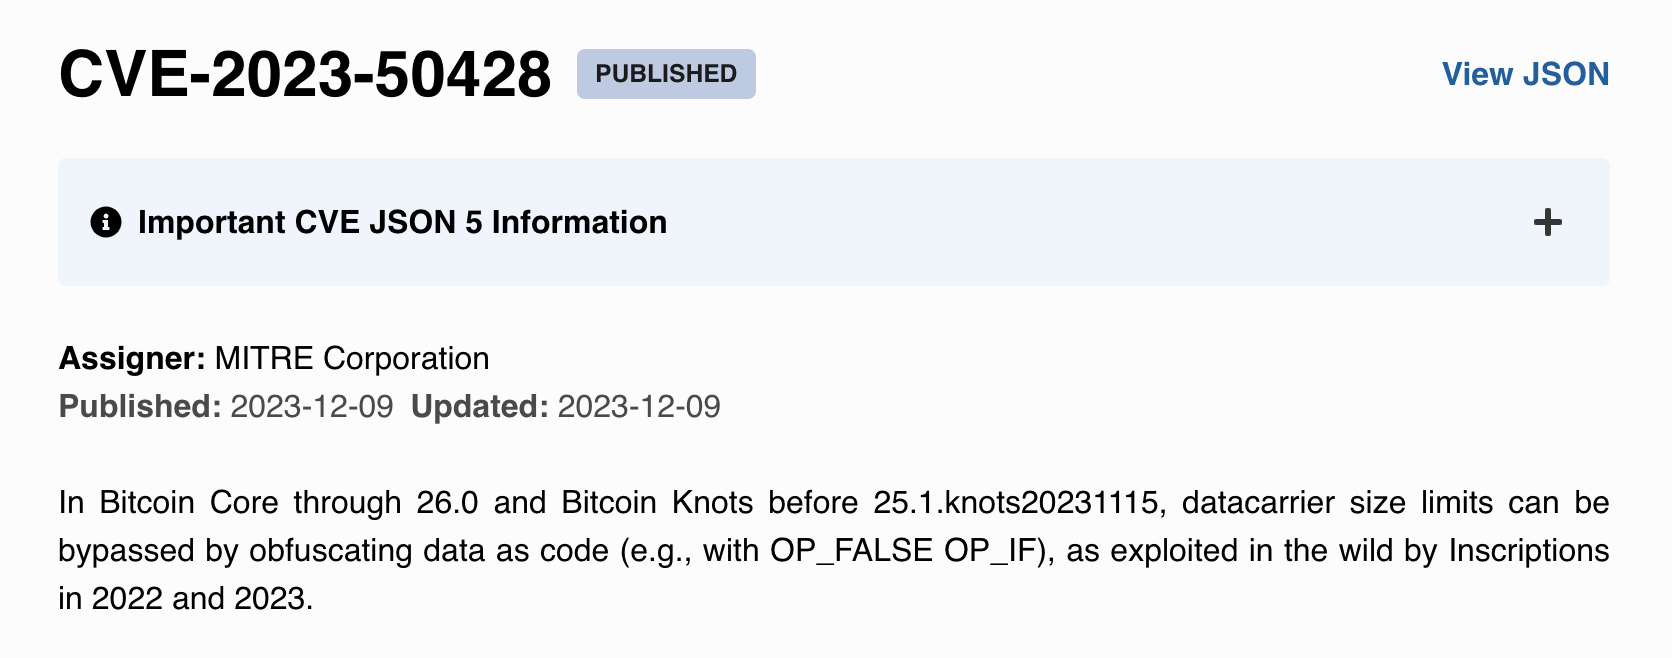
9 декабря NVD отметило надписи Биткоин (BTC) как угрозу кибербезопасности.
Согласно записям базы данных, ограничение носителя данных можно обойти, замаскировав данные как код в некоторых версиях Bitcoin Core и Bitcoin Knots. «Как эксплуатировалась Inscriptions в 2022 и 2023 годах», — говорится в документе.
На веб-сайте NVD в качестве информационного ресурса представлена недавняя публикация разработчика Bitcoin Core Люка Dashjr на X (ранее Twitter). Dashjr утверждает, что надписи используют уязвимость Bitcoin Core для рассылки спама в сети. «Думаю, это похоже на получение нежелательной почты, которую вам приходится просматривать каждый день, чтобы найти своих контактов. Это замедляет процесс», — написал пользователь в обсуждении.