Коротко
- Эксперты предупредили о масштабных киберугрозах из-за неисправленной критической уязвимости в языке программирования PHP.
- В первые сутки после раскрытия проблемы Cloudflare зафиксировала миллионы попыток эксплойтов.
- PHP используется примерно на 69 процентов сайтов с известным серверным языком программирования.
- Инвесторам рекомендовали избегать повторного использования паролей и отозвать нераспознанные одобрения токенов.
Пользователи интернета по-прежнему уязвимы перед кибератаками из-за уязвимости в PHP. Особенно это касается небольших сайтов, которым могут потребоваться недели на установку обновления, вышедшего в прошлую среду, считает Митчелл Амадор, генеральный директор платформы по поиску багов Immunefi.
Это апокалипсис уязвимостей точно по расписанию: находить бреши в защите стало дешево, а устранять их по-прежнему дорого, заявил Амадор в интервью Cointelegraph.
В течение ближайших недель относитесь к любому сайту, на котором вы авторизуетесь, так, будто он уже взломан, предупредил Амадор, посоветовав не использовать одинаковые пароли и проявлять осторожность при подключении криптокошельков к веб-ресурсам. Он также призвал пользователей отзывать нежелательные разрешения для токенов.
Эти заявления прозвучали спустя почти неделю после того, как фонд PHP признал задержку с устранением критической бреши в безопасности, обнаруженной еще в 2024 году, из-за нехватки ресурсов. Разработчики выпустили срочные патчи для двух критических уязвимостей в тот же день, однако владельцам сайтов по-прежнему необходимо обновляться самостоятельно.
В июньском интервью Cointelegraph Амадор предупреждал, что распространение передовых ИМ-моделей изменило правила игры в кибербезопасности в пользу злоумышленников, вызвав апокалипсис уязвимостей и новый всплеск взломов в сфере децентрализованных финансов (DeFi).
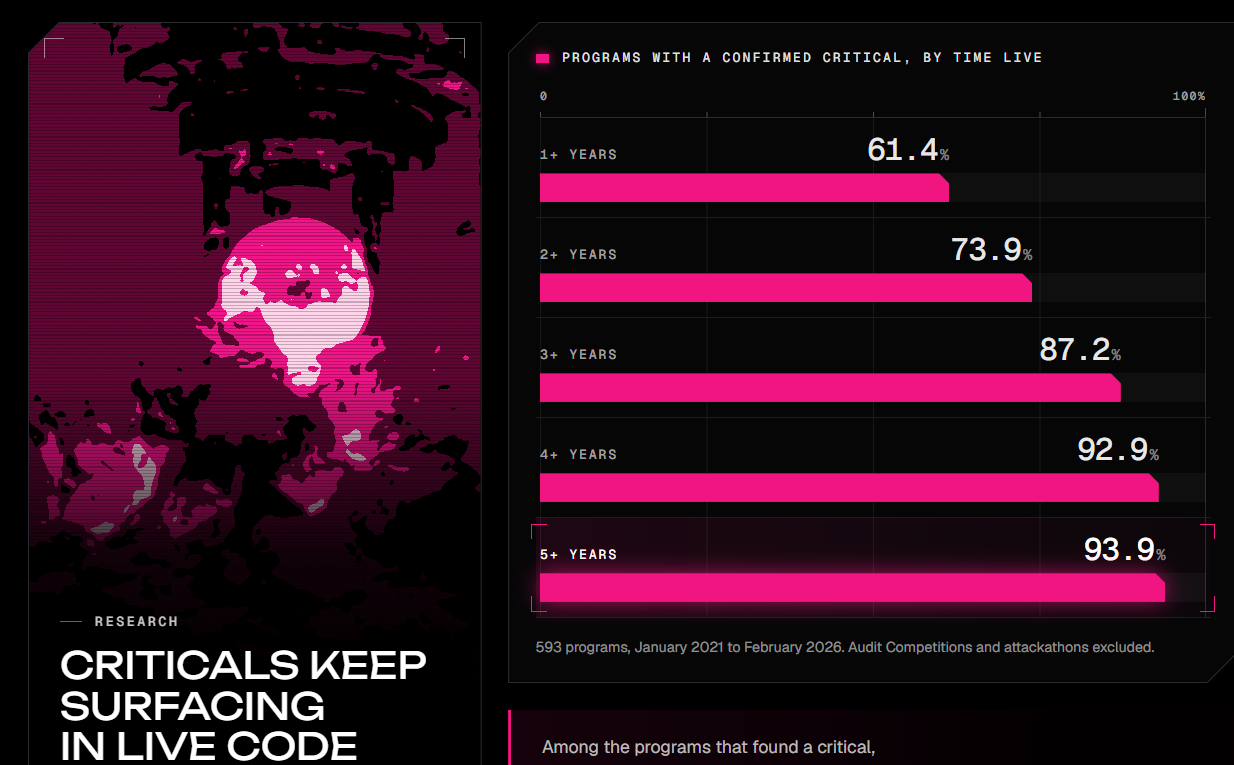
Процент программ с подтвержденной критической уязвимостью в зависимости от времени работы. Источник: Immunefi
Immunefi является крупнейшей в мире платформой по выплате вознаграждений за найденные ошибки, которая на сегодняшний день выплатила 140 миллионов долларов в рамках 650 протоколов, указано на ее главной странице.
Уязвимость в PHP вызвала миллионы попыток атак всего за несколько часов
Как сообщил в своем посте в соцсети X в четверг генеральный директор Cloudflare Мэтью Принц, сеть зафиксировала миллионы попыток взлома в течение суток после публичного раскрытия уязвимостей в PHP, и тысячи попыток — еще до их обнародования.
По данным этой интернет-инфраструктурной компании, помогающей ускорять загрузку сайтов и защищать пользователей от киберугроз, около каждого пятого сайта в мире пропускает трафик через Cloudflare.
По оценкам исследовательского сервиса W3Techs, PHP используется примерно на 69 процентах сайтов со знанием языков программирования на стороне сервера. Данные уязвимости могут позволить хакерам распространять вредоносное ПО или внедрять опасные скрипты на ресурсы по всему миру.
Кибернетическое подразделение ФБР также предупредило в среду в соцсети X, что эти уязвимости могут позволить злоумышленникам удаленно выполнять код в ядре PHP, потенциально ставя под угрозу конфиденциальные данные и сети.
Термины в новости
- Эксплойт (exploit)
- Атака, использующая ошибку в коде смарт-контракта или протокола, чтобы вывести средства. В отличие от взлома ключей, злоумышленник действует «по правилам» уязвимого кода.
- DeFi
- Децентрализованные финансы: обмен, кредиты, депозиты и другие финансовые сервисы на смарт-контрактах, без банков и брокеров.
- Токен
- Цифровой актив, выпущенный поверх существующего блокчейна с помощью смарт-контракта, а не в собственной сети. Например, USDT в сети Ethereum или Tron.