Массовая кража более 153 миллионов водительских прав в США и Канаде в начале этого месяца должна прояснить одну вещь: самое безопасное место для копии ваших водительских прав – вообще нигде.
Утечка удостоверений личности, которые, судя по всему, были получены от поставщика услуг проверки личности, оказалась в даркнет-сервисе идентификации под названием Nexus вместе с миллионами других украденных удостоверений личности и проездных документов.
Опасность была подчеркнута на этой неделе после того, как fintech Revolut сообщила, что хакер обманом заставил ее передать множество конфиденциальных данных клиентов, включая копии паспортов и селфи с подтверждением. В настоящее время хакер выкладывает в сеть идентификационные документы 680 клиентов, пытаясь получить выкуп в размере 10 000 Биткоин.
Трудно не заметить иронию: процессы «Знай своего клиента» (KYC) призваны сделать финансовые системы более безопасными, устанавливая, кто являются клиентами, и гарантируя, что они не замышляют гнусные поступки.
Но способ реализации KYC обычно требует от компаний хранения огромных объемов конфиденциальной информации, что создает ценные ловушки для преступников.
И игнорировать проблему становится все труднее. По данным Центра обмена информацией по правам конфиденциальности, только в первой половине 2026 года утечки данных в США затронули не менее 343 миллионов человек. Еще больше разочаровывает тот факт, что уже сейчас можно подтвердить личность человека, не сохраняя его документы, удостоверяющие личность, используя доказательства с нулевым разглашением:
“Когда регулирующие органы продолжают требовать модель, гарантирующую такой результат, – хотя технология проверки без сохранения уже существует – это вызывает тревогу. Это означает отсутствие рационального мышления и реальной воли к решению проблем”.
Так сколько же еще таких утечек потребуется, прежде чем он начнет гнуться?
KYC был создан для сбора вашей личности, а не просто для ее проверки.
Сегодня системы KYC в значительной степени развиваются на основе предположения, что учреждения должны видеть паспорта или водительские права клиентов, записывать соответствующую информацию, а затем хранить доказательства проверки.
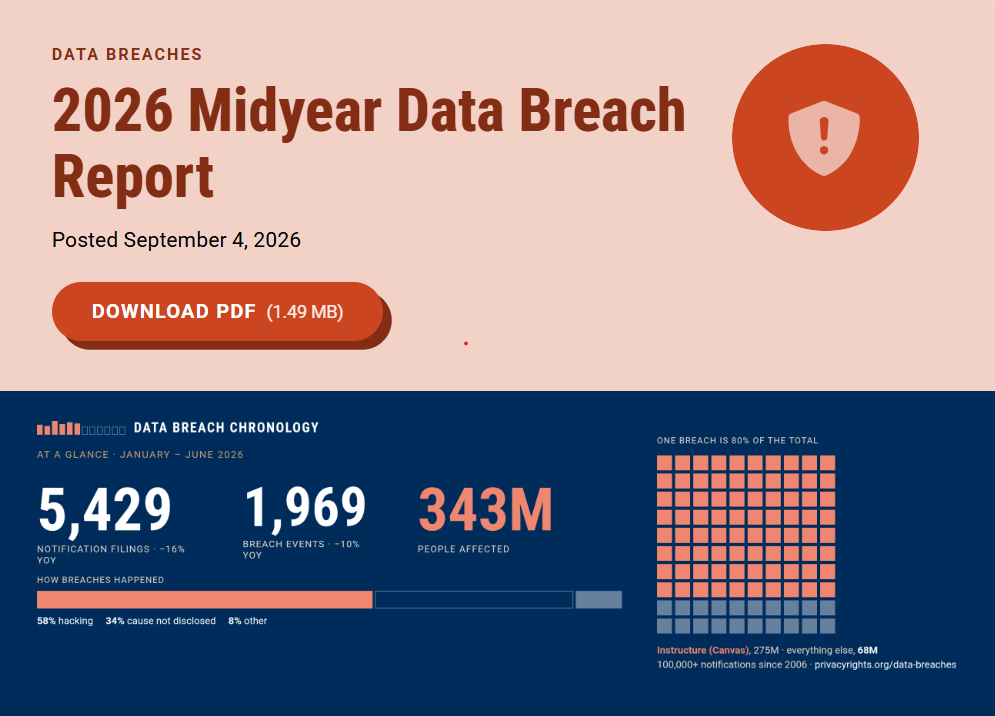
В 2026 году от утечек данных в США уже пострадали 343 миллиона человек. Источник: Privacy Rights Clearinghouse.
Но у этого подхода есть очевидная проблема: он создал обширную экосистему поставщиков удостоверений, баз данных, поставщиков и систем обеспечения соответствия, которые хранят отдельные сокровищницы ваших индивидуальных данных KYC. Каждая дополнительная копия ваших данных создает еще одну потенциальную точку отказа, и хакеры все более изобретательно подходят к разработке способов доступа к ним.
В случае с Revolut хакер отправлял электронные письма с запросом данных KYC с законного адреса итальянских правоохранительных органов. Людмила Козловская, президент «Открытого диалога», заявила на X, что законы ЕС означают, что у Revolut не было другого выбора, кроме как подчиниться.
“Закон ЕС о борьбе с отмыванием денег не налагает на банк никаких обязанностей по проверке и не предусматривает никакого значимого механизма для проверки того, кто на самом деле стоит за подтвержденным государственным запросом. Отказ ответить влечет за собой штрафы в миллионах. На практике проверка невозможна”.
Сьюзи Вайолет Уорд, директор и соучредитель Bitcoin Policy UK, предупреждает, что реальная проблема заключается в ненужном хранении идентификационных данных:
«Нам необходимо перестать относиться к проверке личности и раскрытию вашей личности так, как будто это одно и то же».
Если компании нужно знать только, что кто-то старше 18 лет, она утверждает, что ей не должны автоматически требоваться дополнительные данные, такие как ваше полное имя, адрес, точная дата рождения и постоянная копия соответствующих документов, удостоверяющих личность:
“Ирония в том, что KYC призван сделать системы более безопасными, но то, как мы сейчас его реализуем, может создать совершенно другую проблему безопасности. Вы можете сбросить пароль после взлома, но вы не можете сбросить свою личность таким же образом”.
Технология, позволяющая прекратить накопление удостоверений личности, уже существует
Для сторонников криптовалюты очевидным решением является использование доказательств с нулевым разглашением. Это математическое доказательство, которое демонстрирует истину, не раскрывая деталей. Например, вы можете использовать приложение для телефона, чтобы создать подтверждение, подтверждающее, что в ваших водительских правах указано, что вы старше 18 лет, без указания даты вашего рождения или изображения самих прав.
Основатель Zcash Зуко Уилкокс в этом видео дает полезное объяснение технологии ZK.
Полезное объяснение технологии ZK. Источник: криптовалюта Fireside
“Эта технология работает и находится в производстве сегодня в тысячах приложений и регулируемых учреждений. Сдерживает ее то, что весь пакет обеспечения соответствия был построен вокруг сбора и хранения копий документов”.
Макмаллен говорит, что барьером «никогда не были технологии», а были построены вокруг них правила, стимулы и инфраструктура:
«Это проблема управления и стандартов, носящая технологический костюм».
Если технология работает, что ей мешает?
Европейский Союз уже внедряет технологию ZK в свои системы цифровой идентификации и проверки возраста, разрабатывая систему проверки возраста с сохранением конфиденциальности, которая позволяет пользователям подтверждать свой возраст, не раскрывая свою полную личность или точную дату рождения.
Его кошелек цифровой идентификации также поддерживает «выборочное раскрытие», поэтому пользователи раскрывают только ту информацию, которая необходима для конкретной транзакции.
Так почему же это не применяется более широко для финансового KYC?
По словам Макмаллена, «регулирование и понимание» являются самыми большими препятствиями на пути усыновления:
«Наиболее распространенным препятствием является то, что команды по обеспечению соответствия путают фразы «мы видели удостоверение личности» с «мы должны сохранить удостоверение личности», поэтому в целях безопасности они собирают слишком много информации».
Она говорит, что совместимость — это еще одна проблема, поскольку криптографические доказательства полезны только в том случае, «если сторона, полагающаяся на них, может проверить их, не перезванивая тому, кто их выдал». Это требует внедрения общих стандартов, а это легче сказать, чем сделать.
ZK не решает волшебным образом KYC
Есть еще одно важное предостережение: замена удостоверения личности документом с нулевым разглашением не устраняет автоматически все проблемы конфиденциальности или безопасности.
Фенигсон отмечает, что то, с чем остается привязанным сертификат ZK, не менее важно:
“Стимулы направлены на контроль, а не на конфиденциальность. Доказательства с нулевым разглашением позволяют кому-то доказать факт, например, быть старше 18 лет или не находиться в санкционном списке […] Чего не хватает, так это того, к чему привязано это доказательство. Сейчас оно обычно привязано к учетной записи в чужой базе данных”.
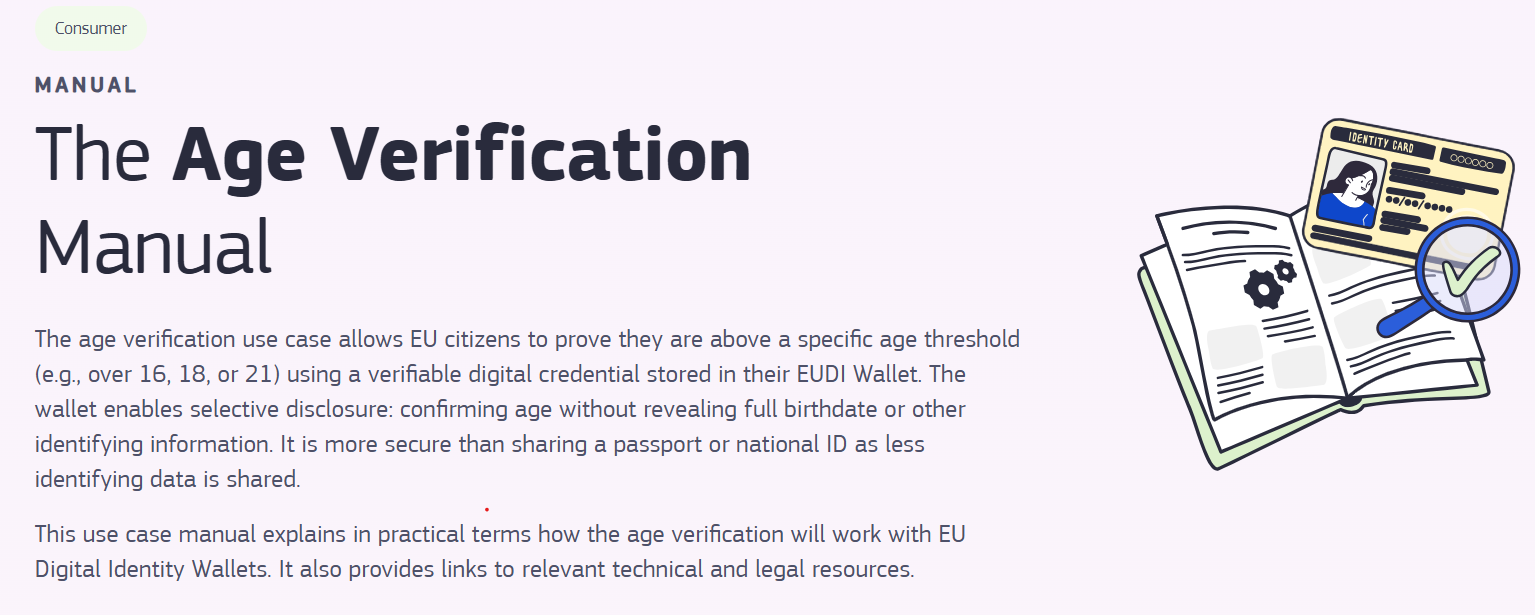
Кошелек цифровой идентификации ЕС поддерживает выборочное раскрытие информации. Источник: Европейская комиссия.
Таким образом, все сводится к тому, кто в конечном итоге контролирует учетные данные. Если человек генерирует доказательство, сохраняющее конфиденциальность, но это доказательство привязано к учетной записи в чужой базе данных, он все равно зависит от централизованного посредника.
Правила не так ясны, как вы думаете.
Во многих случаях правила на самом деле не требуют хранения идентификационных данных — это скорее соглашение, потому что так всегда делалось.
В руководстве Группы разработки финансовых мер борьбы с отмыванием денег (FATF) прямо рассматривается, как системы цифровой идентификации могут использоваться для проведения комплексной проверки клиентов, вместо того, чтобы требовать от учреждений полагаться на документы, удостоверяющие личность.
Рекомендации ФАТФ также действуют как основа, основанная на риске, предоставляя отдельным странам возможность внедрять стандарты через свои собственные правовые и нормативные системы. «Во многих режимах правило заключается в том, что вы должны подтвердить личность и сохранить записи об этой проверке, а не в том, что вы должны хранить необработанное изображение документа навсегда», — говорит Макмаллен.
Это означает, что криптографически проверяемого подтверждения с записью, показывающей, что соответствующая проверка была выполнена, может быть достаточно для соблюдения требований без создания еще одной постоянной копии идентификатора.
Но поскольку руководство является «двусмысленным», Макмаллен говорит, что учреждения просто по умолчанию сохраняют все, потому что их команды по соблюдению требований знают, что аудиторы и эксперты примут это.
Другими словами, даже если правила технически допускают другой подход, никто не желает рисковать первым, как объясняет Уорд:
«В регулировании существует инстинкт, согласно которому больше информации означает больше контроля и, следовательно, больше безопасности».
Трудно увидеть, чтобы это изменилось, если в правила не будут внесены поправки, которые явно разрешают доказательства с нулевым разглашением. И хотя ни одна система не идеальна, по крайней мере технология ZK предотвращает необходимость сбора и хранения такого большого количества конфиденциальной информации. Как говорит Макмаллен:
«Вы не можете потерять то, чего никогда не имели».