Коротко
- Октябрь ознаменовался волной масштабных кибератак и критических уязвимостей, включая проблемы в языке программирования PHP.
- Облачный сервис Cloudflare зафиксировал миллионы попыток эксплойта уязвимостей, а инциденты затронули GitHub и Railway.
- Использование искусственного интеллекта хакерами снизило порог входа для атак, усложнив задачу защиты для платформ.
- Инвесторам рекомендуется использовать аппаратные кошельки, двухфакторную аутентификацию и избегать неизвестных сайтов.
У специалистов по кибербезопасности выдался тяжелый месяц.
То, что называют Черным октябрем, еще не закончилось, а в сети уже зафиксированы десятки крупных кибератак и уязвимостей, выявленных с помощью искусственного интеллекта.
Когда 21 октября Фонд PHP при поддержке инструментов ИИ обнаружил критические уязвимости в языке программирования PHP, на котором работает около 70% сайтов, по всему миру началась гонка по обновлению серверов.
Провайдер облачных услуг Cloudflare сообщил о миллионах попыток использовать уязвимость после ее обнародования, которым предшествовали тысячи атак в предыдущие часы.
Некоторые страны, включая Францию и Финляндию, временно ограничили доступ к определенным сайтам, а Агентство национальной безопасности США призвало организации немедленно устранить бреши или отключить уязвимые системы от сети.
Мы приближаемся к цифровому армагеддону, заявил основатель NEAR Илья Полосухин. Главный советник по безопасности в Anthropic Джейсон Клинтон предупредил, что как бы плохо ни обстояли дела в последние четыре дня, дальше будет только хуже.
Жителей Великобритании даже призывают быть готовыми к чрезвычайным ситуациям, таким как непогода или кибератаки, способным прервать доступ к ключевой инфраструктуре вроде воды, света или интернета. Военным базам США поручено подготовиться к 90 дням автономной работы в рамках инициативы FORTRESS.
Хьюстон, у нас проблема?
Помимо спешной закупки консервов и раций, могут ли обычные люди сделать что-то еще для снижения своих рисков?
Так насколько же плох этот Черный октябрь на самом деле?
Все очень плохо. Похоже, остальной интернет только просыпается и сталкивается с той реальностью, в которой мы живем уже три месяца, рассказал журналу Роб Гамильтон, исследователь биткоин-безопасности из команды Bitcoin Red Team.
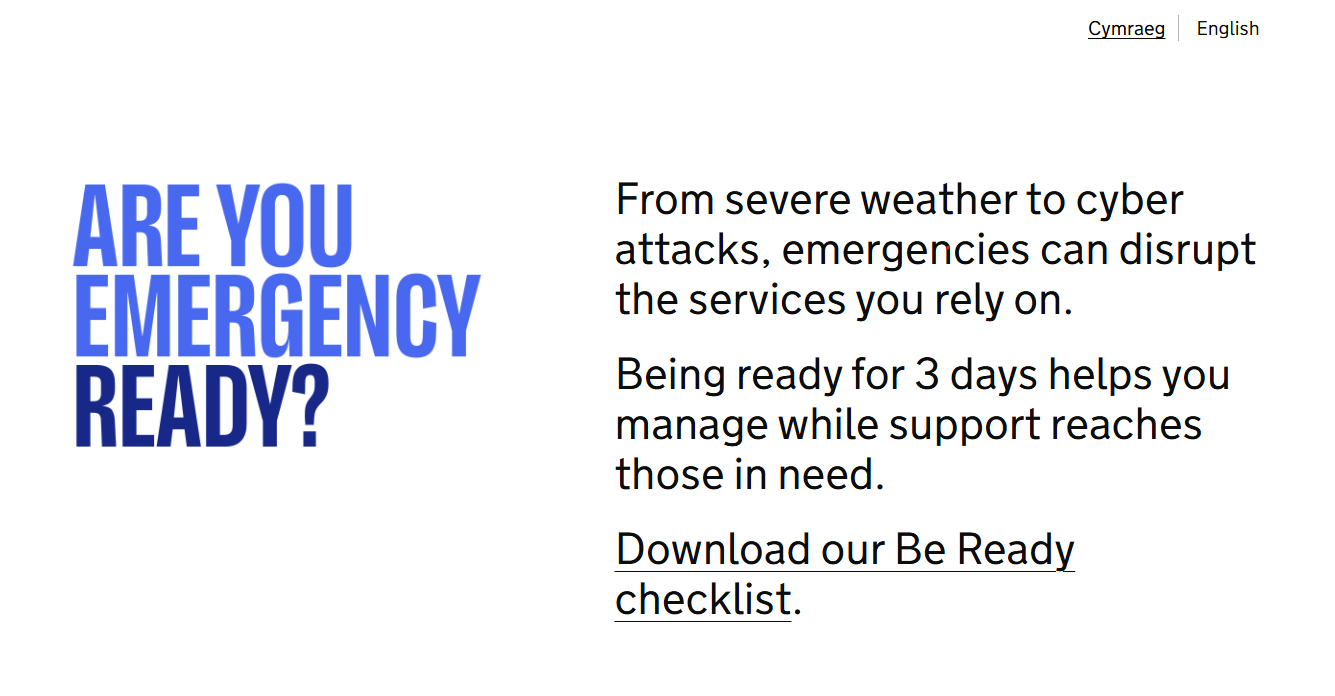
Правительство Великобритании призывает граждан готовиться к ЧП. Источник: gov.uk
За последнюю неделю облачная платформа Railway сообщила, что злоумышленник получил доступ к учетным данным клиентов и ключам API и расшифровал их, судя по всему, целясь в провайдеров ИИ.
Гигант медицинского тестирования Quest Diagnostics подтвердил утечку конфиденциальных данных пациентов, а у индийской охранной фирмы eMudhra обнаружилось восемь центров сертификации со слабыми ключами, что потенциально позволяло хакерам выдавать себя за доверенные сайты. Кроме того, платформа для размещения кода GitHub столкнулась с масштабным сбоем в работе, который показал, насколько сильно мир ПО зависит от общей инфраструктуры.
Старший директор по безопасности GitHub Остин Деверс отмечает, что подобные инциденты служат четким напоминанием о том, что надежность требует постоянных усилий, поскольку современная разработка так сильно взаимосвязана.
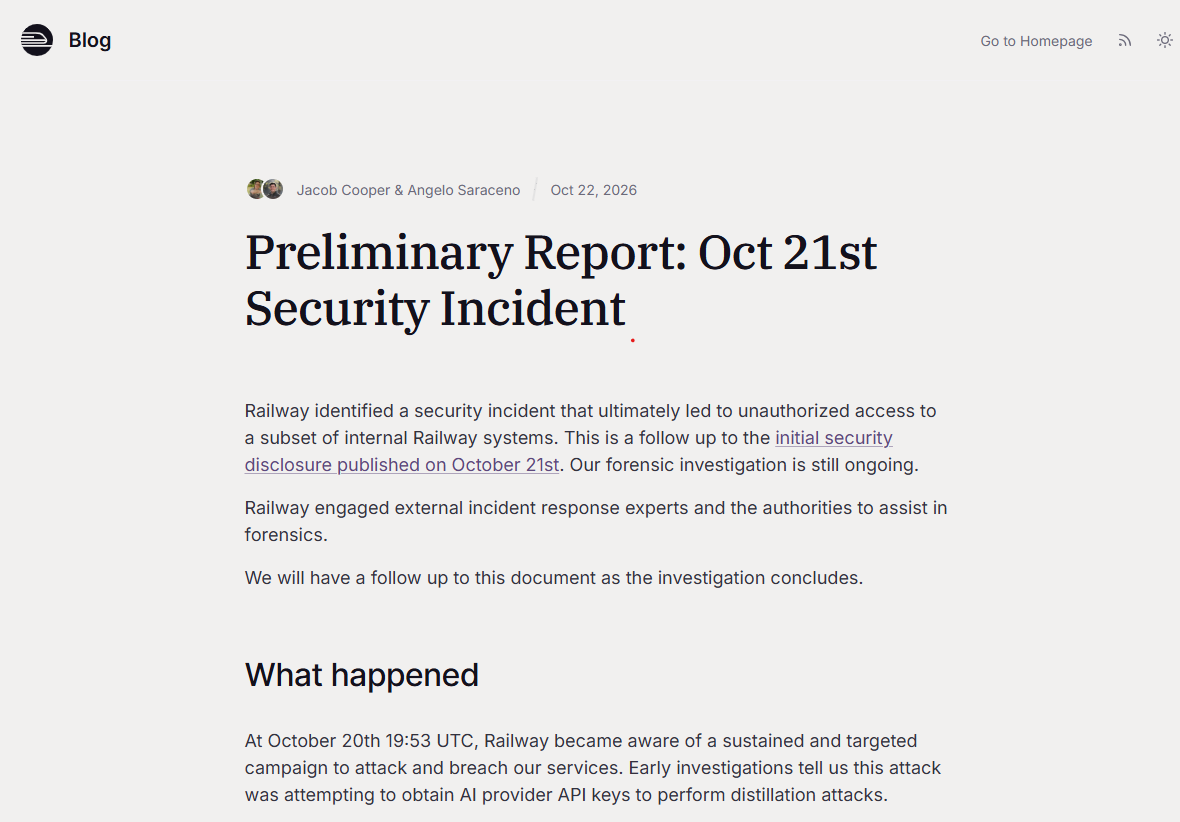
Инцидент с безопасностью в Railway. Источник: Railway
Больше всего нас беспокоит то, как одна-единственная слабость в общей инфраструктуре может одновременно подставить под удар множество организаций.
К сожалению, добавляет он, способность ИИ находить уязвимости не подкреплена его способностью их исправлять.
Более быстрое обнаружение уязвимостей автоматически не дает нам возможности устранять их с той же скоростью.
Почему ситуация, скорее всего, ухудшится
Одна из причин усугубления проблемы заключается в том, что искусственный интелязменил экономику кибербезопасности.
То, для чего раньше требовались ресурсы на уровне целых государств и квалифицированные хакеры, теперь по силам какому-нибудь подростку в подвале.
Предприниматель и инвестор в сфере ИИ Мэтт Шумер отметил, что технологии позволяют пользователям без технарских навыков находить слабые места и эксплуатировать их, из-за чего защитники постоянно пытаются не отставать.
Каждую уязвимость по-прежнему необходимо устранить, протестировать и установить в миллионах систем, которыми управляют люди, и так работающие на пределе возможностей.
По словам Деверса, инструменты безопасности на базе ИИ существенно снижают порог входа для выявления сложных и глубоких изъянов в популярных кодовых базах.
Что же могут сделать обычные люди?
Существуют практические шаги, которые помогут обычным гражданам обезопасить себя в сети в этот нестабильный период.
Интернет подвергается атакам. Источник: Мэтт Шумер
Шумер рекомендует держаться подальше от незнакомых сайтов и уж точно не вводить пароли или номера карт на сомнительных ресурсах, пока буря не уляжется, поскольку небольшие сайты реже всего успевают ставить обновления.
Удалите неиспользуемые приложения и отключите от сети ненужные умные гаджеты. Держите дома немного наличных и запас еды на несколько дней, если хотите перестраховаться.
Деверс считает, что лучшая защита заключается в ограничении личных точек доступа и минимизации цифрового следа. Включите многофакторную аутентификацию для всех учетных записей, желательно через специальное приложение или аппаратный ключ безопасности, а не по СМС.
Это работает как предохранитель и не позволяет хакерам зайти в аккаунт, даже если базовая программа будет взломана.
Никогда не используйте повторно старые пароли, советует он. Придумывайте надежные и уникальные комбинации для каждого сайта, а также периодически отзывайте разрешения для старых приложений или сторонних сервисов, которыми больше не пользуетесь. Настройте автоматическое обновление устройств и браузеров.
Пока команды платформ трудятся над устранением проблем облачной безопасности на бэкенде, защита ваших девайсов гарантирует, что хакеры не смогут воспользоваться вашим личным железом как черным ходом для доступа к аккаунтам.
Хранить самостоятельно или нет, вот в чем вопрос
Хотя тревожный рост числа инцидентов заставляет некоторых держателей криптовалюты искать альтернативы, а часть экспертов отговаривает от самостоятельного хранения, другие специалисты, например биткоин-адвокат и директор по безопасности Casa Джеймсон Лопп, напоминают, что это сводит на нет весь смысл.
Вы можете извлечь пользу из уникальных свойств биткоина только тогда, когда сами контролируете свои ключи. Отказ от ключей не устраняет риск, говорит он, а просто переносит его туда, где вы не сможете его видеть или контролировать.
Рис рекомендует разделять средства: небольшие суммы для повседневных трат хранить на горячем кошельке, а долго сбережения — на аппаратном, а также внимательно читать то, что вы подписываете, вместо слепого подтверждения транзакций.
Хотя такие меры предосторожности снижают уязвимость к атакам, рядовые пользователи могут контролировать лишь локальные проблемы и практически не способны повлиять на глобальные сбои.
Можно уменьшить радиус поражения, но нельзя предотвратить взлом инфраструктуры на уровне платформ, отмечает он.
Поэтому, хотя пользователи могут улучшать свою цифровую гигиену, в конечном счете структурная нагрузка лежит на плечах платформ и провайдеров.
Термины в новости
- Эксплойт (exploit)
- Атака, использующая ошибку в коде смарт-контракта или протокола, чтобы вывести средства. В отличие от взлома ключей, злоумышленник действует «по правилам» уязвимого кода.
- Холодный (аппаратный) кошелёк
- Устройство или носитель, хранящий ключи без подключения к интернету, например Ledger или Trezor. Самый надёжный способ хранить крупные суммы.
- Горячий кошелёк
- Кошелёк, ключи которого хранятся на устройстве с доступом в интернет: в приложении или расширении браузера.
- 2FA (двухфакторная аутентификация)
- Вход в аккаунт по паролю и дополнительному одноразовому коду из приложения, SMS или аппаратного ключа.
Курс монет из статьи
- Bitcoin BTC$80 403,00+0,48%
- NEAR Protocol NEAR$4,59+1,45%
Изменение за 24 ч, данные на 28.10.2026 16:52