Консультативный отчет, выпущенный различными правительственными учреждениями в США и Великобритании, предупреждает пользователей остерегаться нового вредоносного ПО, которое используется для атак на криптовалютные кошельки и биржи.
Различные разведывательные организации, включая Агентство национальной безопасности (АНБ), Агентство кибербезопасности и безопасности инфраструктуры (CISA), Федеральное бюро расследований (ФБР) и Национальный центр кибербезопасности (NCSC), который является частью штаб-квартиры правительственных коммуникаций Соединенного Королевства (GCHQ) совместно опубликовали совместный отчет о вредоносном ПО, получившем название «Infamous Chisel».
Согласно отчету, вредоносное ПО связано с деятельностью Sandworm, подразделения кибервойны, работающего при ГРУ, российской военной разведке. В совместном отчете также отмечается, что Sandworm нацелен на Android-устройства украинских военных, используя новое вредоносное ПО для извлечения информации со скомпрометированных мобильных устройств.
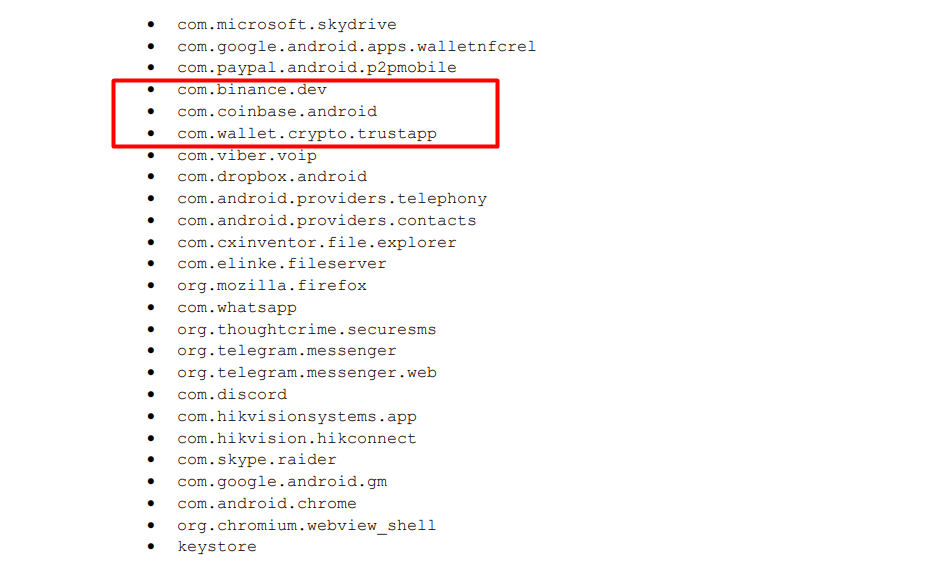
В отчете отмечается, что некоторые данные, извлеченные вредоносным ПО, включали данные в каталогах обменных приложений Binance и Coinbase, а также приложения Trust Wallet. Согласно отчету, каждый файл в перечисленных каталогах подвергается краже независимо от их типа.
В совместном отчете также отмечается, что компоненты Infamous Chisel были разработаны без особого внимания к «сокрытию вредоносной деятельности». Вредоносному ПО не хватает скрытных методов, позволяющих замаскировать свою деятельность. Однако, согласно отчету, это может быть связано с отсутствием систем обнаружения на базе хоста для устройств Android.
Связанный: ФБР конфисковало криптовалютные активы на сумму почти 2 миллиона долларов за 3 месяца
Между тем, в 2023 году из-за эксплойтов, взломов и мошенничества было потеряно почти 1 миллиард долларов. 1 сентября компания CertiK, занимающаяся безопасностью блокчейн, сообщила, что с начала текущего года (с начала года) в текущем году было потеряно около 997 миллионов долларов. Только в августе в результате таких атак было потеряно около 45 миллионов долларов. Несмотря на сумму, потери оказались значительно ниже, чем в предыдущем месяце. В июле в результате вредоносных атак было потеряно цифровых активов на сумму более 486 миллионов долларов.
Термины в новости
- Криптокошелёк
- Программа или устройство, которое хранит ключи доступа к криптовалюте и позволяет подписывать транзакции. Сами монеты всегда находятся в блокчейне.
- Эксплойт (exploit)
- Атака, использующая ошибку в коде смарт-контракта или протокола, чтобы вывести средства. В отличие от взлома ключей, злоумышленник действует «по правилам» уязвимого кода.
- Блокчейн
- Распределённая база данных из последовательно связанных блоков с транзакциями. Копию хранят тысячи участников, поэтому изменить записи задним числом практически невозможно.