Генеральна директорка Bitget Грейсі Чен заявила, що за четверговою хакерською атакою на біржу на суму 351,6 мільйона доларів можуть стояти північнокорейські хакери. Попередні дані вказують на зв’язок IP-адрес із VPN-сервісами, які використовує одне з угруповань КНДР.
Виступаючи під час прямої трансляції у форматі запитань і відповідей на платформі X після інциденту, Чен зазначила, що експерти з безпеки виявили схожість із попередніми атаками з боку КНДР. За її словами, біржа виключає версію внутрішнього злогівру.
Ми виявили кілька IP-адрес, які збігаються з VPN-сервісами, якими користується певне угруповання з КНДР, — сказала Чен, маючи на увазі Корейську Народно-Демократичну Республіку.
У 2025 році хакери з Північної Кореї були причетні до крадіжок криптовалюти на сулу близько 2,02 мільярда доларів, зокрема до атаки на біржу Bybit приблизно на 1,5 мільярда доларів, яку ФБР офіційно пов’язало з Пхеньяном.
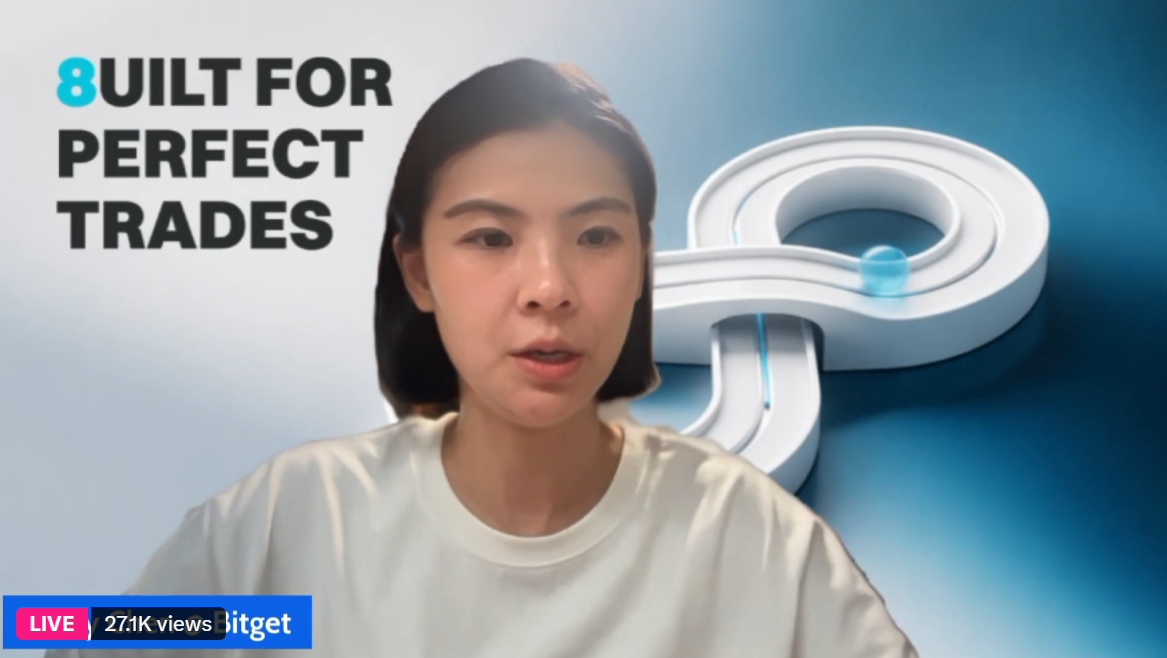
Генеральна директорка Bitget Грейсі Чен веде прямий ефір на X через кілька годин після хакерського злому. Джерело: Bitget
Цей почерк дуже нагадує дії північнокорейської команди в минулому, — додала вона.
Чен також повідомила, що зловмисники проникли всередину систем Bitget і перевели кошти напряму, а не шляхом підробки запитів на виведення від користувачів.
Вони не підробляли запити на виведення від користувачів і не заволоділи приватними ключами від холодного гаманця чи будь-яких гарячих або теплих сховищ, — зазначила вона.
За словами Чен, слідчі досі з’ясовують, які саме системи були зламані та яким чином хакери отримали туди доступ.
Ці коментарі пролунали після того, як у четвер біржа Bitget повідомила про несанкціоновані транзакції, що зачепили частину інфраструктури її гарячих і теплих гаманців. На момент публікації виведення коштів залишається призупиненим.
Під час сесії запитань і відповідей Чен також заявила, що частину викрадених активів вдалося повернути, не уточнивши при цьому конкретну суму. Вона зазначила, що біржа співпрацює з блокчейн-фондами та іншими партнерами для повернення коштів.