Масове викрадення більш ніж 153 мільйонів водійських прав у США та Канаді на початку цього місяця має прояснити одну річ: найбезпечніше місце для копії ваших водійських прав взагалі ніде.
Витік ідентифікаторів, які, схоже, надійшли від постачальника послуг перевірки особи, опинилися в темному веб-сервісі ідентифікації під назвою Nexus разом із мільйонами інших викрадених посвідчень особи та проїзних документів.
Небезпека була підкреслена цього тижня після того, як фінтех-компанія Revolut виявила, що хакер обманом змусив її передати купу конфіденційних даних клієнтів, включаючи копії паспортів і селфі для підтвердження. Зараз хакер завантажує в Інтернет ідентифікаційні документи 680 клієнтів, намагаючись отримати викуп у 10 000 біткойнів.
Важко помітити іронію: процеси «Знай свого клієнта» (KYC) створені для того, щоб зробити фінансові системи безпечнішими, визначаючи, хто такі клієнти, і переконатися, що вони не займаються нечесними вчинками.
Але те, як зазвичай реалізується KYC, вимагає від компаній зберігати величезну кількість конфіденційної інформації, що створює цінні приманки для злочинців.
І проблему стає все важче ігнорувати. За даними Privacy Rights Clearinghouse, лише в першій половині 2026 року витоки даних у США торкнулися щонайменше 343 мільйони людей. Ще більш розчаровує те, що вже можна підтвердити особу людини, не зберігаючи її документи, що засвідчують особу, використовуючи підтвердження з нульовим знанням:
“Коли регулюючі органи продовжують надавати обов’язкову модель, яка гарантує цей результат – хоча технологія перевірки без зберігання вже існує – це піднімає червоний прапорець. Це означає, що бракує раціонального мислення та реальної волі для вирішення проблем”.
Отже, скільки ще знадобиться таких витоків, перш ніж він почне згинатися?
KYC було створено, щоб збирати вашу особу, а не лише її перевіряти
Сучасні системи KYC значною мірою розвивалися навколо припущення, що установи повинні переглядати паспорти або водійські права клієнтів, записувати відповідну інформацію, а потім зберігати докази чеку.
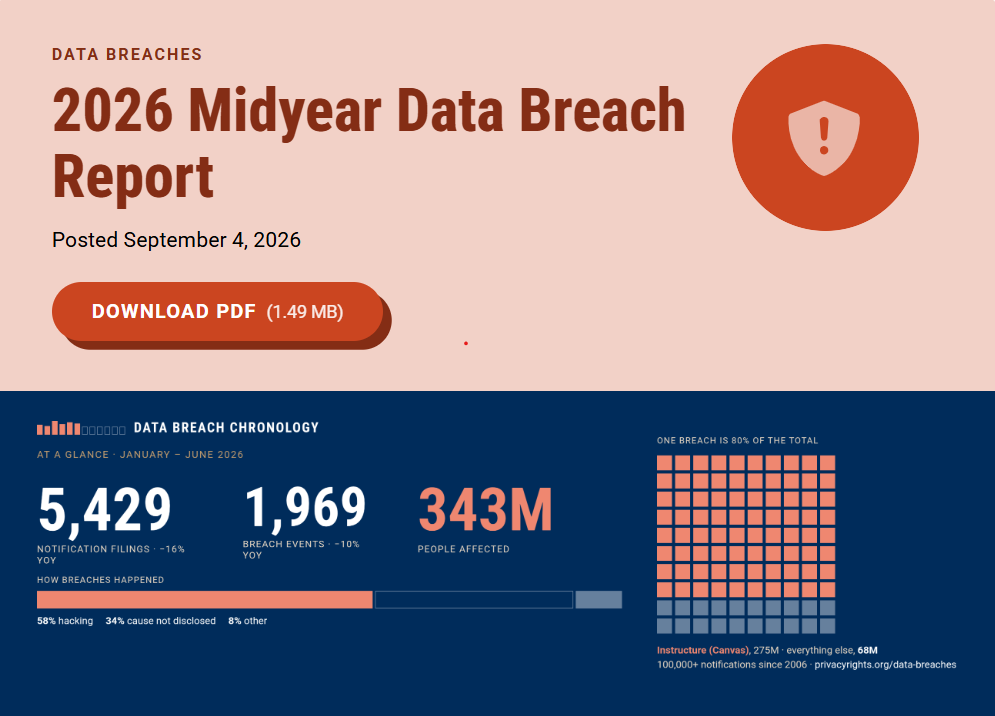
У 2026 році 343 мільйони людей вже постраждали від витоку даних у США. Джерело: Privacy Rights Clearinghouse.
Але з цим підходом є очевидна проблема: він створив величезну екосистему постачальників ідентифікаційних даних, баз даних, постачальників і систем відповідності, які зберігають окремі скарбниці ваших індивідуальних даних KYC. Кожна додаткова копія ваших даних створює ще одну потенційну точку збою — і хакери все більш творчо підходять до розробки способів доступу до них.
У випадку з Revolut хакер надсилав електронні листи із запитом на дані KYC із законної адреси правоохоронних органів Італії. Людмила Козловська, президент «Відкритого діалогу», заявила в ефірі X, що закони ЄС означають, що у Revolut не було іншого виходу, окрім як виконувати їх.
“Закон ЄС про боротьбу з відмиванням коштів не покладає на банк жодних обов’язків перевірки та не передбачає жодного суттєвого механізму перевірки того, хто дійсно стоїть за автентифікованим державним запитом. Відмова відповісти тягне за собою мільйонні штрафи. На практиці перевірка неможлива”.
Сьюзі Вайолет Уорд, директор і співзасновник Bitcoin Policy UK, попереджає, що справжня проблема полягає в зберіганні ідентифікаційних даних без потреби:
«Нам потрібно припинити розглядати підтвердження особи та видати вашу особу як одне й те саме».
Якщо компанії потрібно лише знати, що комусь виповнилося 18 років, вона стверджує, що їй не повинні автоматично вимагатися додаткові відомості, такі як ваше повне ім’я, адреса, точна дата народження та постійна копія відповідних документів, що посвідчують особу:
“Іронія полягає в тому, що KYC розроблений, щоб зробити системи безпечнішими, але те, як ми зараз це реалізуємо, може створити зовсім іншу проблему безпеки. Ви можете скинути пароль після злому, але ви не можете скинути свою особу таким же чином”.
Технологія для припинення накопичення посвідчень вже існує
Для прихильників криптовалюти очевидним рішенням є використання доказів нульового знання. Це математичний доказ, який демонструє, що щось правдиве, не розкриваючи подробиць. Наприклад, ви можете використати програму для телефону, щоб створити підтвердження того, що у ваших водійських правах зазначено, що вам більше 18 років, не надсилаючи дату народження чи зображення самого посвідчення.
Засновник Zcash Zooko Wilcox надає корисне пояснення технології ZK у цьому відео.
Корисна роз’яснення ЗК тех. Джерело: криптовалюта Fireside
“Ця технологія працює й працює сьогодні в тисячах додатків і регульованих установ. Її стримує те, що весь стек відповідності був побудований навколо збору та зберігання копій документів”.
Макмаллен каже, що бар’єром була «ніколи не технологія», а правила, стимули та інфраструктура, побудована навколо неї:
«Це проблема управління та стандартів у технологічному костюмі».
Якщо технологія працює, що їй заважає?
Європейський Союз уже використовує технологію ZK у своїй системі цифрової ідентифікації та перевірки віку, розробляючи систему перевірки віку із збереженням конфіденційності, яка дозволяє користувачам підтверджувати свій вік, не розкриваючи свою повну особу чи точну дату народження.
Його Digital Identity Wallet також підтримує «вибіркове розкриття», тому користувачі розкривають лише інформацію, необхідну для певної транзакції.
Отже, чому це не розгортається ширше для фінансового KYC?
За словами Макмаллена, «регулювання та розуміння» є найбільшими перешкодами для усиновлення:
«Найпоширенішим блокувальником є те, що команди з комплаєнсу змішують «ми бачили ідентифікатор» із «ми повинні зберегти ідентифікатор», тому вони збирають надмірні дані, щоб бути в безпеці».
Вона каже, що сумісність — це інша проблема, оскільки криптографічні докази корисні, лише «якщо сторона, яка покладається на них, може перевірити їх, не передзвонюючи тому, хто їх видав». Це вимагає запровадження спільних стандартів, що легше сказати, ніж зробити.
ZK не вирішує магічно KYC
Є ще одне важливе застереження: заміна документа, що посвідчує особу, на підтвердження з нульовим знанням не усуває автоматично всі проблеми конфіденційності чи безпеки.
Фенігсон зазначає, що однаково важливо те, до чого залишаються прив’язані облікові дані ZK:
“Стимули вказують на контроль, а не на конфіденційність. Докази з нульовим знанням дозволяють комусь довести факт, як-от наявність старше 18 років або відсутність у списку санкцій […] Чого не вистачає, це те, до чого цей доказ прив’язується. Зараз він зазвичай прив’язаний до облікового запису в чиїйсь базі даних”.
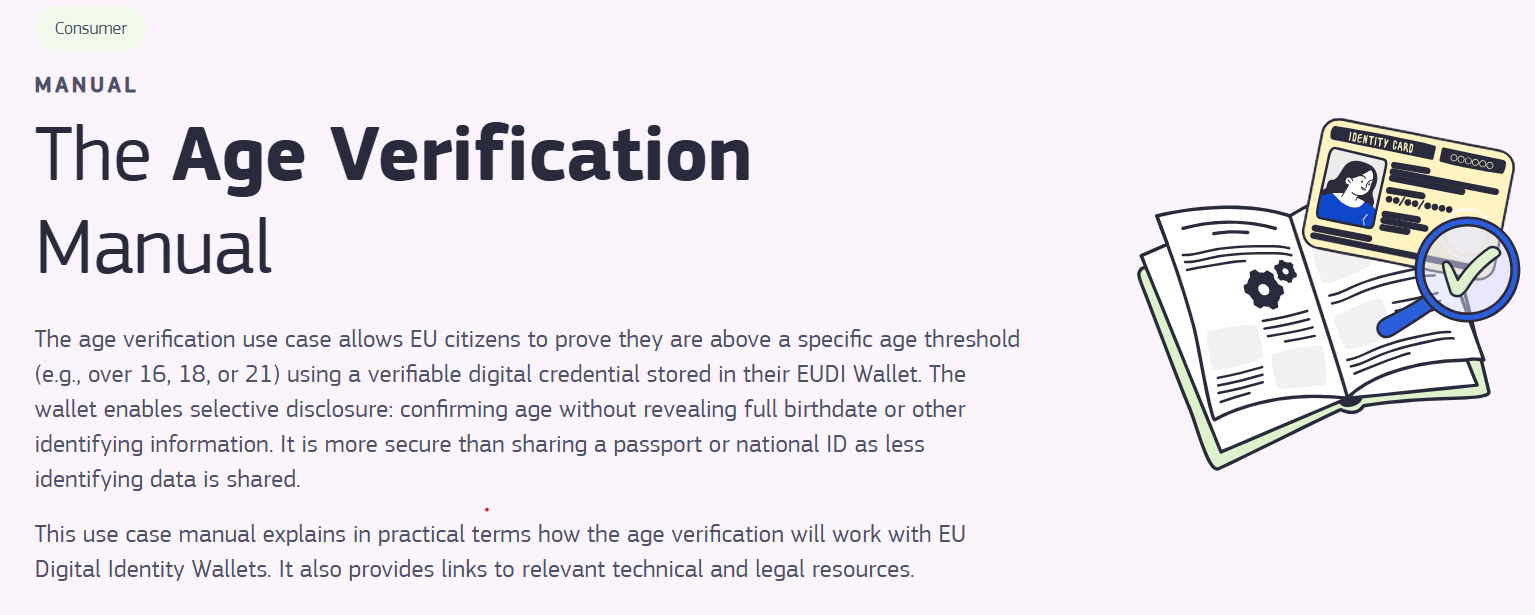
Гаманець цифрової ідентифікації ЄС підтримує вибіркове розкриття. Джерело: Європейська комісія
Отже, все зводиться до того, хто в кінцевому рахунку контролює облікові дані. Якщо особа створює підтвердження конфіденційності, але воно прив’язане до облікового запису в чиїйсь базі даних, вона все ще залежить від централізованого посередника.
Правила не такі однозначні, як вам може здатися
У багатьох випадках правила насправді не вимагають зберігання ідентифікаційних даних — це скоріше умовність, тому що так робилося завжди.
Керівництво Групи розробки фінансових заходів боротьби з відмиванням грошей (FATF) чітко розглядає, як системи цифрових ідентифікаторів можуть бути використані для проведення належної перевірки клієнтів, замість того, щоб вимагати від установ покладатися на фізичні документи, що засвідчують особу.
Рекомендації FATF також діють як основа, заснована на оцінці ризиків, залишаючи окремим країнам можливість запроваджувати стандарти через власні правові та регуляторні системи. «У багатьох режимах правило полягає в тому, що ви повинні підтвердити особу та зберігати записи про цю перевірку, а не в тому, що ви повинні зберігати необроблене зображення документа назавжди», — каже Макмаллен.
Це означає, що криптографічно підтверджуваної атестації із записом, який показує, що відповідна перевірка виконана, може бути достатньо, щоб відповідати без створення іншої постійної копії ідентифікатора.
Але оскільки вказівки є «неоднозначними», Макмаллен каже, що установи просто за замовчуванням зберігають усе, тому що їхні команди з комплаєнсу знають, що аудитори та перевіряючі це приймуть.
Іншими словами, навіть якщо правила технічно дозволяють інший підхід, ніхто не хоче ризикнути першим, як пояснює Ворд:
«У регулюванні існує інстинкт, що більше інформації означає більше контролю, а отже, більше безпеки».
Важко побачити, що це зміниться, якщо правила не будуть змінені, щоб явно дозволити докази з нульовим знанням. І хоча жодна система не є ідеальною, принаймні технологія ZK запобігає необхідності збирати та зберігати стільки конфіденційної інформації. Як каже Макмаллен:
«Ви не можете втратити те, що ніколи не тримали».