Щойно ринкові графіки позеленіли, інтерес до кредитування у криптовалюті почав відновлюватися після доволі слабкого другого кварталу.
За даними компанії Galaxy, у другому кварталі з цього сектора вивели 11,33 мільярда доларів. Головною причиною стала криза довіри до платформ через квітневий хакерський інцидент із Kelp DAO, внаслідок якого користувачі провідного протоколу Aave тимчасово втратили доступ до своїх ETH.
Проте вже з початку липня загальна вартість заблокованих активів у кредитуванні зросла більш ніж на 55% і наразі становить приблизно 56 мільярдів доларів.
Водночас це означає, що привабливість пулу для зловмисників також зросла. Чи можуть користувачі довіряти взаємопов’язаним DeFi-протоколам в епоху атак за допомогою штучного інтелекту, коли злом в одній системі здатний спричинити ефект доміно та завдати нищівного удару по суміжних платформах?
Стані Кулечов, засновник і генеральний директор Aave Labs, розповів виданню, що наразі це питання перебуває в фокусі найпильнішої уваги.
Коли протокол приймає певний токен як забезпечення, він автоматично бере на себе ризики, пов’язані з його мостом, конфігурацією перевірників, оракулом та операційною безпекою емітента.
Са саме ця обставина створила серйозні проблеми для Aave.
Збільшення площі потенційної атаки
Коли в квітні хакери зламали міжланцюговий міст Kelp DAO, вони створили 116 500 непідкріплених токенів rsETH на суму близько 290 мільйонів доларів на той момент, причому чималу їх частину використали як забезпечення для позик в інших активах на ринках Aave.
Хоча власні смарт-контракти Aave залишилися неушкодженими, в дні після інциденту обсяг депозитів на платформі скоротився приблизно на 15 мільярдів доларів, змусивши керівництво заморозити ринки rsETH та wrsETH.
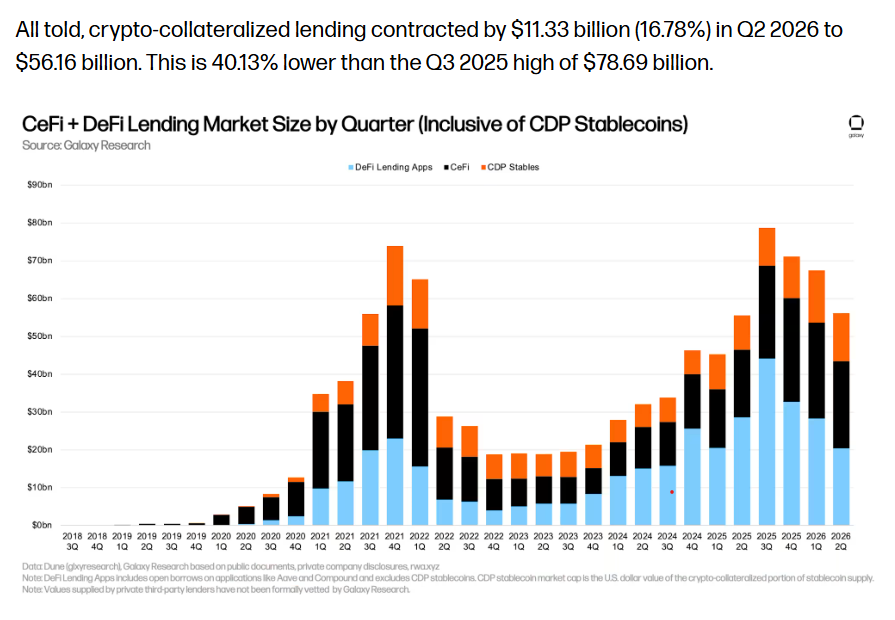
Кредитний ринок скоротився на 16,78% у другому кварталі. Джерело: Galaxy
Кулечов зазначає, що тепер в Aave до питання безпеки підходять набагато комплексніше.
Ми повністю переглянули наш підхід з урахуванням ширшої картини, каже він. Нашою вихідною точкою є те, що безпека не повинна обмежуватися лише смарт-контрактами. Він додає, що традиційні перевірки часто не помічають уразливостей у мостах, мережах перевірників та іншій інфраструктурі, від якої залежить актив.
Користувачам кредитних протоколів тепер також доведеться самостійно оцінювати рівень вразливості платформ перед внутрішніми та зовнішніми ризиками.
Будь-яка обгортка, міст чи оракул між кредитором та базовим активом створюють додаткову точку можливої відмови позики, зазначає Томас Ву, фінансовий директор кредитної платформи Ledn на базі Bitcoin.
Сід Павелл, співзасновник і генеральний директор криптовалютної кредитної платформи Maple, розповів виданню, що серйозні кредитори мають виходити з припущення, що позичальник може збанкрутувати будь-якої миті, і будувати стратегію захисту навколо цього.
Що саме я тримаю на балансі, де воно перебуває, чи бачу я це в режимі реального часу і як швидко зможу отримати до цього доступ у разі надзвичайної ситуації?
Коли безпека дає збій, вирішального значення набуває локалізація проблеми
Сем МакФерсон, керівник DeFi-кредитора Spark, каже, що окрім смарт-контрактів, їхня команда ретельно аналізує дизайн управління, операційну безпеку, якість забезпечення, управління ліквідністю та загальні зв’язки в екосистемі.
Платформа Spark почала поступово відмовлятися від rsETH на SparkLend ще в січні, до квітневого інциденту з Kelp, оскільки дійшла висновку, що низький попит і прибутковість не виправдовують додаткових ризиків.
За словами Кулечова, в Aave запровадили схожі механізми: кожен актив проходить повторну перевірку щокварталу, а також після будь-яких суттєвих змін. Він зазначив, що протокол уже розпочав поетапне згортання роботи у шести мережах, які не відповідали встановленим стандартам на рівні блокчейнів.
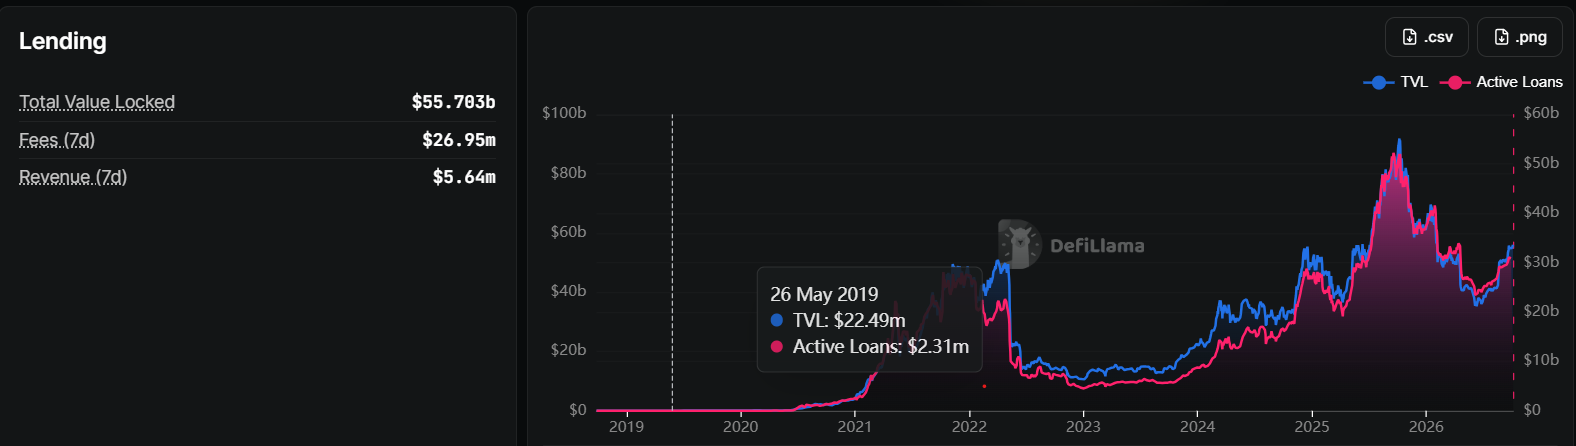
Обсяг заблокованих коштів у кредитуванні зріс більш ніж на 55% із кінця другого кварталу. Джерело: DeFiLlama
Жоден протокол не здатний контролювати всю екосистему загалом, проте він може контролювати обсяг ризиків, які бере на себе, та швидкість власної реакції, підкреслює Кулечов.
Хоча головна мета полягає в запобіганні збоям, платформи також зобов’язані мати чіткі алгоритми дій на випадок позаштатних ситуацій, зазначає МакФерсон.
Запобігання збиткам — це лише частина завдання. Протоколи також мають чітко демонструвати, яким чином вони локалізують збитки, якщо щось піде не так.
Людський фактор та помилки
Шон Оуен, засновник і генеральний директор SALT Lending, зауважує, що людський фактор залишається однією з найбільших і водночас найменш помітних вразливостей.
Чимало найбільших втрат ставалося через проблеми з управлінням ключами, контролем доступу або через те, що хтось ставав жертвою соціальної інженерії, і жоден аудит смарт-контрактів не здатний цього попередити, пояснює Оуен.
Додаткові ризики виникають тоді, коли активи розміщують на сторонніх платформах заради генерації відсотків. Криптокредитори засвоїли цей урок дуже болісно під час жорстокого обвалу ринку у 2022 році, коли такі компанії, як Celsius, Voyager та BlockFi, збанкрутували через прийняття ризиків, яких клієнти або не розуміли, або не очікували.
З метою мінімізації площі атак компанія Ledn зберігає біткоїни клієнтів у надійних кастодіанах, замість того щоб передавати їх у позику заради додаткової дохідності.
Ву зазначає, що кожна додаткова транзакція є ще однією потенційною точкою відмови, тому чим їх менше, тим нижчим є ризик зламу.
Єдиний спосіб усунути ці ризики — тримати біткоїни клієнтів у відокремленому сховищі під суворим контролем із мінімальною кількістю переміщень.
Павелл застерігає, що коли депозити починають надходити швидше, ніж керівники встигають знаходити надійні напрямки для їхнього розміщення, тиск необхідності підтримувати високу прибутковість може штовхнути на хибні рішення.
Тому вони починають брати на себе дещо більші ризики заради дохідності. Стандарти забезпечення можуть пом’якшитися, або ж кредити видають позичальникам, яким рік тому відмовили б. Ті керівники, які успішно переживають кризи, зазвичай мають достатньо витримки, щоб відмовитися від капіталу за відсутності якісних інструментів для його інвестування.
Чи здатен штучний інтелект зробити кредитування безпечнішим?
На тлі численних заголовків про хакерські атаки за участю штучного інтелекту та вихід автономних агентів з-під контролю людини, саме ШІ потенційно може зробити криптокредитування надійнішим.
Aave вже використовує тестування за підтримки ШІ на додаток до стандартних процедур безпеки. Зокрема, за допомогою мутаційного тестування вони навмисно впроваджували баги в контракти V4, і тестові системи виявили 271 із 304 штучно створених уразливостей.
Під час нещодавнього аналізу кодової бази V3 та V4 три інструменти безпеки на базі ШІ згенерували 71 звіт про проблеми, з яких після ручної перевірки дійсними визнали 20. Решта 51 випадок чітко показала, чому людські експерти з кібербезпеки залишатимуться затребуваними ще довгий час.
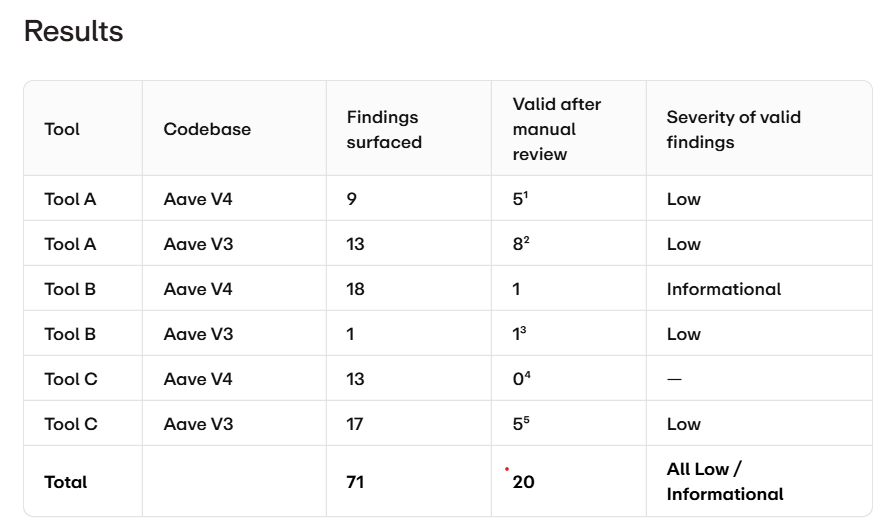
Огляд безпеки Aave V3 та V4 за допомогою ШІ. Джерело: Aave
ШІ чудово справляється з обсягами та швидкістю обробки даних, проте близько 70% первинних знахідок виявилися хибноспрямованими, тому експертна оцінка залишається критично важливою, зазначає Кулечов.
Штучний інтелект є своєрідним палицею з двома кінцями, оскільки його привілеї, знання протоколів та процеси прийняття рішень самі по собі перетворюються на нову потенційну мету для атак.
Коли ШІ-агенти почнуть самостійно управляти капіталом у мережі, їхні повноваження, вхідні дані та логіка прийняття рішень вимагатимуть такого ж ретельного захисту, як і звичайні смарт-контракти, наголошує Кулечов.
Тому в умовах нового етапу зростання криптокредитування головним викликом стає не лише захист коду, а й гарантія того, що кожен новий елемент цієї складної системи є повністю зрозумілим, контрольованим і захищеним на випадок непередбачуваних збоїв.