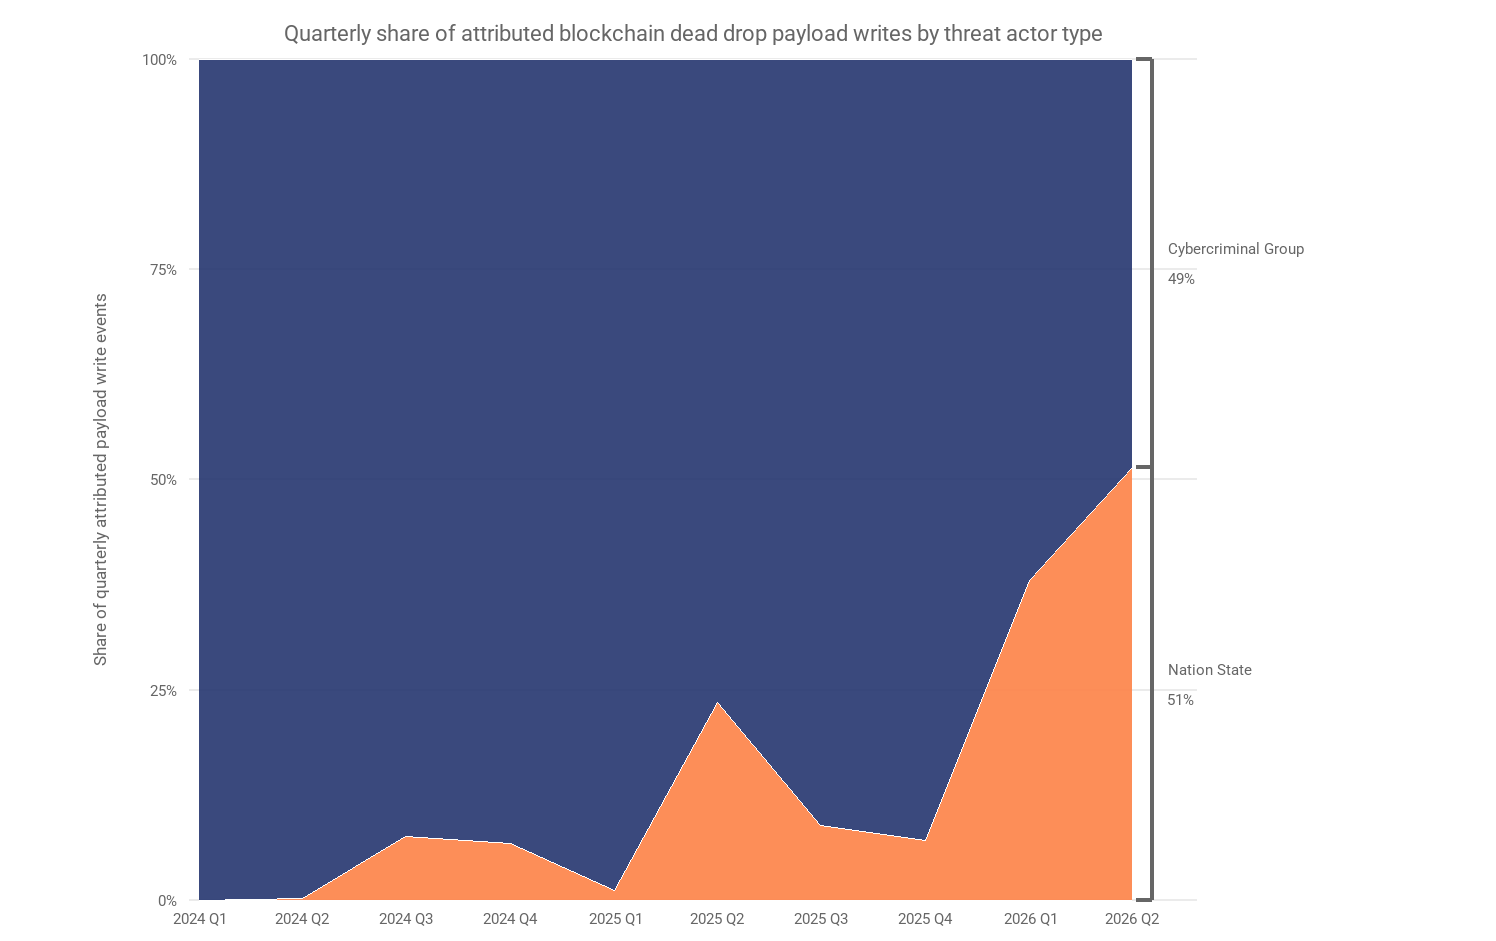
Згідно зі звітом Chainalysis, на хакерів, пов’язаних із державою, припадало приблизно дві третини нової активності щоквартально, оскільки кількість випадків, коли зловмисники зберігали інструкції щодо зловмисного програмного забезпечення або інформацію про інфраструктуру в загальнодоступних блокчейнах, зросла на 420% за останні 12 місяців.
Chainalysis виявив операторів, пов’язаних з Північною Кореєю та Іраном, серед державних суб’єктів, які використовують цю техніку. В одному з висновків звіту аналітична фірма пов’язала раніше невідому діяльність, що охоплює Tron, Aptos і BNB Smart Chain (BSC), з UNC5342, пов’язаною з Північною Кореєю групою, яку відслідковує Google Threat Intelligence.
Закодовані покажчики в транзакціях Tron і Aptos спрямовували заражені пристрої до тієї самої транзакції BSC, причому Tron служив першим маршрутом, а Aptos — запасним, повідомляє Chainalysis. Транзакція BSC містила зашифровані адреси серверів і конфігураційні дані, які підключали скомпрометовані пристрої до інфраструктури оффчейн, яка використовувалася для віддаленого доступу та крадіжки даних.
Chainalysis каже, що використання загальнодоступних блокчейнів збільшує довговічність кампаній зловмисного програмного забезпечення, оскільки збережена інформація залишається доступною після видалення доменів, серверів або сховищ коду. У 2025 році північнокорейські хакери використовували подібну техніку під назвою EtherHiding, щоб розмістити код крадіжки криптовалюти в смарт-контрактах.
Інструменти ШІ прискорюють зловмисний запис
Компанія також зафіксувала зростання кількості шкідливих записів у блокчейні на 440% з липня 2025 року, коли вона заявила, що високоємні китайські моделі штучного інтелекту з відкритим кодом стали здатними створювати шкідливий код з обмеженими гарантіями.
Ерік Джардін, керівник дослідження кіберзлочинності в Chainalysis, сказав Cointelegraph, що вони знайшли «чіткий зв’язок у певний момент часу», але не змогли довести, що суб’єкти, які публікували зловмисні транзакції та контракти, використовували моделі для збільшення результатів.
Пов’язані з Іраном актори розміщують вказівки щодо зловмисного програмного забезпечення для біткойнів
Chainalysis також виявив загрозливих суб’єктів, які, за його підозрою, пов’язані з Міністерством розвідки Ірану, які записують закодовані командно-контрольні дані маршрутизації в блокчейні біткойнів.
Компанія заявила, що її оцінка ґрунтувалася на сімействі зловмисного програмного забезпечення, методі декодування, часу та серверній інфраструктурі, пов’язаній з раніше зареєстрованими операціями в Ірані, а не лише на активності блокчейну.
Відповідно до звіту, контрольовані зловмисниками гаманці надсилали невеликі платежі на добре відому біткойн-адресу, яка має історичні зв’язки з творцем біткойна Сатоші Накамото. У Chainalysis заявили, що ця адреса не мала зв’язку зі зловмисниками та служила постійним публічним місцем, де заражені пристрої могли перевіряти оновлені маршрути.
Зловмисники могли змінити інфраструктуру свого сервера, опублікувавши іншу транзакцію Bitcoin, після чого заражені пристрої автоматично отримували нову інформацію. Після того, як зловмисне програмне забезпечення отримало ці інструкції, операція перейшла за межі мережі для дій, які могли включати віддалений доступ, крадіжку облікових даних і доставку додаткового зловмисного програмного забезпечення.