Revolut повідомила в четвер, що не отримувала прямих контактів від тих, хто бере на себе відповідальність за витік даних клієнтів, незважаючи на численні публічні вимоги викупу.
Група, яка називає себе «IAmNotAVillain», публічно вимагала від Revolut 6000 Monero (XMR) на суму близько 3 мільйонів доларів США протягом 24 годин, погрожуючи продати записи клієнтів іншим злочинним групам, повідомляє Financial Times у середу.
«Revolut не отримував жодних прямих контактів або запитів від осіб чи груп, які висувають ці претензії», — сказав Cointelegraph представник Revolut.
Публічний ультиматум є останньою подією у витоку даних, який Revolut вперше оприлюднив минулого тижня, італійська влада зараз розширює своє розслідування того, як державний обліковий запис електронної пошти нібито використовувався для отримання даних клієнтів.
Одне порушення, кілька вимог викупу
Твердження Revolut про те, що вона не отримала прямого зв’язку, додає невизначеності щодо того, хто стоїть за публічним запитом викупу, оскільки «Я не злодій» — не єдине ім’я, пов’язане з заявами про відповідальність за інцидент. Його веб-сайт iamnotavillain.xyz був недоступний під час перевірки Cointelegraph на момент публікації.
Попередня група, яка називала себе «Revolut Smilik», як повідомляється, вимагала 10 000 біткойнів на суму близько 780 мільйонів доларів на той час, що значно більше, ніж поточна вимога IAmNotAVillain у Monero у 3 мільйони доларів.
IAmNotAVillain оскаржила конкуруючу претензію в повідомленні на своєму веб-сайті, стверджуючи, що колишній партнер отримав лише невелику частину даних, перш ніж взяти на себе відповідальність за порушення. Сайт попереджав інших не мати справу з конкуруючим позивачем.
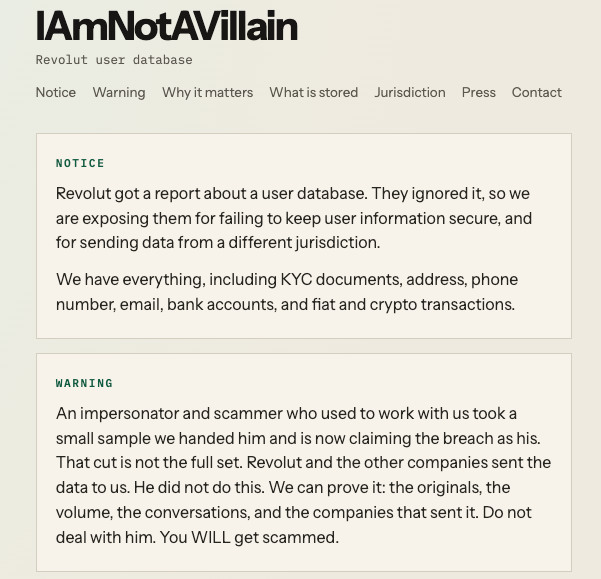
Орієнтований на кібербезпеку обліковий запис Dark Web Informer також позначив інший веб-сайт, revoloot.lol, пов’язаний з окремим суб’єктом, який бере на себе відповідальність, що ще більше ускладнило спроби встановити, хто контролює викрадені записи клієнтів. Веб-сайт revoloot.lol також був недоступний під час перевірки Cointelegraph.
Італійська влада розширює розслідування витоку даних Revolut
Національне управління по боротьбі з мафією та тероризмом Італії також зараз залучено, оскільки підозрюване вторгнення стосується урядової організації, повідомило в середу італійське інформаційне агентство ANSA.
Прокуратура в Реджіо-Калабрія почала розслідування несанкціонованого доступу до комп’ютерної системи, що становить суспільний інтерес, а слідчі працюють над тим, щоб встановити, чи був обліковий запис електронної пошти установи зламаний або клонований.
Італійський регулятор конфіденційності окремо попросив банки терміново перевірити безпеку своїх систем доступу та перевіряє, чи могли бути залучені інші банки чи фінансові установи.