Розробник Safewallet опублікував післясмертний звіт, в якому детально описується експлуатація кібербезпеки, яка призвела до хакла на 1,4 мільярда доларів проти Біта в лютому.
Згідно з криміналістичним аналізом, проведеним фірмою Safewallet та кібербезпеки Манданіантом, хакерська група викрали маркери сеансу Amazon Web Services (AWS), щоб обійти заходи безпеки мультифакторної аутентифікації, встановлені фірмою.
Налаштування AWS Safewallet вимагали від членів команди повторювати свої токени сеансу AWS кожні 12 годин, що спонукало хакерську групу спробувати порушення, зареєструвавши пристрій багатофакторної автентифікації (MFA).
Після декількох невдалих спроб реєстрації пристрою MFA, суб’єкти загрози порушили систему MACOS розробника, ймовірно, через зловмисне програмне забезпечення, встановлене в системі, і змогли використовувати маркери AWS Session, поки сеанси розробника були активними.
Після того, як хакери отримали доступ, вони працювали в середовищі веб -служб Amazon, щоб створити атаку.
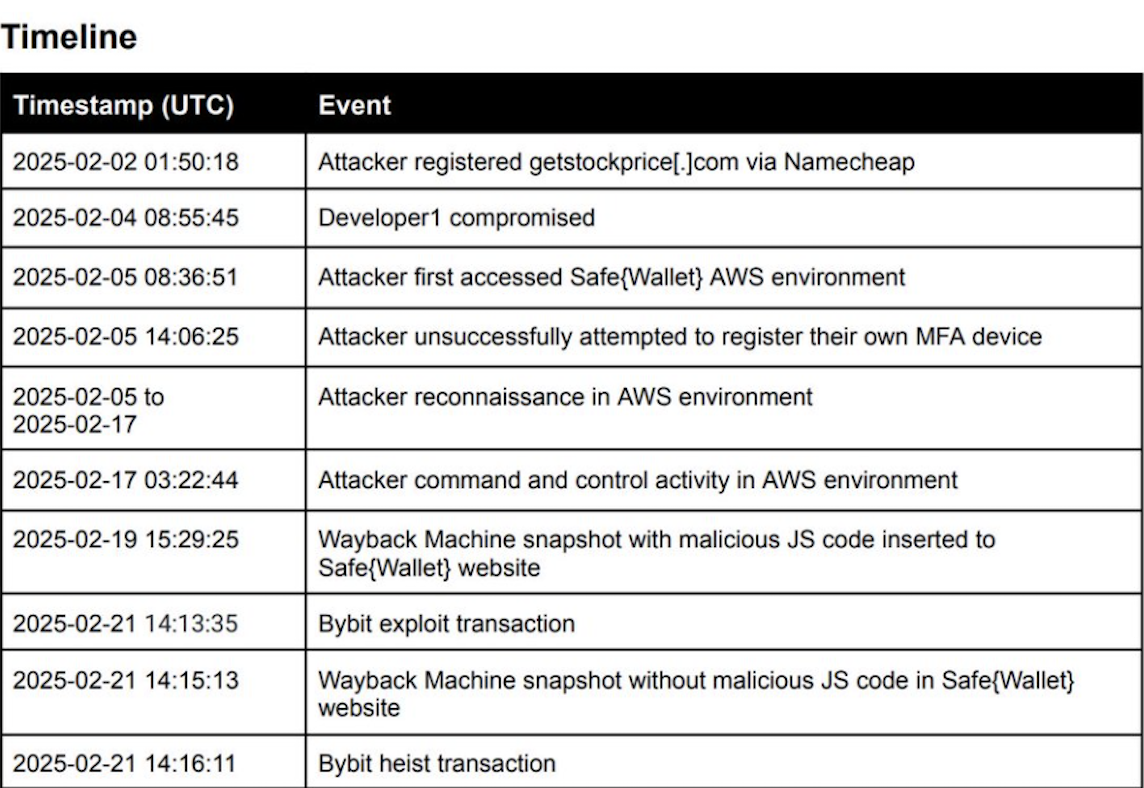
Криміналістичний аналіз Манданта також підтвердив, що хакери були державними акторами Північної Кореї, яким потрібно 19 днів, щоб підготувати та здійснити напад.
Останнє оновлення повторило, що експлуатація кібербезпеки не впливає на розумні контракти Safe, і додав, що команда безпечного розвитку створила додаткові гарантії після того, що було найбільшим злом в історії криптовалют.
Пов’язано: Криптовалюта, втрачена для експлуатації, афери, в лютому всягає 1,5 млрд. Доларів з Bybit Hack: Certik
ФБР викладає сповіщення, як фонди відмивання хакерів Bybit
Федеральне бюро розслідувань США (ФБР) опублікувало онлайн -сповіщення про те, як операторів вузла блокувати транзакції з адреси гаманців, пов’язаних з північнокорейськими хакерами, які, за словами ФБР, будуть відмиті та перетворені на фіатну валюту.
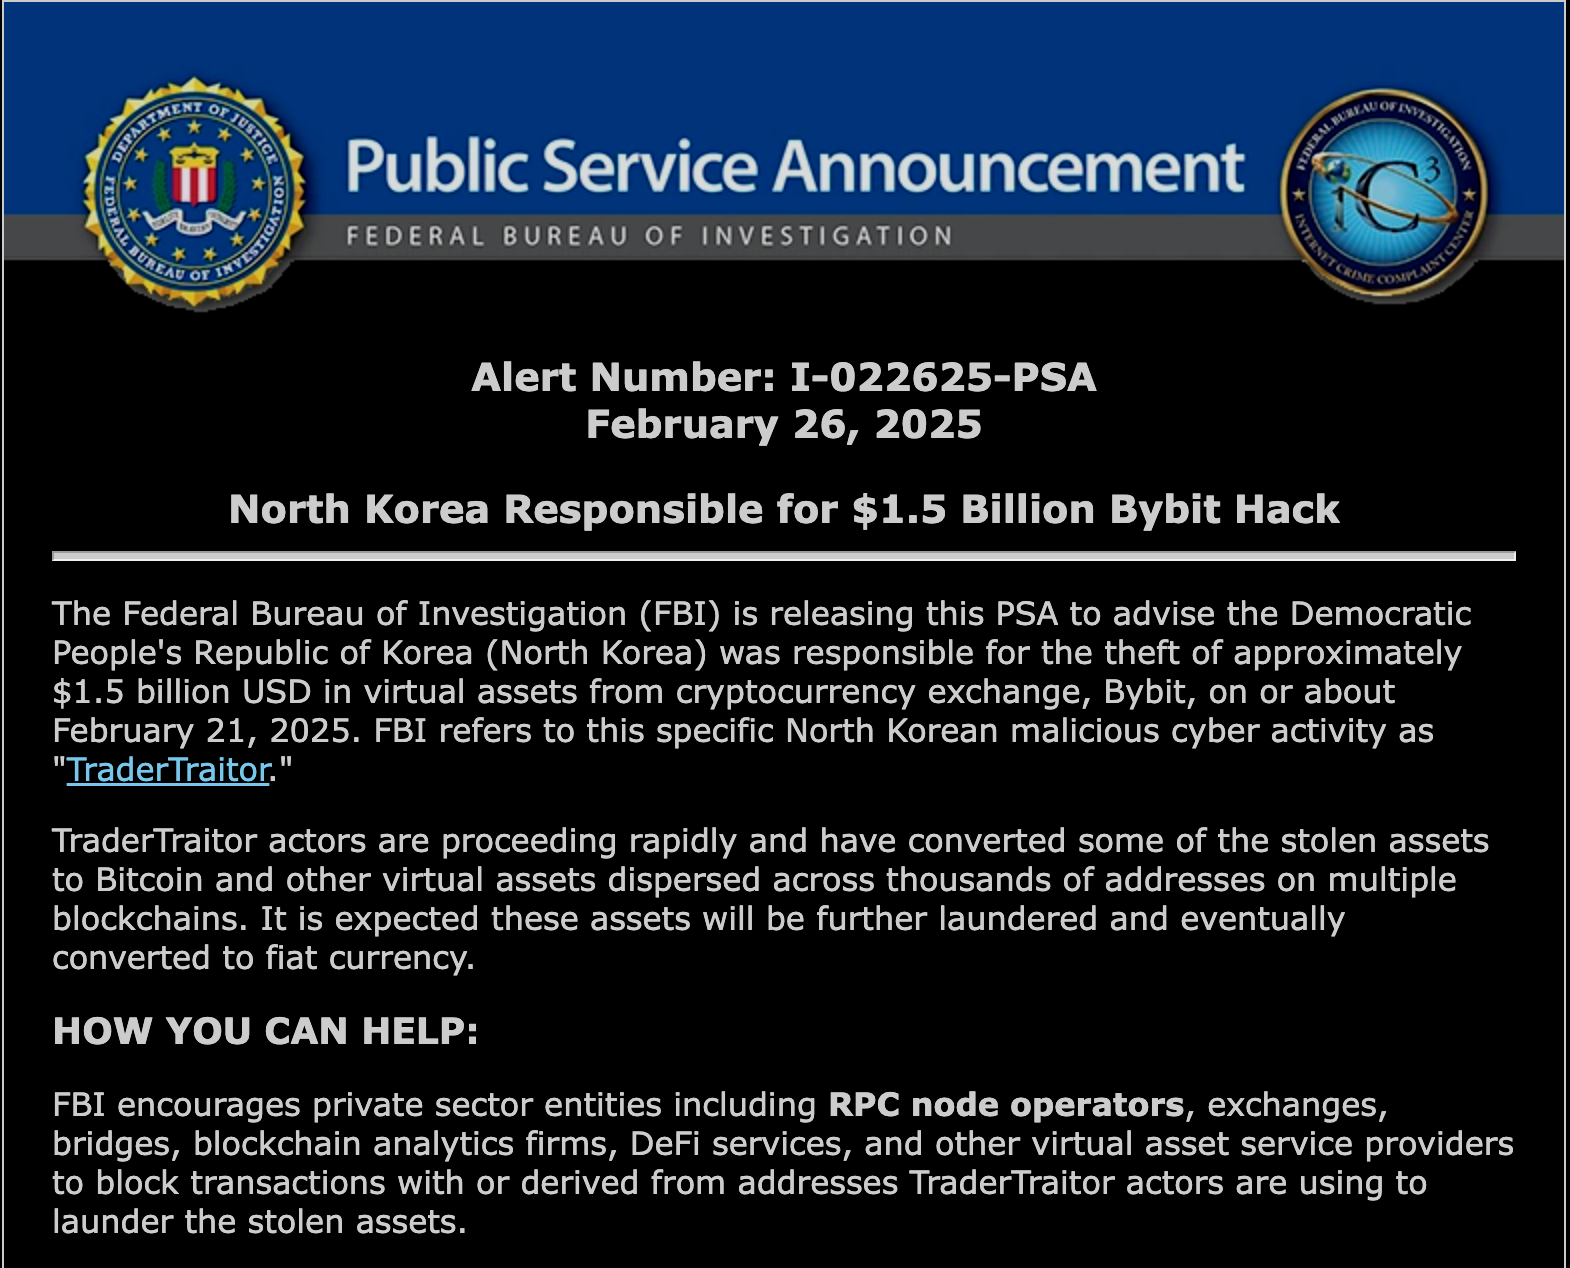
З цього часу хакери Bybit відмивали 100% викраденої криптовалюти, що включає майже 500 000 токенів, пов’язаних з ефіром, лише за 10 днів.
4 березня генеральний директор BYBIT Бен Чжоу заявив, що близько 77% коштів, які оцінюються приблизно в 1,07 мільярда доларів, все ще простежуються, а приблизно 280 мільйонів доларів проходять темне.
Однак Дедді Лавід, генеральний директор фірми з кібербезпеки в кібер -безпеці, заявив, що команди з кібербезпеки все ще можуть простежити та заморозити деякі викрадені кошти.
Терміни в новині
- Токен
- Цифровий актив, випущений поверх наявного блокчейну за допомогою смарт-контракту, а не у власній мережі. Наприклад, USDT у мережі Ethereum чи Tron.
- Транзакція
- Операція в блокчейні: переказ монет або виклик смарт-контракту, підписаний ключем відправника. Стає незворотною після підтвердження в блоці.
- Фіат
- Звичайні державні гроші: долар, євро, гривня, рубль.