Консультативний звіт, виданий різними урядовими установами Сполучених Штатів і Великобританії, попереджає користувачів остерігатися нового шкідливого програмного забезпечення, яке використовується для націлювання на криптовалютні гаманці та біржі.
Різноманітні розвідувальні організації, зокрема Агентство національної безпеки (NSA), Агентство кібербезпеки та безпеки інфраструктури (CISA), Федеральне бюро розслідувань (FBI) і Національний центр кібербезпеки (NCSC), який є частиною штаб-квартири урядового зв’язку Сполученого Королівства (GCHQ) разом випустили спільний звіт про зловмисне програмне забезпечення під назвою «Infamous Chisel».
Згідно зі звітом, зловмисне програмне забезпечення було пов’язане з діяльністю Sandworm, підрозділу кібервійни, який працює під керівництвом ГРУ, військової розвідки Росії. У спільному звіті також зазначено, що Sandworm націлений на Android-пристрої українських військових, використовуючи нове шкідливе програмне забезпечення для отримання інформації зі зламаних мобільних пристроїв.
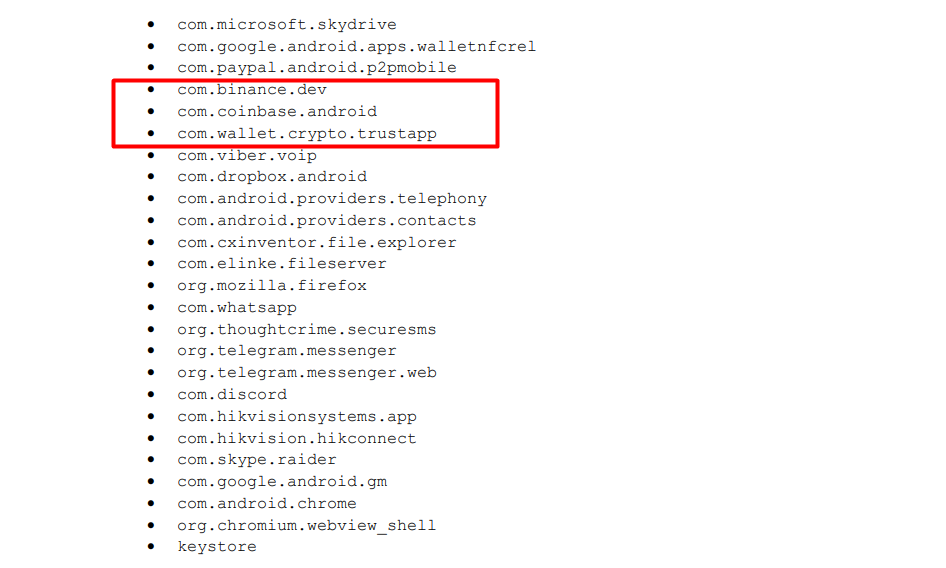
У звіті зазначається, що деякі дані, отримані шкідливим програмним забезпеченням, включали дані в каталогах додатків обміну Binance і Coinbase, а також програми Trust Wallet. Згідно зі звітом, кожен файл у перелічених каталогах викрадається незалежно від його типу.
У спільному звіті також зазначено, що компоненти Infamous Chisel були розроблені з незначною увагою до «приховування зловмисної діяльності». Зловмисне програмне забезпечення не має методів скритності, щоб приховати свою діяльність. Однак, згідно зі звітом, це може бути пов’язано з відсутністю систем виявлення на основі хостів для пристроїв Android.
За темою: ФБР вилучило майже 2 мільйони доларів криптовалютних активів за 3 місяці
Тим часом майже 1 мільярд доларів було втрачено через експлойти, зломи та шахрайство у 2023 році. 1 вересня компанія безпеки блокчейну CertiK повідомила, що близько 997 мільйонів доларів було втрачено з початку року (з початку року) у поточному році. Лише в серпні такі атаки втратили близько 45 мільйонів доларів. Незважаючи на суму, збитки були значно нижчими, ніж у попередньому місяці. У липні внаслідок зловмисних атак було втрачено цифрові активи на суму понад 486 мільйонів доларів.
Терміни в новині
- Експлойт (exploit)
- Атака, що використовує помилку в коді смарт-контракту чи протоколу, щоб вивести кошти. На відміну від зламу ключів, зловмисник діє «за правилами» вразливого коду.
- Блокчейн
- Розподілена база даних із послідовно пов'язаних блоків з транзакціями. Копію зберігають тисячі учасників, тому змінити записи заднім числом практично неможливо.