Vercel, провайдер облачного хостинга, популярный среди криптовалютных проектов, подтвердил, что в нем произошла брешь в системе безопасности, которая позволила хакерам скрыться с «ограниченным» набором учетных данных клиентов.
В воскресенье в своем блоге компания Vercel сообщила, что «обнаружила инцидент безопасности, связанный с несанкционированным доступом к определенным внутренним системам Vercel», и расследует нарушение.
«Изначально мы выявили ограниченную группу клиентов, чьи учетные данные Vercel были скомпрометированы», — добавили в компании. «Мы обратились к этой группе и рекомендовали немедленную ротацию полномочий».
Подтверждение Vercel пришло после того, как несколько пользователей X сообщили, что в сообщении на хакерском форуме BreachForums пользователь под ником ShinyHunters утверждал, что предлагает данные Vercel в обмен на 2 миллиона долларов.
В плакате утверждалось, что у него есть ключи доступа, исходный код, информация о базе данных и учетные записи сотрудников с доступом к внутренним развертываниям, которые, по их словам, могут быть использованы для «атаки на глобальную цепочку поставок».
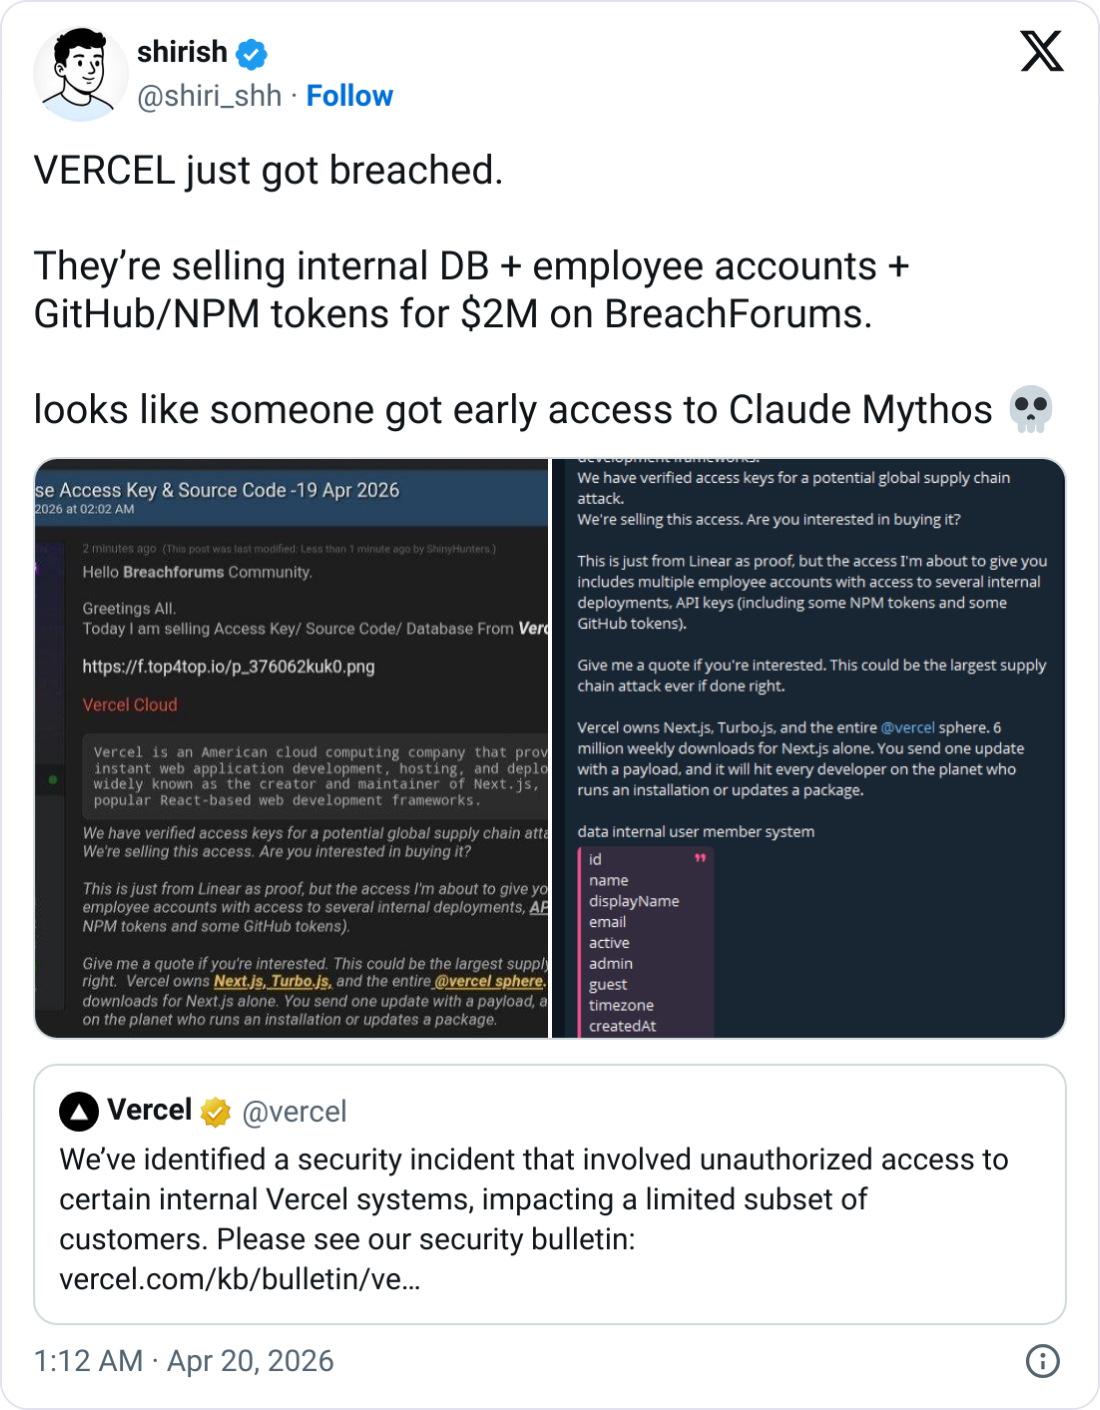
Компания Vercel не ответила на претензии, содержащиеся в сообщении, но заявила, что злоумышленник был «очень опытным, учитывая скорость работы и детальное понимание систем Vercel».
Сторонний инструмент искусственного интеллекта взломан для взлома
Генеральный директор Vercel Гильермо Раух заявил в воскресенье, что атака возникла после того, как сотрудник Vercel был скомпрометирован в результате взлома используемого ими инструмента искусственного интеллекта под названием Context.ai.
Затем злоумышленнику удалось взломать учетную запись Google Workspace сотрудника Vercel, предоставив ему доступ к некоторым внутренним системам Vercel.
Раух сказал, что компания хранит клиентские среды с полным шифрованием, но у нее есть возможность обозначать переменные как «неконфиденциальные», и злоумышленник «получил дополнительный доступ через их перечисление».
«Мы считаем, что атакующая группа очень сложна и, как я сильно подозреваю, значительно ускорена с помощью ИИ», — добавил он. «Они действовали с удивительной скоростью и глубоким пониманием Верселя».
Раух сказал, что Vercel «применила обширные меры защиты и мониторинга» и проанализировала свою цепочку поставок, чтобы гарантировать, что «Next.js, Turbopack и наши многочисленные проекты с открытым исходным кодом остаются безопасными для нашего сообщества».
«Мой совет всем — следовать лучшим практикам реагирования на безопасность: ротация секретов, мониторинг доступа к вашим средам Vercel и связанным сервисам, а также обеспечение надлежащего использования функции конфиденциальных переменных env», — добавил он.