Разработчики программного обеспечения для сжатия файлов WinRAR исправили уязвимость нулевого дня, которая позволяла хакерам устанавливать вредоносное ПО на компьютеры ничего не подозревающих жертв, позволяя им взламывать их криптовалютные и биржевые торговые счета.
23 августа сингапурская фирма по кибербезопасности Group-IB сообщила об уязвимости нулевого дня при обработке файла формата ZIP с помощью WinRAR.
Уязвимость нулевого дня, обозначенная как CVE-2023-38831, эксплуатировалась в течение примерно четырех месяцев, позволяя хакерам устанавливать вредоносное ПО, когда жертва нажимала на файлы в архиве. Согласно отчету, вредоносное ПО позволит хакерам взламывать онлайн-счета криптовалют и биржевых торгов.
Используя этот эксплойт, злоумышленники смогли создать вредоносные архивы RAR и ZIP, в которых отображались, казалось бы, невинные файлы, такие как изображения JPG или текстовые документы PDF. Эти превращенные в оружие ZIP-архивы затем были распространены на торговых форумах, ориентированных на криптовалютных трейдеров, предлагающих такие стратегии, как «лучшая персональная стратегия для торговли Биткоин».
После извлечения и запуска вредоносное ПО позволяет злоумышленникам снимать деньги со счетов брокеров. Эту уязвимость эксплуатируют с апреля 2023 года.
В отчете подтверждено, что вредоносные архивы проникли как минимум на восемь публичных торговых форумов, заразив не менее 130 устройств, однако финансовые потери жертвы неизвестны.
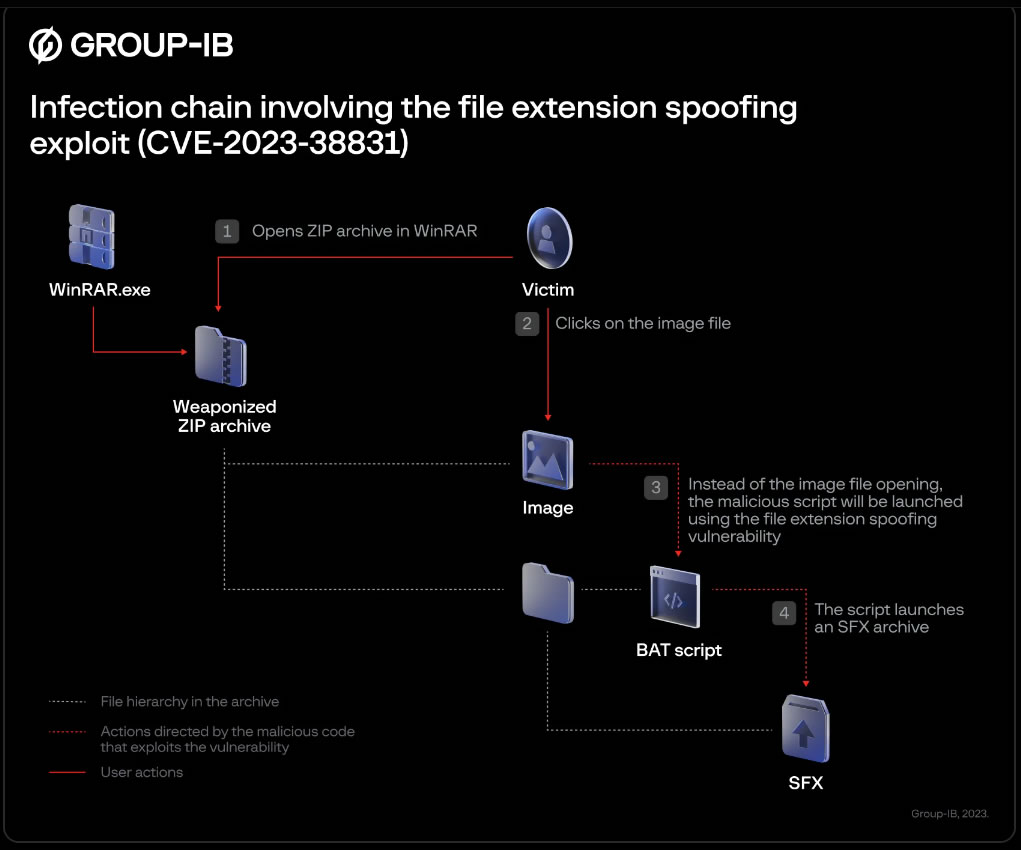
При выполнении скрипт запускает самораспаковывающийся (SFX) архив, который заражает целевой компьютер различными штаммами вредоносного ПО, такими как DarkMe, GuLoader и Remcos RAT.
Они предоставляют злоумышленнику права удаленного доступа к зараженному компьютеру. Вредоносное ПО DarkMe ранее использовалось в криптовалютных и финансово мотивированных атаках.
Исследователи уведомили RARLABS, которая исправила уязвимость нулевого дня в WinRAR версии 6.23, выпущенной 2 августа.
По теме: инвесторы в криптовалюту подвергаются атаке нового вредоносного ПО, сообщает Cisco Talos
В августе гигант смартфонов BlackBerry выявил несколько семейств вредоносных программ, которые активно стремились взломать компьютеры для майнинга или кражи криптовалют.
В том же месяце в темной сети был найден в продаже недавно обнаруженный инструмент удаленного доступа под названием HVNC (Hidden Virtual Network Computer), который может позволить хакерам скомпрометировать операционные системы Apple.
Термины в новости
- Эксплойт (exploit)
- Атака, использующая ошибку в коде смарт-контракта или протокола, чтобы вывести средства. В отличие от взлома ключей, злоумышленник действует «по правилам» уязвимого кода.
- Майнинг
- Создание новых блоков в сетях на Proof-of-Work: компьютеры перебирают хеши, а победитель получает награду в монетах сети.