Сообщество криптовалют разделено на основную причину взлома Bybit, а адвокаты Биткоин, такие как Адам Бэк, приписывают его «неправильному дизайну» виртуальной машины Ethereum (EVM), в то время как другие утверждают, что ошибки безопасности должны были виноваты.
Blockstream соучредитель Back критиковал технологию EVM в посте 23 февраля, после того, как Bybit стал жертвой одного из самых больших взломов криптовалюты в истории, потеряв 1,4 миллиарда долларов в токенах, связанных с эфиром (ETH).
«Люди не понимают критику повторных взломов EVM, последних и крупнейших в 1,4 миллиарда долларов, пропавших в этом смысле: EVM может пойти на ноль, никто не заботится», – пишет обратно. «Проблема в том, что мусорный контейнер EVM огонь устраивает экосистему, который несправедливо кровоточит в Биткоин», – добавил он.
Многие в сообществе оттолкнули критику EVM от Back, указывая на слабые стороны в оперативной безопасности вокруг кошельков с мультизагентами, а не на недостатки в EVM.
Назад критикует «Сложность EVM»
«Другой день, еще один хакерский взлом EVM»,-написал обратно на X 22 февраля, описывая EVM Tech как «сложную, хрупкую, слепо-подписанную» и «некончить».
«Они теряли миллиарды в год в течение многих лет подряд […] нулевые дни с момента потери девятизначных значений, которые снова переключались»,-добавил он.
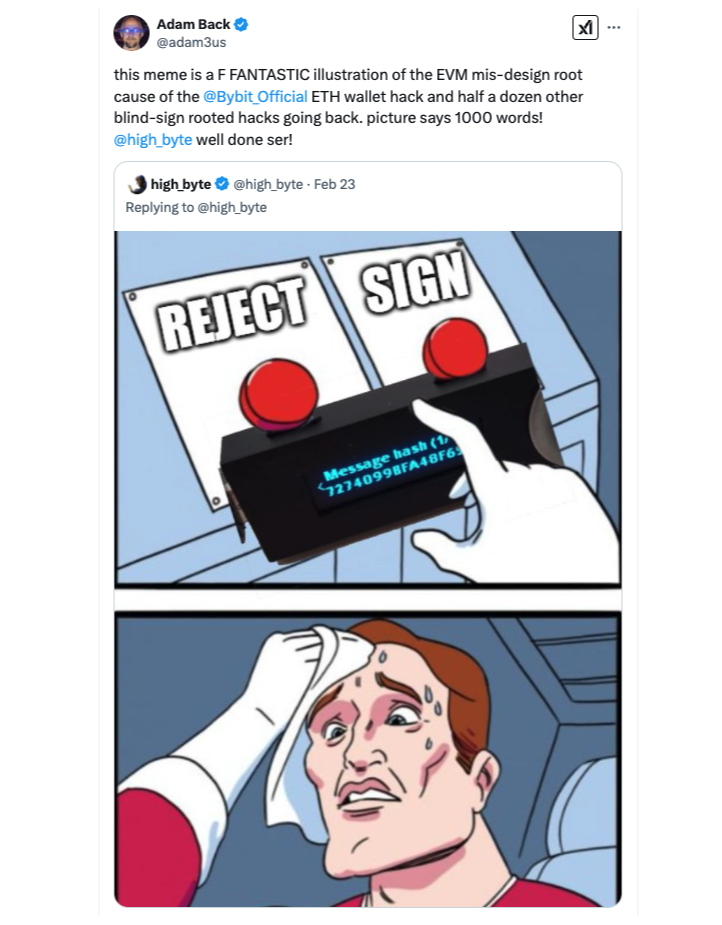
Далее криптограф сказал, что инцидент Байбита не имеет ничего общего с безопасностью его аппаратных кошельков, а скорее сложности EVMC правильной проверки транзакции на аппаратном кошельке. Он также утверждал, что экосистема Биткоин (BTC) свободна от таких уязвимостей.
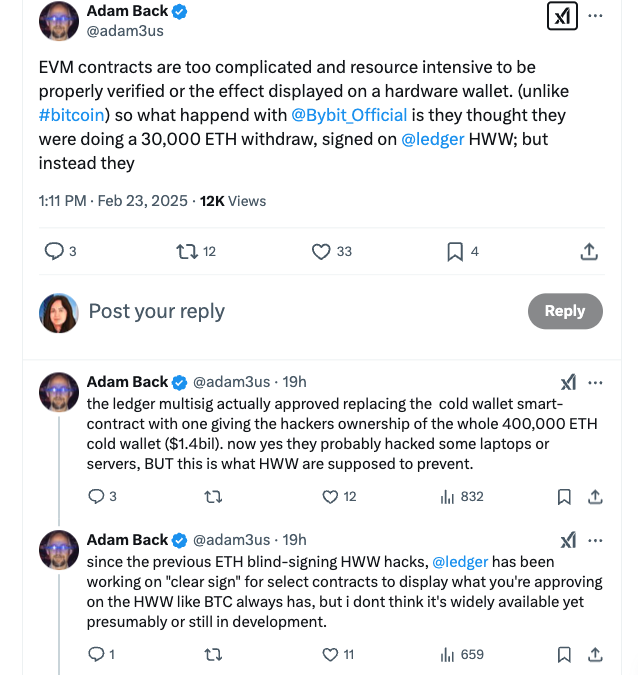
«Весь смысл HWW [аппаратные кошельки] состоит в том, чтобы проверить на экране устройства, сколько вы платите и на какой адрес. Это не работает с ETH из -за сложности EVM и размера состояния;Это проблема », – написал обратно, добавив, что« ETH на HWW даже не отображал адреса для Bybit ».
Биткоин не застрахован от уязвимостей мультисиг, сообщество отвечает
Тем не менее, не было недостатка в оппозиции взгляду на Back на основную причину взлома Байбита.
«Несмотря на то, что мы уважаем точку зрения Адама и более широкий разговор, который он выжигает о безопасности блокчейна, Хакен не совсем согласен с тем, что проблемы, выделенные Bybit Hack, являются исключительными для Ethereum или EVM»,-соучредитель и генеральный директор Dima Budorin, соучредитель и генеральный директорФирма кибербезопасности Хакен рассказала Cointelegraph.
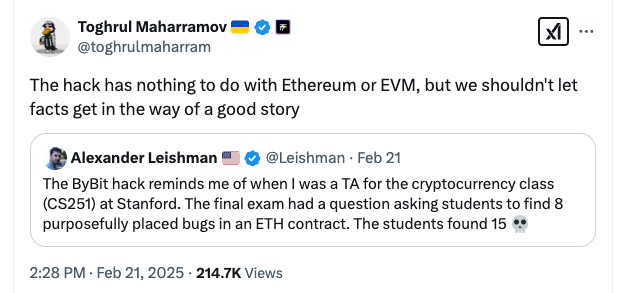
Уязвимости Multisig и операционные сложности являются «общей задачей между экосистемами, включая Биткоин», – заявил Будорин, добавив:
«Даже настройки Bitcoin Multisig, хотя и простые по дизайну, остаются восприимчивыми к таким рискам, как человеческая ошибка, фишинга или усовершенствованные атаки, нацеленные на устройства подписи и рабочие процессы».
Lex Fisun, соучредитель и генеральный директор швейцарской аналитической платформы Blockchain Analytics Global Ledger, повторил эти чувства.
«В последнем взломе Bybit был затронут только один холодный кошелек, в то время как другие кошельки оставались безопасными», – сказал Fisun Cointelegraph, предполагая, что нарушение могло возникнуть в результате «слабостей в сфере оперативной безопасности вокруг холодного кошелька, а не фундаментального недостатка вСам EVM ».
Связанный: Bybit «полностью закрыл генеральный директор Eth Gap», – говорит после $1,4 млрд. Долл. США.
Fisun также подчеркнул, что скомпрометированный кошелек Bybit был Multisig, и злоумышленники, вероятно, обманули подписавшихся в утверждение вредоносной сделки.
«Возможно, что эксплойт прошел через EVM, но мы не можем подтвердить его в данный момент», – сказал Фиснун, добавив:
«Почти все децентрализованные биржи полагаются на EVM, в то время как централизованные биржи, такие как Coinbase, Binance и Kraken, используют частные торговые двигатели. Bybit не децентрализован, но они, возможно, использовали EVM в какой -то емкость;В какой степени остается неясной ».
Поскольку дебаты продолжаются, соучредитель Ethereum Vitalik Baterin еще не публично рассмотрел обвинения в отношении уязвимости EVM в области безопасности.
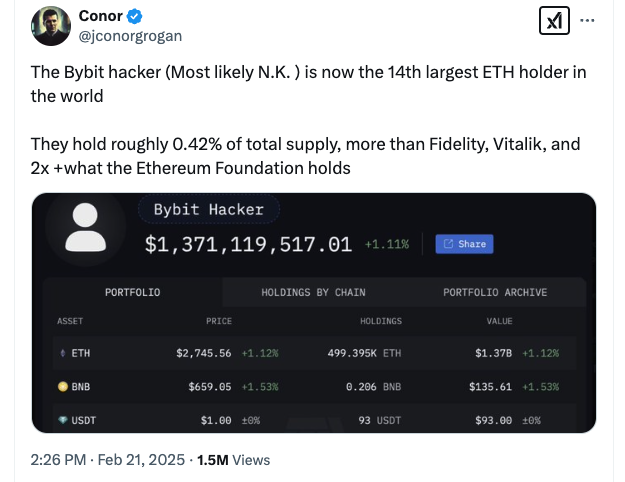
Согласно сообщениям в социальных сетях, хакер Bybit стал 14 -м по величине владельцем ETH во всем мире, обгоняя Fidelity и Бутерин.
Бибит отказался комментировать, считает ли он, что EVM сыграл роль в нарушении безопасности.
Термины в новости
- EVM
- Ethereum Virtual Machine — среда, в которой выполняются смарт-контракты Ethereum. EVM-совместимые сети (BNB Chain, Polygon, Arbitrum) запускают тот же код.
- Холодный (аппаратный) кошелёк
- Устройство или носитель, хранящий ключи без подключения к интернету, например Ledger или Trezor. Самый надёжный способ хранить крупные суммы.
- Мультиподпись (multisig)
- Адрес или кошелёк, для траты средств с которого нужны подписи нескольких ключей, например двух из трёх.
- Эксплойт (exploit)
- Атака, использующая ошибку в коде смарт-контракта или протокола, чтобы вывести средства. В отличие от взлома ключей, злоумышленник действует «по правилам» уязвимого кода.