Коротко
- В результате многомесячной кибератаки злоумышленники похитили с биржи Binance цифровые активы на общую сумму 6,3 млрд долларов.
- Хакеры использовали фиктивные предложения о работе и вредоносное ПО, чтобы получить доступ к учетным данным инженеров и инфраструктуре кошельков.
- ФБР приписало атаку северокорейским хакерам, однако власти КНДР официально опровергли эти обвинения.
- Binance взяла на себя обязательства по покрытию убытков и на 31 октября уже восстановила 98% украденных токенов на счетах пользователей.
Задание по программированию от потенциального работодателя казалось обычной частью собеседования. Вместо этого это был один шаг в многомесячной кибератаке, которая закончилась кражей 6,3 миллиарда долларов у Binance, что подняло вопросы о том, как биржи защищаются от угроз, нацеленных на их сотрудников.
Согласно отчету, опубликованному Binance во вторник, атака была частью скоординированной кампании, в которой использовались как человеческие уязвимости, так и внутренние системы безопасности. В выводах биржи подробно описано, как хакеры постепенно получали доступ к инфраструктуре ее кошелька до кражи 29 октября.
Как хакеры проникли на Binance
Согласно отчету о безопасности Binance, кампания атаки началась в июне, когда инженер загрузил подделанный пакет программного обеспечения во время настройки инструмента кодирования искусственного интеллекта. Хотя Binance обнаружила вредоносное ПО и заменила пораженное устройство, злоумышленники уже собрали информацию о команде кошельков биржи.
В сентябре злоумышленники, представившиеся рекрутерами, напали на другого инженера-программиста и обманом заставили его загрузить вредоносный файл, замаскированный под задание по кодированию. Вредоносная программа взломала рабочий компьютер инженера и обошла защиту биржи.
20 октября злоумышленники использовали взломанный компьютер и внутренний инструмент искусственного интеллекта, чтобы получить доступ к двум дополнительным системам инженеров, получив учетные данные для развертывания, которые позволили им установить вредоносное программное обеспечение в инфраструктуру кошелька Binance 29 октября.
Затем злоумышленники получили доступ к внутренней службе подписи кошелька биржи, которая авторизует транзакции с криптовалютой. Это позволило им вывести средства за рамки обычного процесса вывода средств.
«Это была не одна ошибка или одно нарушение — это была многомесячная кампания», — заявил со-генеральный директор Binance Ричард Тенг в своем сообщении во вторник на X.
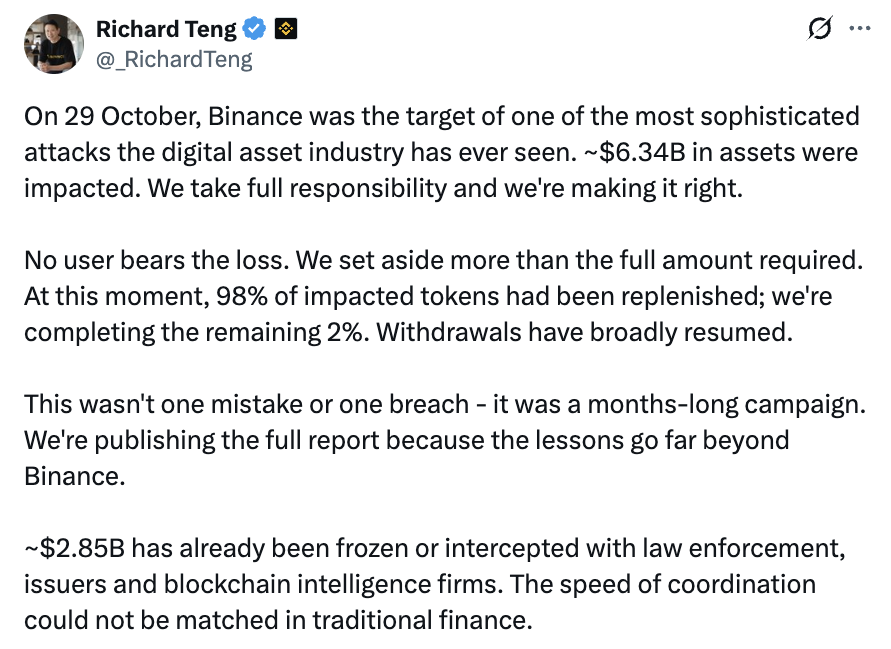
Источник: Ричард Тенг
В Binance заявили, что злоумышленники также воспользовались механизмом EIP-7702 Ethereum, который позволяет кошелькам делегировать разрешения на транзакции смарт-контрактам, позволяя продолжать несанкционированные переводы даже после того, как биржа приостановила снятие средств. Его система кошелька многосторонних вычислений (MPC), которая распределяет контроль над подписанием транзакций, усложняет попытки отозвать эти разрешения.
Взлом затронул цифровые активы на сумму около 6,3 миллиарда долларов, при этом Binance сообщила, что, согласно ее последней отчетности, 2,85 миллиарда долларов были заморожены или перехвачены. Биржа заявила, что покроет убытки, а не переложит их на клиентов, и по состоянию на 31 октября пополнила 98% затронутых активов токенов.
Федеральное бюро расследований (ФБР) приписало атаку, крупнейший взлом криптовалюты в истории, северокорейским хакерам. Во вторник Ким Ё Чен, сестра северокорейского лидера Ким Чен Ына, опровергла причастность страны, заявив, что обвинения ФБР были политически мотивированы и имели целью нанести ущерб международному авторитету Северной Кореи.
Binance сообщает о 57 киберугрозах, заблокированных в этом году
Соучредитель Binance Йи Хэ заявил во вторник, что в 2026 году команда безопасности биржи обнаружила и предотвратила 57 предполагаемых киберугроз, связанных с Северной Кореей, включая мошеннические собеседования, вредоносные пакеты программного обеспечения и попытки социальной инженерии, направленные на кражу учетных данных или установку вредоносного ПО.
«Мы перехватили многие из них, но цена неспособности остановить хотя бы одного была очень велика — и этого никогда не должно было случиться», — сказала она.
Термины в новости
- Делегирование
- Передача права стейкинга своих монет валидатору без передачи самих монет; валидатор делится наградой за вычетом комиссии.
- Смарт-контракт
- Программа в блокчейне, которая автоматически выполняет заданные условия: переводит средства, выпускает токены, выдаёт займы. Её код нельзя тайно изменить.
- Токен
- Цифровой актив, выпущенный поверх существующего блокчейна с помощью смарт-контракта, а не в собственной сети. Например, USDT в сети Ethereum или Tron.
- Транзакция
- Операция в блокчейне: перевод монет или вызов смарт-контракта, подписанный ключом отправителя. Становится необратимой после подтверждения в блоке.