По мере того как графики зеленеют, в сфере криптокредитования наблюдается всплеск интереса после крайне тяжелого второго квартала.
Данные компании Galaxy показывают, что во втором квартале из сектора утекло 11,33 миллиарда долларов — отчасти из-за кризиса доверия к кредиторам, спровоцированного апрельским взломом Kelp DAO, из-за которого пользователи самого надежного протокола Aave временно лишились доступа к своим ETH.
Тем не менее с начала июля общая стоимость заблокированных в кредитовании средств выросла более чем на 55% и сегодня составляет около 56 миллиардов долларов.
Однако это также означает, что общий объем средств увеличился. Могут ли пользователи доверять взаимосвязанным протоколам DeFi в эпоху хакерских атак с использованием искусственного интеллекта, когда эксплойт в любой отдельно взятой платформе способен вызвать цепную реакцию разрушительных последствий для всех связанных с ней сервисов?
Стани Кулечов, основатель и генеральный директор Aave Labs, рассказал изданию, что эта проблема сейчас стоит на первом месте.
Когда протокол принимает токен в качестве залога, он также берет на себя риски, связанные с мостом этого токена, конфигурацией верификатора, оракулом и операционной безопасностью его эмитента.
И именно это стало причиной неприятностей для Aave.
Расширение поверхности атаки
Когда в апреле хакеры воспользовались уязвимостью в кроссчейн-мосте Kelp DAO, они выпустили 116 500 ничем не обеспеченных rsETH (на тот момент на сумму около 290 миллионов долларов), и многие из этих токенов были внесены в качестве залога для заимствования других активов на рынках Aave.
Несмотря на то, что собственные смарт-контракты Aave не были взломаны, в дни после инцидента отток депозитов из протокола составил около 15 миллиардов долларов, в результате чего платформа была вынуждена заморозить рынки rsETH и wrsETH.
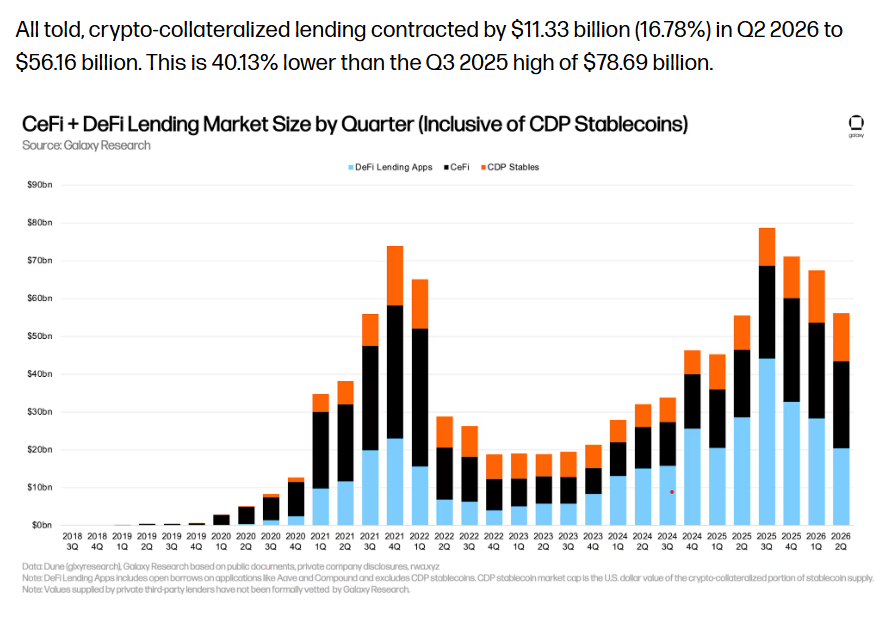
Кредитный рынок сократился на 16,78% во втором квартале. Источник: Galaxy
Кулечов отмечает, что теперь в Aave применяется более комплексный подход к безопасности.
Мы полностью перестроили наш подход с учетом этой расширенной перспективы, — говорит он. — Наша отправная точка заключается в том, что безопасность не может ограничиваться только смарт-контрактом». Он добавляет, что традиционные проверки «упускали из виду риски, кроющиеся в мостах, сетях верификаторов и другой инфраструктуре, от которой зависит актив.
Пользователям кредитных протоколов также придется самостоятельно оценивать уровень подверженности платформ внешним и внутренним рискам.
Каждый обернутый токен, мост и оракул между кредитором и базовым активом представляет собой потенциальную уязвимость, из-за которой заем может пойти по худшему сценарию, говорит Томас Ву, финансовый директор биткоин-кредитора Ledn.
Сид Пауэлл, соучредитель и генеральный директор криптовалютной кредитной платформы Maple, заявляет в интервью изданию, что «серьезным кредиторам» следует исходить из того, что заемщик может допустить дефолт в любой момент, и выстраивать стратегии с учетом этого фактора.
Что именно у меня на балансе, где находятся эти средства, могу ли я отслеживать их в реальном времени и насколько быстро я смогу получить к ним доступ в случае сбоя?
Когда безопасность дает сбой, критически важна локализация последствий
Генеральный директор лендингового DeFi-протокола Spark Сэм МакФерсон поясняет, что помимо проверки смарт-контрактов их команда оценивает качество управления, операционную безопасность, надежность обеспечения, управление ликвидностью и взаимосвязи со всей экосистемой в целом.
Платформа Spark начала постепенно отказываться от поддержки rsETH на SparkLend еще в январе — до апрельского взлома Kelp, — после оценки, согласно которой «низкие показатели использования и доходности» не оправдывали «дополнительные риски», возникающие при работе с этим токеном.
Кулечов сообщил, что в Aave внедрены аналогичные механизмы: каждый актив проходит повторный аудит каждый квартал, «а также после любых существенных изменений». По его словам, протокол уже инициировал «упорядоченное сворачивание работы» на шести сетях, которые не соответствовали стандартам безопасности блокчейна.
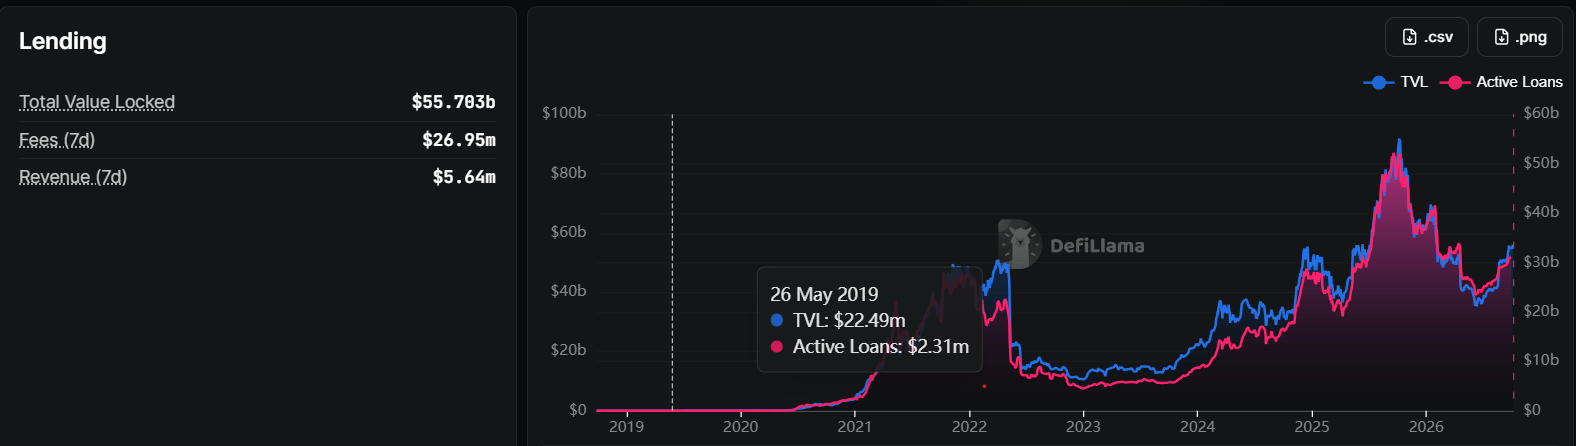
Объем заблокированных средств в кредитовании вырос более чем на 55% с конца второго квартала. Источник: DeFiLlama
Ни один протокол не в силах контролировать всю экосистему целиком, но он способен контролировать объем принимаемых на себя рисков и скорость своей реакции, подчеркивает Кулечов.
Хотя главной целью является предотвращение сбоев, у протоколов также должны быть четкие процедуры реагирования на случай ЧП, отмечает МакФерсон.
Предотвращение убытков — это лишь часть задачи. Протоколы также обязаны демонстрировать, каким образом они смогут локализовать ущерб, если неприятность все же произойдет.
Фактор человеческой ошибки
Шон Оуэн, основатель и генеральный директор SALT Lending, утверждает, что человеческий фактор остается одной из главных уязвимостей, которую проще всего упустить из виду.
Многие из крупнейших потерь были связаны с управлением ключами, контролем доступа или методами социальной инженерии, а аудит смарт-контрактов бессилен против подобных вещей, говорит Оуэн.
Дополнительные риски возникают тогда, когда активы размещаются на сторонних площадках ради получения процентов. Криптовалютные кредиторы усвоили этот урок на горьком опыте во время жестокого обвала рынка в 2022 году, когда такие платформы, как Celsius, Voyager и BlockFi, потерпели крах после принятия на себя рисков, которые клиенты либо не до конца понимали, либо вовсе не ожидали.
Чтобы минимизировать поверхность атаки, компания Ledn хранит биткоины клиентов у квалифицированных кастодианов, а не передает их в займы ради дополнительной доходности.
Ву поясняет, что каждая транзакция создает еще одну точку потенциального отказа, «поэтому чем их меньше, тем ниже риск взлома».
Единственный способ полностью исключить эти риски — держать клиентские биткоины на изолированном хранении при строгом контроле и свести любые перемещения к минимуму.
Пауэлл предупреждает: когда депозиты поступают быстрее, чем управляющий успевает находить надежные варианты для их размещения, давление с целью сохранения доходности может подтолкнуть к неверным решениям.
В результате они идут на чуть большие риски ради достижения цели. Возможно, смягчаются требования к залогам или одобряются займы тем клиентам, которым год назад отказали бы. Те управляющие, которые успешно переживают спады на рынке, как правило, обладают способностью вовремя сказать нет притоку капитала, если для него нет надежного применения.
Может ли искусственный интеллект сделать кредитование безопаснее?
На фоне многочисленных заголовков об угрозах со стороны ИИ и выходе агентов из-под контроля человека, искусственный интеллект на самом деле способен повысить безопасность криптокредитования.
Aave уже применяет тестирование на базе ИИ в дополнение к стандартным процессам безопасности. Платформа использовала мутационное тестирование для намеренного внедрения багов в контракты V4, и автоматизированные тест-сьюты выявили 271 уязвимость из 304 добавленных.
В ходе недавнего анализа кодовой базы V3 и V4 три инструмента безопасности на базе ИИ выдали 71 предупреждение, из которых после ручной проверки валидными были признаны 20. Остальные 51 случай наглядно показали, почему человеческие эксперты по безопасности останутся востребованными еще долгое время.
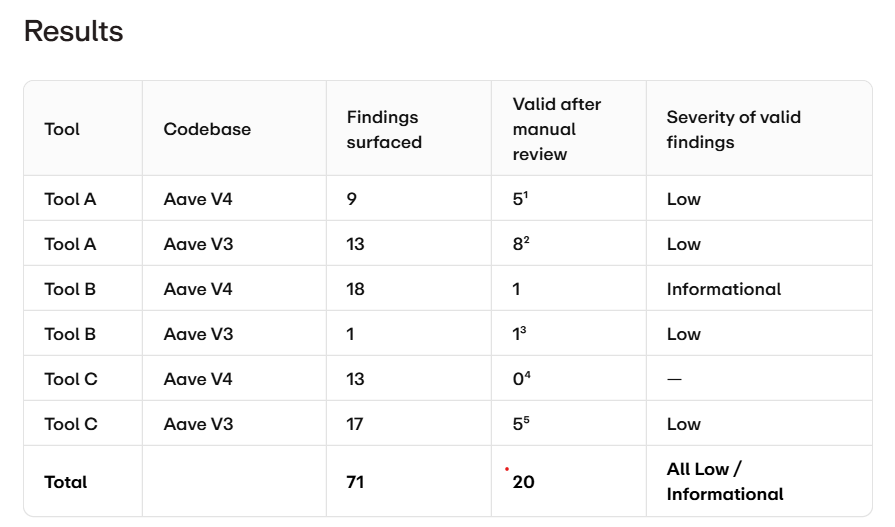
Проверка безопасности Aave V3 и V4 с помощью ИИ. Источник: Aave
Искусственный интеллект отлично справляется с задачами, требующими широкого охвата и высокой скорости, но около 70% первичных результатов оказались ложноположительными, поэтому экспертная оценка остается критически важной, говорит Кулечов.
ИИ представляет собой своего рода палку о двух концах, поскольку расширение его прав, понимания протоколов и алгоритмов принятия решений само по себе создает новую потенциальную поверхность для атак.
По мере того как ИИ-агенты начинают управлять капиталом в блокчейне, их полномочия, входящие данные и логика принятия решений превращаются в элементы, которые необходимо защищать точно так же, как и смарт-контракты, отмечает Кулечов.
Таким образом, по мере нового витка роста криптокредитования главная задача заключается не только в обеспечении безопасности кода, но и в том, чтобы каждый новый элемент этой сложной системы был понятен, находился под мониторингом и поддавался быстрой локализации в случае сбоя.