Пользователи аппаратных криптовалютных кошельков Ledger и Trezor снова сообщают о получении физических писем с целью кражи их фраз восстановления — это последняя атака на пользователей, выявленная в результате многочисленных утечек данных за последние шесть лет.
Эксперт по кибербезопасности Дмитрий Смилянец был одним из первых, кто сообщил о получении 13 февраля фальшивого письма от Trezor, в котором пользователи требуют выполнить «Проверку аутентификации» до 15 февраля, иначе они рискуют получить ограничения на свое устройство.
Смилянец сообщил, что мошенничество включает в себя голограмму и QR-код, который перенаправляет пользователей на мошеннический сайт. Письмо подписано Матеем Жаком, которого называют «генеральным директором Ledger» (настоящий Матей Жак — генеральный директор Trezor).
Пользователь Ledger сообщил, что получил аналогичное письмо в октябре прошлого года, в котором получателям требовалось пройти обязательные процедуры «Проверки транзакций».
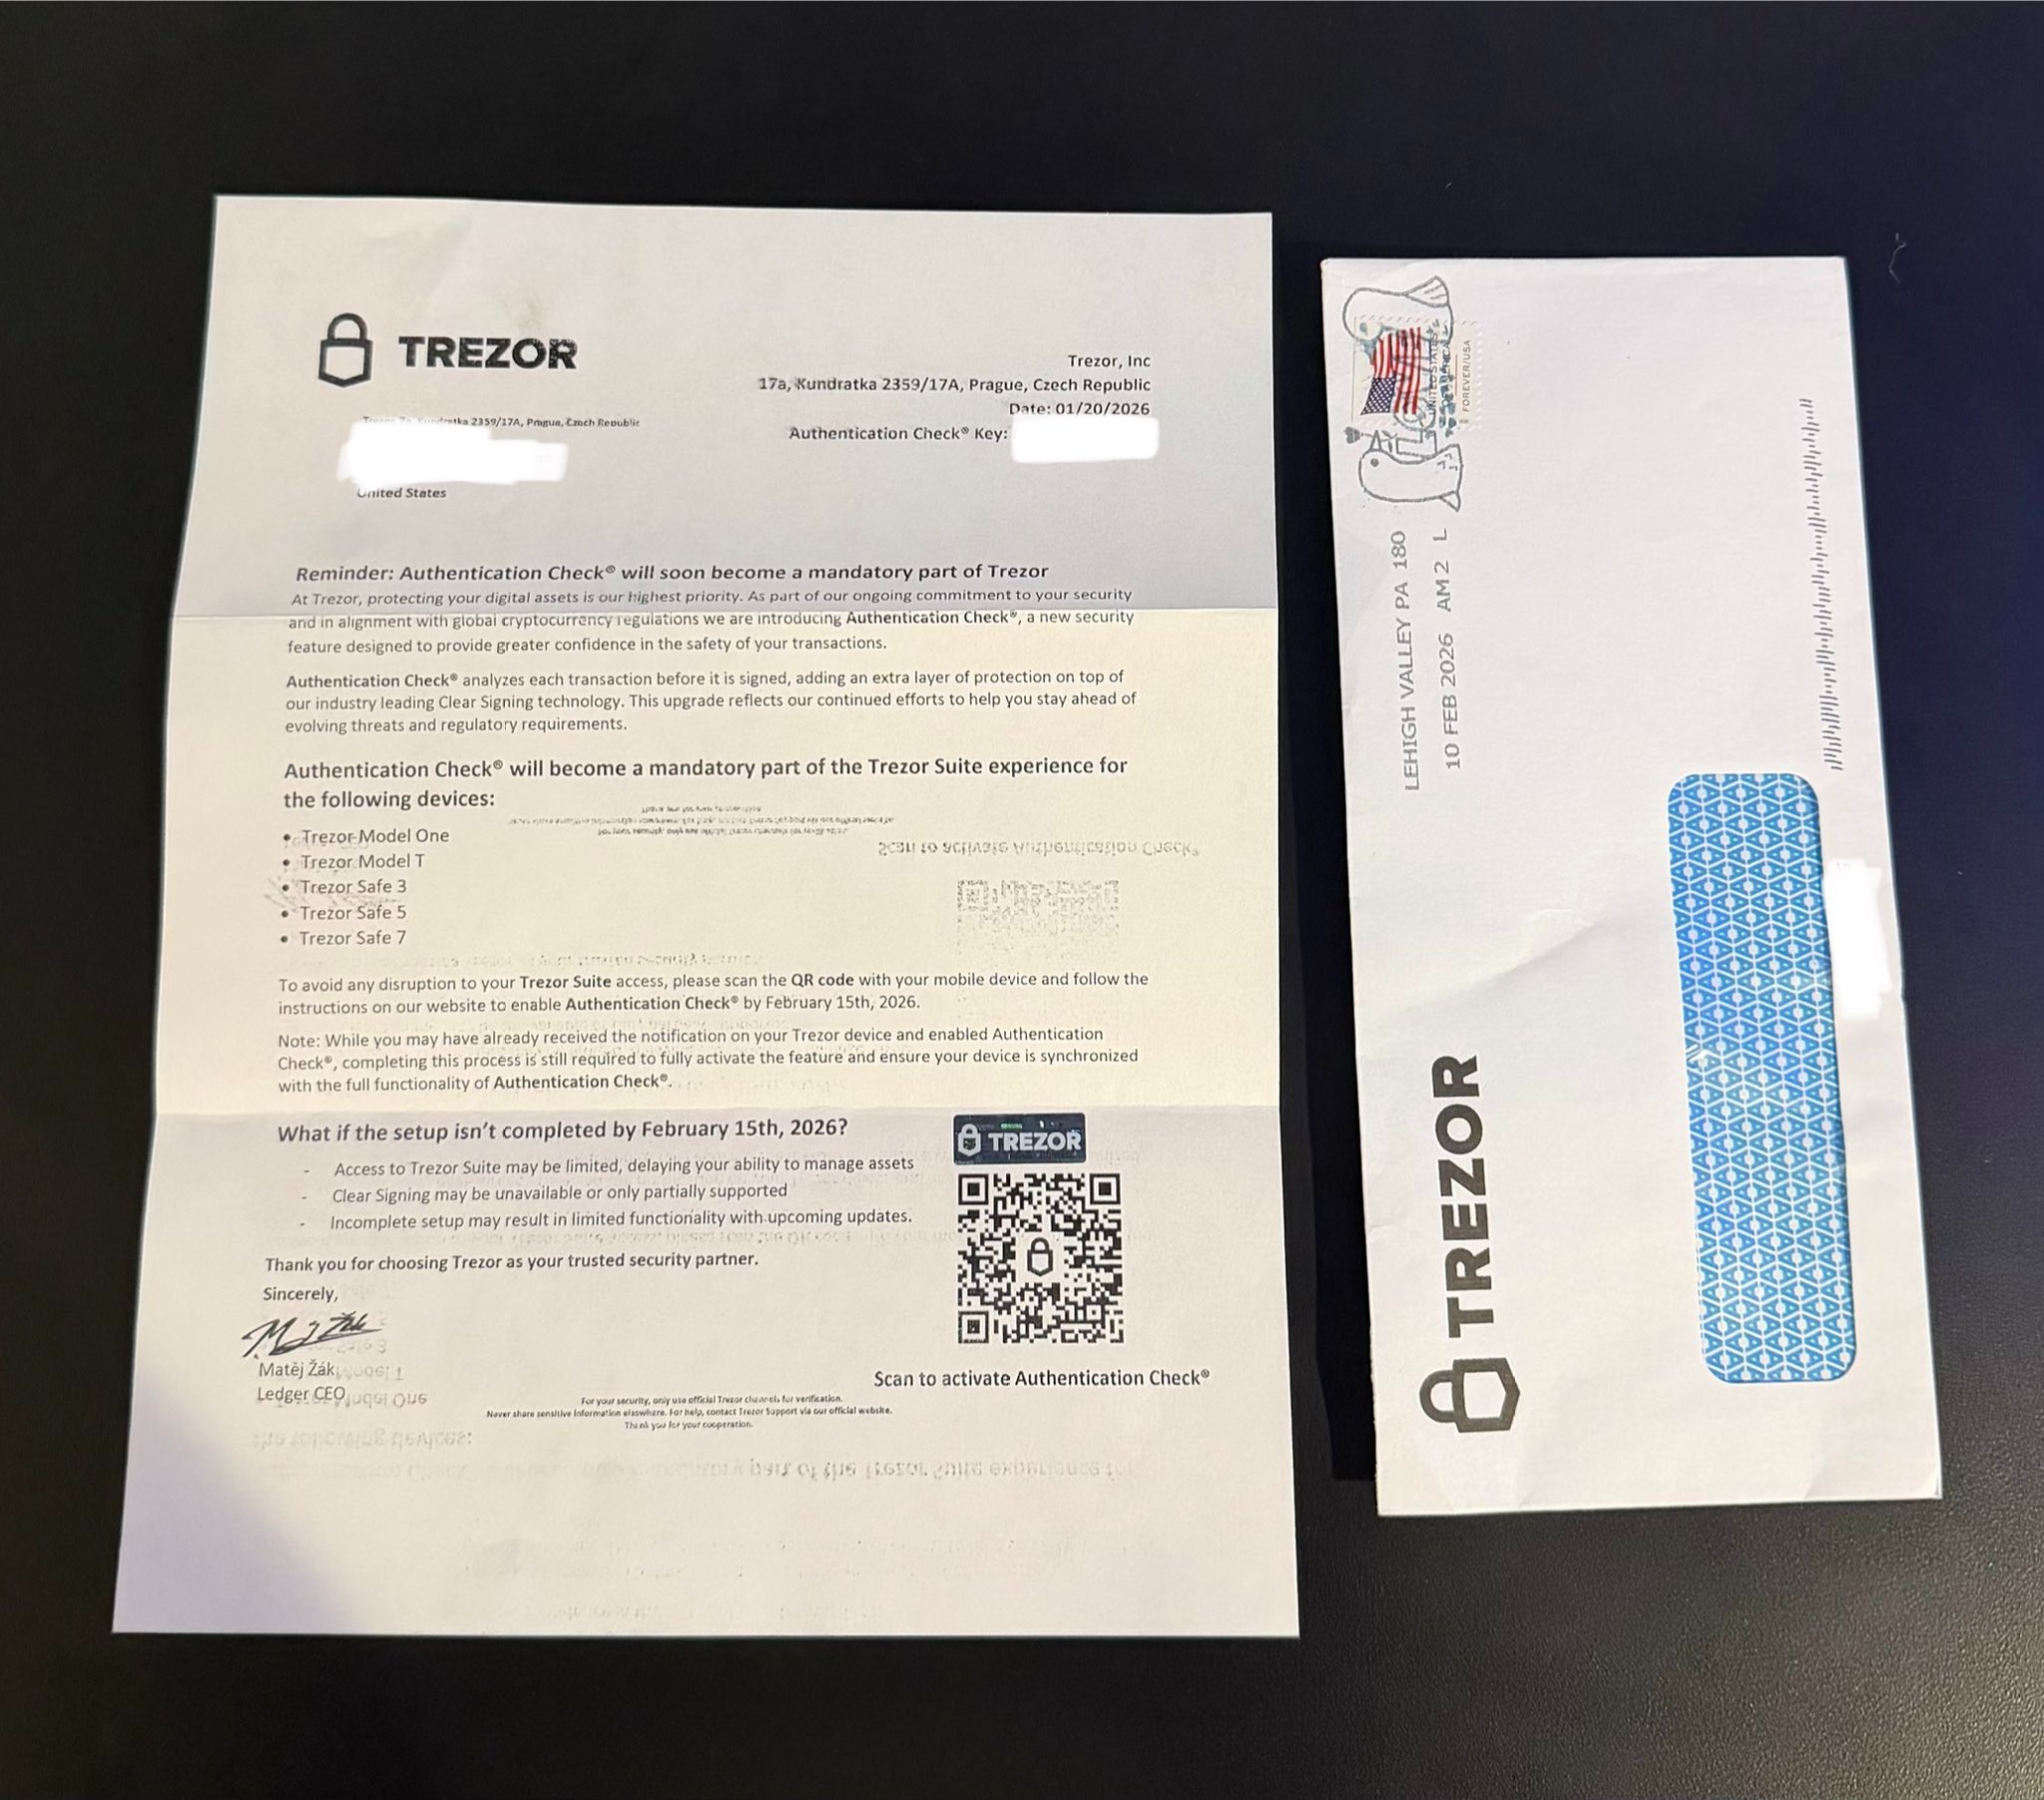
Сканирование вредоносного QR-кода для «обязательных» проверок
Сообщается, что QR-код переносит жертву на вредоносный веб-сайт, похожий на страницы настройки Ledger и Trezor, обманным путем заставляя пользователей вводить фразы для восстановления своего кошелька.
После ввода фраза восстановления передается злоумышленнику через серверный API, что позволяет ему импортировать кошелек жертвы на свое устройство и украсть с него средства.
Легальные компании, производящие аппаратные кошельки, никогда не просят пользователей делиться своими фразами восстановления каким-либо способом, включая веб-сайт, электронную почту или обычную почту.
Письма присылают не первый раз.
За последние несколько лет Ledger и ее сторонние партнеры пострадали от многочисленных крупномасштабных утечек данных, что привело к утечке данных клиентов, включая физические адреса, используемые для почтовых целей, и физическим угрозам.
Тем временем Trezor сообщил о нарушении безопасности, в результате которого в январе 2024 года были раскрыты контактные данные почти 66 000 клиентов.
В 2021 году мошенники разослали по почте поддельные аппаратные кошельки Ledger Nano жертвам утечки данных Ledger в 2020 году.
Физические письма с предложением жертвам сканировать QR-коды были отправлены в апреле 2025 года, а в мае хакеры использовали поддельные приложения Ledger Live для кражи сид-фраз и кражи криптовалюты у жертв.
В октябре Ledger предупредил пользователей о фишинге с использованием физической почты на своем веб-сайте.
Термины в новости
- Seed-фраза
- Набор из 12 или 24 слов, из которого кошелёк восстанавливает все ключи. Её нельзя хранить в облаке и никому сообщать.
- Холодный (аппаратный) кошелёк
- Устройство или носитель, хранящий ключи без подключения к интернету, например Ledger или Trezor. Самый надёжный способ хранить крупные суммы.
- Фишинг
- Мошенничество через поддельные сайты, письма и сообщения, цель которого — выманить seed-фразу, пароль или подпись транзакции.
- Транзакция
- Операция в блокчейне: перевод монет или вызов смарт-контракта, подписанный ключом отправителя. Становится необратимой после подтверждения в блоке.